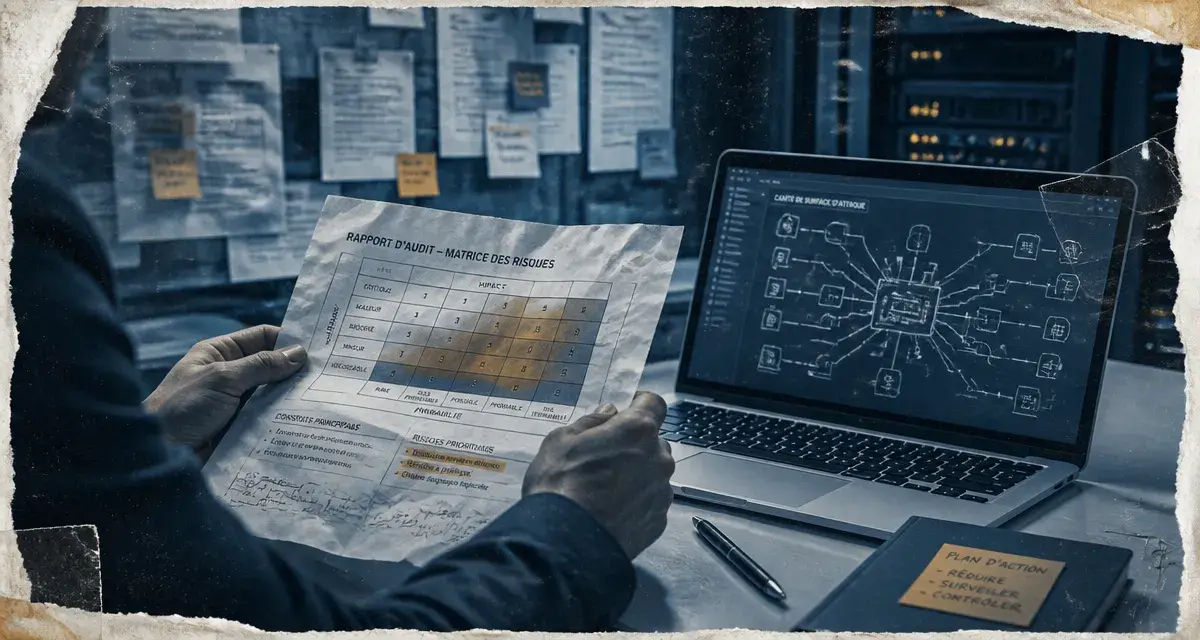
Le consultant en cybersécurité aide les organisations à réduire leur exposition aux attaques, à protéger leurs données et à maintenir leur activité en cas d’incident. Ce métier associe expertise informatique, analyse des risques et capacité à conseiller des interlocuteurs non techniques. Il s’adresse aussi bien aux étudiants intéressés par la sécurité des systèmes d’information qu’aux professionnels de l’IT qui souhaitent se spécialiser.
Un rôle de conseil entre la technique et les décisions de l’entreprise
Le consultant en cybersécurité, aussi appelé consultant SSI, consultant en sécurité informatique ou consultant en cyberdéfense, intervient pour évaluer et améliorer la sécurité d’un système d’information. Il peut travailler dans une ESN, un cabinet spécialisé ou directement chez une entreprise confrontée à des enjeux numériques importants.
Testez vos connaissances sur le métier de consultant en cybersécurité
Son travail ne se limite pas à repérer des failles. Il doit comprendre l’activité de son client, les données sensibles à protéger, les services critiques ainsi que les contraintes budgétaires et opérationnelles. Il formule ensuite des mesures applicables. Une protection trop complexe ou trop coûteuse risque de rester théorique si les équipes ne peuvent pas l’utiliser au quotidien.
Consultant, auditeur, pentester : des métiers proches mais distincts
Le consultant conserve une vision globale. Il peut intervenir sur la gouvernance SSI, l’analyse de risques, la conformité, l’architecture ou la sensibilisation. L’auditeur vérifie le niveau de sécurité d’un périmètre au regard d’exigences définies. Le pentester réalise des tests d’intrusion autorisés pour démontrer qu’une vulnérabilité peut être exploitée.
L’ingénieur sécurité conçoit, déploie et administre plus directement les solutions techniques. Le RSSI, lui, pilote la politique de sécurité à l’échelle de l’organisation. Ces fonctions peuvent collaborer sur une même mission, mais leurs responsabilités ne se confondent pas.
À quoi ressemble une mission de cybersécurité concrète ?
Une mission peut durer moins d’un an ou s’inscrire dans un accompagnement plus long. Elle commence généralement par un cadrage : applications concernées, infrastructures cloud, réseaux, accès distants, données manipulées et niveau de criticité des services. Le consultant cartographie ensuite la surface d’attaque et hiérarchise les risques.
Cette première étape permet de relier les éléments techniques aux activités de l’entreprise. Un accès, une application ou un serveur n’a pas le même impact selon le service qu’il supporte et les informations qu’il contient. Le consultant adapte donc ses priorités au fonctionnement réel de l’organisation.
Auditer, restituer et faire avancer la remédiation
L’audit de sécurité peut porter sur une application web, un réseau, un serveur Linux ou Windows, une configuration de pare-feu, des droits d’accès ou un environnement cloud. À l’aide de scans de vulnérabilités, d’entretiens et, dans certains cas, de tests d’intrusion, le consultant recherche les faiblesses exploitables : comptes trop privilégiés, mots de passe fragiles, mises à jour absentes ou cloisonnement insuffisant.
La valeur du travail se mesure aussi à la restitution. Le consultant remet un rapport d’audit, une matrice des risques et un plan de remédiation hiérarchisé. Il distingue les corrections immédiates des actions qui peuvent être intégrées à une feuille de route. Il traduit également les conséquences techniques en impacts métiers : fuite de données clients, arrêt de production, atteinte aux secrets industriels ou indisponibilité d’un service.
Il peut enfin présenter ses conclusions aux équipes informatiques, aux responsables métiers ou à la direction. La pédagogie est nécessaire pour expliquer pourquoi une correction doit être priorisée et comment elle peut être mise en œuvre sans perturber l’activité.
Réagir lors d’une intrusion
En réponse à incident, le consultant aide à reconstituer la chronologie d’une attaque, à identifier le point d’entrée et à limiter sa propagation. Il peut participer à l’isolement des systèmes touchés, au nettoyage, à la remise en sécurité et au renforcement des contrôles. Cette activité demande de la méthode : agir trop vite sans préserver les éléments utiles à l’analyse peut compliquer la compréhension de l’incident.
La cybersécurité repose sur des connexions entre les différents composants du système. Un accès administrateur, une messagerie, une application métier ou un prestataire peut ouvrir un passage vers un actif plus sensible. Examiner chaque outil séparément ne suffit donc pas. Le consultant étudie les circulations possibles entre identités, données et systèmes pour repérer les chemins de propagation qu’une simple liste de vulnérabilités ne montre pas.
Les compétences qui font la différence sur le terrain
La base technique repose sur les réseaux, les systèmes et la sécurité des accès. Comprendre le modèle OSI, les protocoles de routage, le filtrage réseau et l’administration de serveurs permet de dialoguer avec les équipes IT et d’interpréter les alertes avec précision.
- Architecture réseau, pare-feu, segmentation et infrastructure cloud ;
- Administration Linux et Windows, gestion des correctifs et durcissement des configurations ;
- Cryptographie, chiffrement et protection des données ;
- Gestion des identités et des accès, ou IAM, avec les droits, l’authentification et les comptes à privilèges ;
- Audit, outils de scan de vulnérabilités, tests d’intrusion et réponse à incident ;
- Veille technologique et suivi des nouvelles menaces.
La technique ne suffit pas. Un bon consultant transforme un risque complexe en décision compréhensible. La rigueur, la curiosité, l’esprit d’analyse, la pédagogie et la résistance au stress sont utiles lorsqu’il faut animer une restitution auprès d’une direction ou former des collaborateurs aux bonnes pratiques.
Le métier demande aussi de s’adapter à des environnements variés. Les outils, les architectures et les priorités changent d’un client à l’autre. La veille aide à suivre les nouvelles menaces, tandis que la communication facilite l’application des recommandations par les équipes concernées.
Études, alternance et reconversion : bâtir un profil crédible
Le niveau de recrutement le plus fréquent se situe entre bac+4/5 et bac+5. Plusieurs voies sont possibles : master universitaire en informatique avec spécialisation en cybersécurité, école d’ingénieurs, école spécialisée ou titre RNCP de niveau 6 puis de niveau 7. Un mastère spécialisé peut aussi compléter un premier diplôme, à un niveau bac+6.
Le choix dépend du parcours déjà acquis et de la spécialité visée. Une formation généraliste en informatique peut fournir le socle nécessaire avant une spécialisation. Une école ou un cursus davantage centré sur la cybersécurité peut, de son côté, approfondir les audits, les systèmes, le cloud ou la gestion des accès.
Privilégier les preuves de pratique
Pour débuter, l’alternance, les stages et les projets appliqués comptent autant que l’intitulé du diplôme. Ils permettent de manipuler des environnements réseau, des outils de supervision, des solutions IAM ou des scénarios de pentest dans un cadre légal. Un portfolio peut rassembler des comptes rendus d’audits fictifs, des configurations sécurisées, des scripts et des travaux de veille, sans exposer de données ni d’accès réels.
La reconversion est accessible aux profils issus du support informatique, de l’administration systèmes et réseaux ou du développement. Il est préférable de consolider d’abord les fondamentaux, puis de viser une première fonction proche, comme technicien sécurité, analyste SOC ou administrateur systèmes, avant d’évoluer vers le conseil. Les formations courtes peuvent compléter une expérience existante, mais elles ne remplacent pas une pratique régulière.
Les projets réalisés pendant une formation ou en alternance permettent de montrer sa méthode : comprendre un environnement, identifier les risques, rédiger des recommandations et les expliquer. Cette capacité à passer de l’analyse à l’action est particulièrement utile en entretien.
Salaire, secteurs recruteurs et perspectives d’évolution
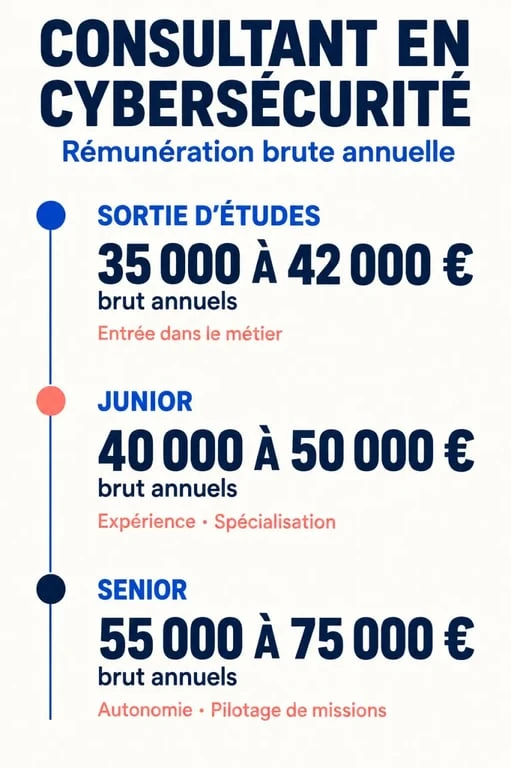
La rémunération varie selon l’expérience, la région, le niveau de responsabilité, la spécialité et le type d’employeur. Les fourchettes ci-dessous donnent des repères bruts annuels et ne constituent pas une garantie individuelle.
| Expérience | Repère de rémunération brute annuelle | Ce qui fait évoluer le niveau |
|---|---|---|
| Sortie d’études | 35 000 € à 42 000 € | Alternance, socle technique, type d’entreprise |
| Junior, 1 à 3 ans | 40 000 € à 50 000 € | Autonomie sur les audits et spécialisation |
| Senior, plus de 5 ans | 55 000 € à 75 000 € | Pilotage de missions, expertise rare, relation client |
En début de carrière, une autre estimation situe le salaire entre 3 300 € et 3 700 € brut par mois. Avec les responsabilités, la rémunération peut atteindre 5 800 €, 6 600 € ou dépasser 8 300 € brut mensuels après plus de 10 ans d’ancienneté, selon le poste occupé.
Les débouchés existent dans la banque, l’assurance, l’industrie, la santé, les aéroports et les services publics, mais aussi chez les éditeurs de logiciels et les cabinets de conseil. Après plusieurs années, le consultant peut se spécialiser en audit, IAM, réponse à incident ou architecture sécurité, puis évoluer vers un poste d’ingénieur sécurité, d’architecte ou de RSSI.
Cette progression convient aux personnes qui aiment apprendre en continu et accepter une responsabilité croissante dans la protection de l’activité. Elle permet aussi de rester proche de la technique ou de s’orienter progressivement vers le pilotage, la gouvernance et la relation avec les décideurs.