Catégorie : Sécurité & Développement

  • Audit cybersécurité en Essonne : exigez un plan de correction, pas seulement un rapport

    Audit cybersécurité en Essonne : exigez un plan de correction, pas seulement un rapport

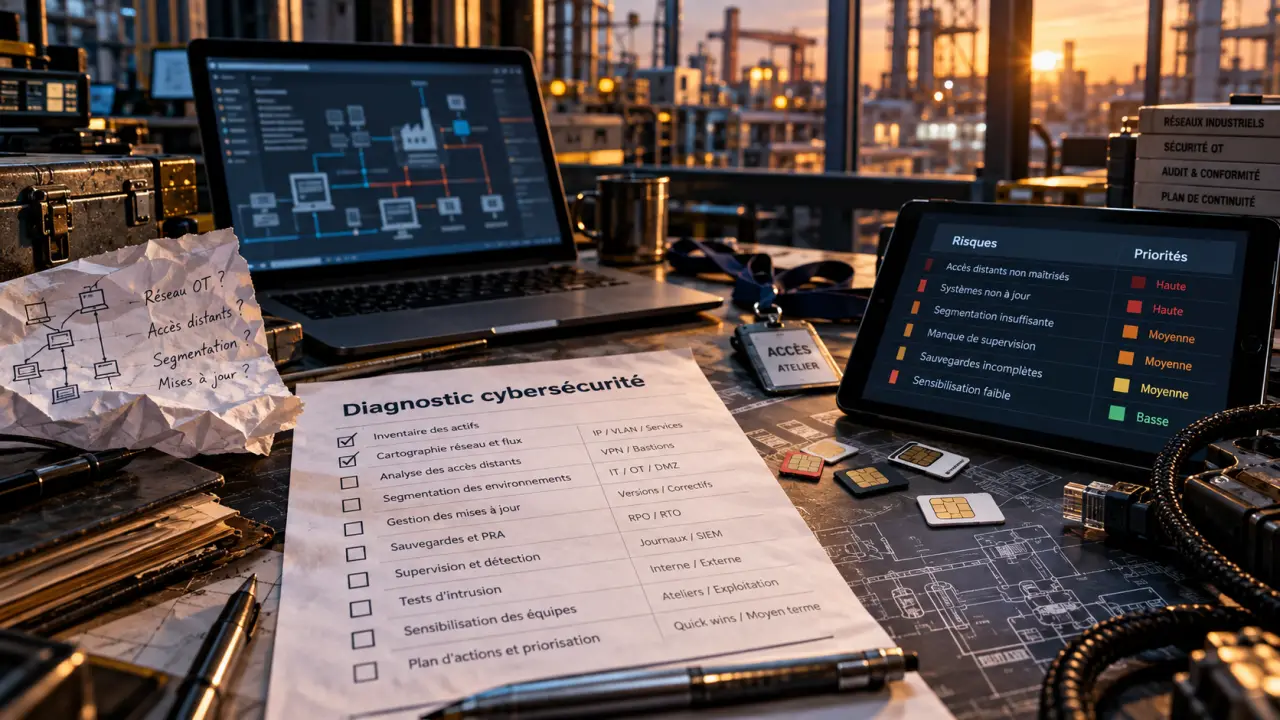
    Pour choisir un prestataire d’audit cybersécurité en Essonne, vérifiez d’abord ce qu’il va examiner, comment il protégera votre activité pendant les tests et ce qu’il vous remettra pour corriger les failles. Un diagnostic utile doit relier les vulnérabilités à vos risques métier, avec des priorités compréhensibles, des responsables identifiés et un accompagnement clairement défini.

    Que vous dirigiez une PME, une ETI ou une collectivité du département 91, l’enjeu reste le même : savoir où agir en premier, sans financer une analyse trop superficielle ni des investigations disproportionnées.

    Définir le besoin avant de comparer les prestataires

    Un audit de sécurité informatique évalue un périmètre convenu du système d’information, ses configurations et ses pratiques. Il sert à identifier les faiblesses susceptibles d’entraîner une interruption d’activité, une compromission de messagerie ou une exposition de données sensibles. Il ne garantit pas l’absence de toute faille et ne remplace pas une surveillance régulière.
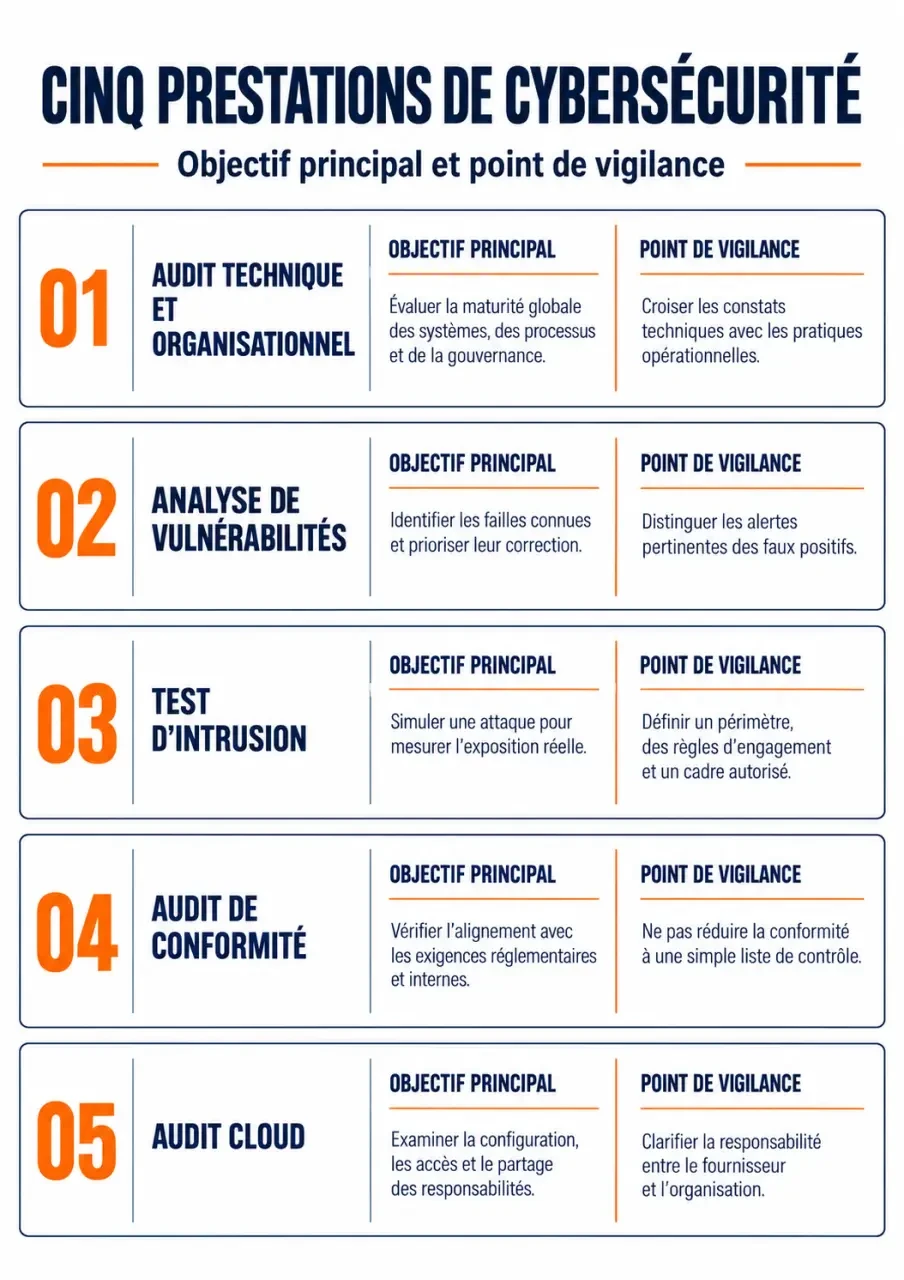
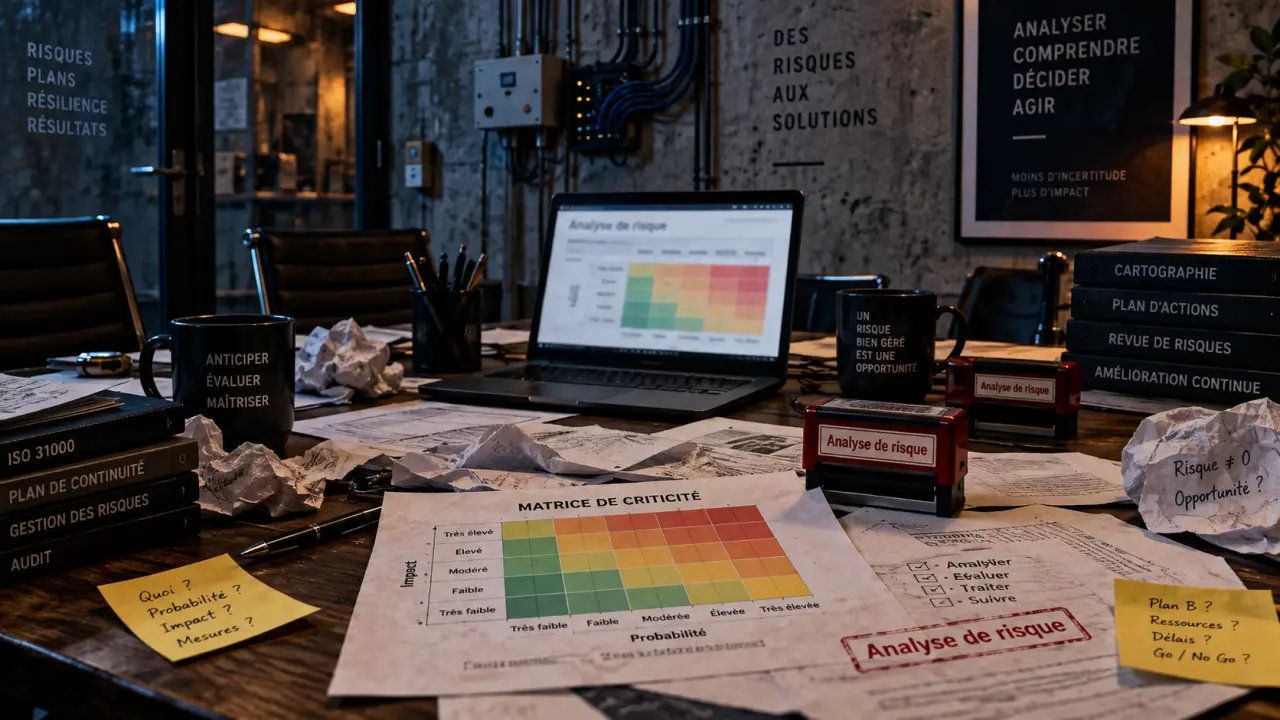
    Audit cybersécurité Essonne : comparaison des principales prestations de sécurité informatique
    Audit cybersécurité Essonne : comparaison des principales prestations de sécurité informatique

    Avant de solliciter une entreprise, précisez votre déclencheur : renouvellement de cyberassurance, migration cloud, demande d’un client, préparation réglementaire ou manque de visibilité sur votre SI. Cette information détermine la profondeur des contrôles et les compétences nécessaires.

    Audit, scan et pentest : des prestations distinctes

    Prestation Objectif principal Point de vigilance
    Audit technique et organisationnel Évaluer les configurations, les pratiques et les risques Vérifier les systèmes et processus effectivement examinés
    Analyse de vulnérabilités Repérer des faiblesses connues, notamment par des outils automatisés Exiger une qualification humaine des résultats
    Test d’intrusion, ou pentest Éprouver des scénarios d’attaque sur un périmètre autorisé Formaliser les limites et les conditions d’exploitation
    Audit de conformité Mesurer les écarts à des exigences définies Identifier le référentiel et les preuves attendues

    Ces approches peuvent se compléter. Un scan seul ne permet pas d’évaluer toute la maturité d’une organisation ; un pentest ciblé sur une application ne couvre pas automatiquement les sauvegardes ou la gestion des incidents.

    Construire un périmètre qui suit votre activité réelle

    Le périmètre ne doit pas se limiter aux équipements présents dans vos locaux. Télétravail, logiciels hébergés, comptes de sous-traitants et services cloud peuvent donner accès à des ressources critiques. Demandez une liste explicite des éléments inclus, des exclusions et des éventuels échantillonnages.

    • Infrastructure : réseau, segmentation, serveurs, postes et accès distants.
    • Identités : comptes administrateurs, droits excessifs, comptes inutilisés et authentification multifacteur.
    • Cloud et messagerie : partage documentaire, stockage, journalisation et exposition publique.
    • Applications : logiciels métier, interfaces et, si nécessaire, dépendances et secrets de développement.
    • Résilience : sauvegardes, essais de restauration, procédures de reprise et gestion des incidents.
    • Organisation : responsabilités, sensibilisation, gestion des fournisseurs et accès physiques pertinents.

    Utilisez votre activité comme une boussole : partez du service qui ne peut pas s’arrêter, puis remontez ses dépendances. Pour une entreprise qui expédie des commandes, cela peut conduire du logiciel de gestion à la messagerie, puis aux identités et aux sauvegardes. Cette lecture par itinéraire métier révèle des points de passage critiques qu’un simple inventaire de machines peut laisser dans l’ombre.

    Sur site en Essonne ou à distance ?

    Les entretiens et certaines revues cloud peuvent être réalisés à distance. L’observation des locaux, des accès physiques ou de certains équipements justifie une présence sur site. Pour une implantation à Évry-Courcouronnes, Massy, Saclay ou Corbeil-Essonnes, faites confirmer la zone desservie, les frais de déplacement et la disponibilité réelle des intervenants. Une adresse proche ne suffit pas à démontrer leur capacité opérationnelle.

    Encadrer les tests et clarifier les exigences de conformité

    La mission doit commencer par un cadrage écrit : actifs autorisés, méthodes, créneaux, interlocuteurs et procédure d’arrêt. Prévoyez une coordination avec l’infogérant et les responsables applicatifs. Pour un environnement industriel ou un service particulièrement sensible, les tests actifs nécessitent des précautions spécifiques ; certaines vérifications peuvent devoir être adaptées ou exclues.

    Aucun prestataire ne devrait promettre une absence absolue de perturbation. Il doit plutôt expliquer comment il limite ce risque, traite les alertes et vous prévient lorsqu’une vulnérabilité urgente est découverte, sans attendre le rapport final.

    Protéger les accès et les preuves collectées

    Privilégiez des comptes nominatifs temporaires, avec les droits strictement nécessaires. Le contrat doit préciser les engagements de confidentialité, les modalités de transfert et de stockage des preuves, leurs destinataires et leur durée de conservation. À la clôture, prévoyez la révocation des accès et la suppression ou la restitution des éléments selon les conditions convenues.

    NIS2, ISO 27001 et RGPD : éviter les raccourcis

    Pour NIS2, commencez par vérifier si votre organisation entre dans le champ des exigences applicables. Pour ISO/IEC 27001, l’audit peut préparer une démarche de management de la sécurité, mais ne vaut pas certification. Concernant le RGPD, les contrôles techniques contribuent à apprécier la sécurité des données personnelles sans couvrir, à eux seuls, toutes les obligations du règlement.

    Demandez une correspondance entre chaque exigence examinée, le contrôle réalisé et la preuve obtenue. Les questionnaires des cyberassureurs doivent également être étudiés précisément : un rapport général ne répond pas nécessairement aux justificatifs demandés.

    Comparer les devis sur le coût complet et le calendrier

    Un prix d’audit n’est comparable qu’à périmètre et profondeur équivalents. Le nombre de sites, les applications, la diversité des environnements, les entretiens et les tests manuels influencent la charge. Sans ces éléments, annoncer un tarif précis donnerait une fausse impression de fiabilité.

    Demandez un devis distinguant le cadrage, les investigations, la restitution, les déplacements et le contrôle après correction. Vérifiez aussi les conditions de facturation lorsqu’un actif supplémentaire est découvert ou qu’un accès manque.

    • Expertise : profils des auditeurs, références pertinentes et portée exacte des certifications annoncées.
    • Méthode : part des vérifications manuelles, qualification des résultats et limites des tests.
    • Livrables : exemple anonymisé, niveau de détail et restitution à la direction.
    • Suivi : assistance aux corrections, contre-tests et indépendance des recommandations.

    Côté délais, distinguez la date de démarrage, la durée des investigations et la remise du rapport. Opsky annonce notamment des résultats en moins de 10 jours ouvrés pour un périmètre standard, ainsi qu’un cadrage et une estimation sous 48 heures. Ces engagements doivent être confirmés pour votre mission, selon sa complexité et la disponibilité des accès.

    Transformer le rapport en décisions et en corrections vérifiées

    Le livrable attendu comporte une synthèse pour la direction et des fiches techniques pour les équipes. Chaque constat doit préciser l’actif concerné, la preuve observée, le scénario de risque, l’impact métier et la recommandation. La priorité doit croiser gravité technique, exposition et conséquences opérationnelles, plutôt que reprendre uniquement une note issue d’un outil.

    Une feuille de route à 90 jours peut organiser les corrections, à condition de distinguer les urgences des chantiers structurels. Opsky recommande notamment de dégager 3 à 5 actions prioritaires. Pour chacune, faites préciser le responsable, l’effort estimé, les dépendances et le critère de réussite.

    La fermeture d’une action doit reposer sur une vérification : nouveau test d’accès, contrôle de configuration ou restauration démontrée. Documentez aussi les risques résiduels acceptés par la direction. Selon les constats, complétez ensuite par de la supervision, une sensibilisation ciblée ou une réévaluation après changement majeur.

    Pour demander un devis exploitable, transmettez votre nombre de sites en Essonne, les principales familles d’actifs, vos services critiques, votre objectif et votre échéance. Demandez en retour un périmètre écrit, un calendrier, un exemple de livrable et les modalités du suivi. Vous pourrez alors choisir sur la capacité à réduire vos risques, et non sur la seule promesse d’un rapport rapide.
  • ESN cybersécurité : choisir des compétences, pas un catalogue de services

    ESN cybersécurité : choisir des compétences, pas un catalogue de services

    Une ESN en cybersécurité peut renforcer votre équipe informatique, sécuriser vos applications ou préparer votre organisation à une attaque. Mais toutes ne proposent pas la même profondeur d’expertise ni la même disponibilité opérationnelle. Pour choisir, partez du risque à réduire et des résultats attendus : un diagnostic, une surveillance continue et une intervention de crise ne répondent pas au même besoin.

    Choisir le bon type de prestataire avant de comparer les noms

    Une entreprise de services du numérique spécialisée en cybersécurité mobilise des consultants pour conseiller, concevoir, déployer ou exploiter des dispositifs de sécurité. Elle peut intervenir ponctuellement, accompagner un projet ou renforcer une équipe dans la durée. Externaliser ces compétences ne transfère toutefois pas toutes les responsabilités : la direction et les responsables internes restent impliqués dans les décisions.

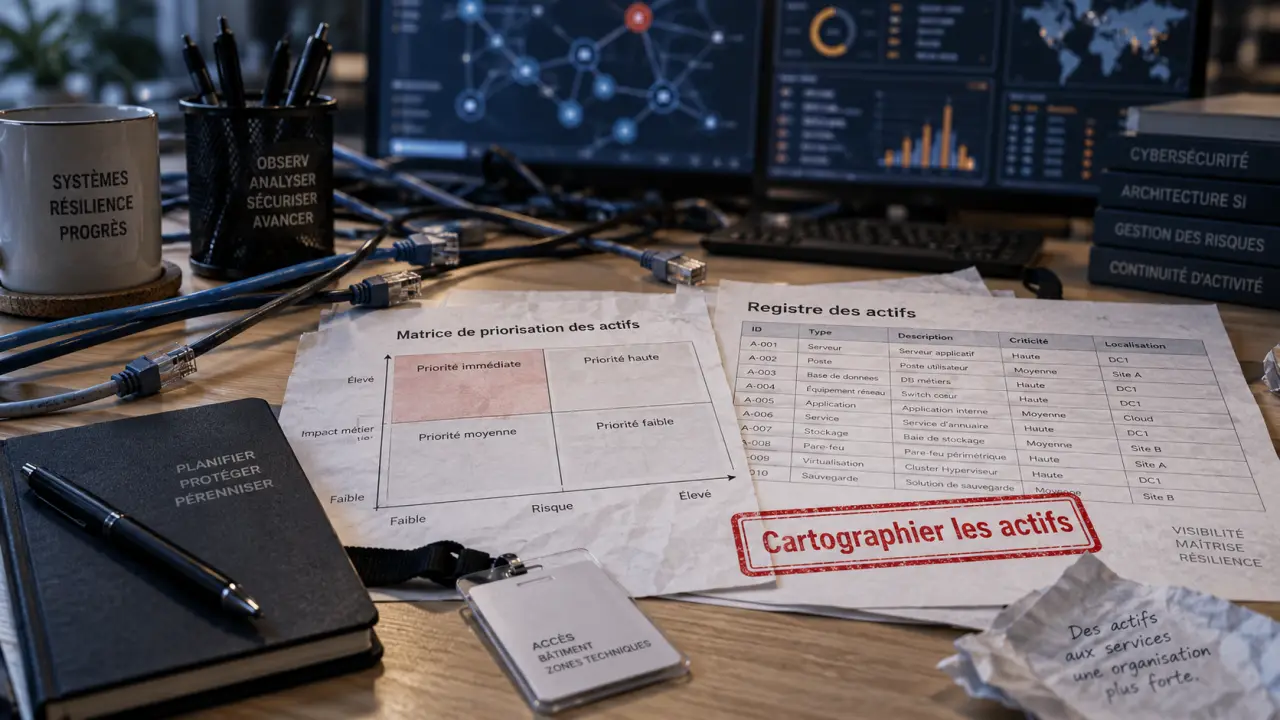
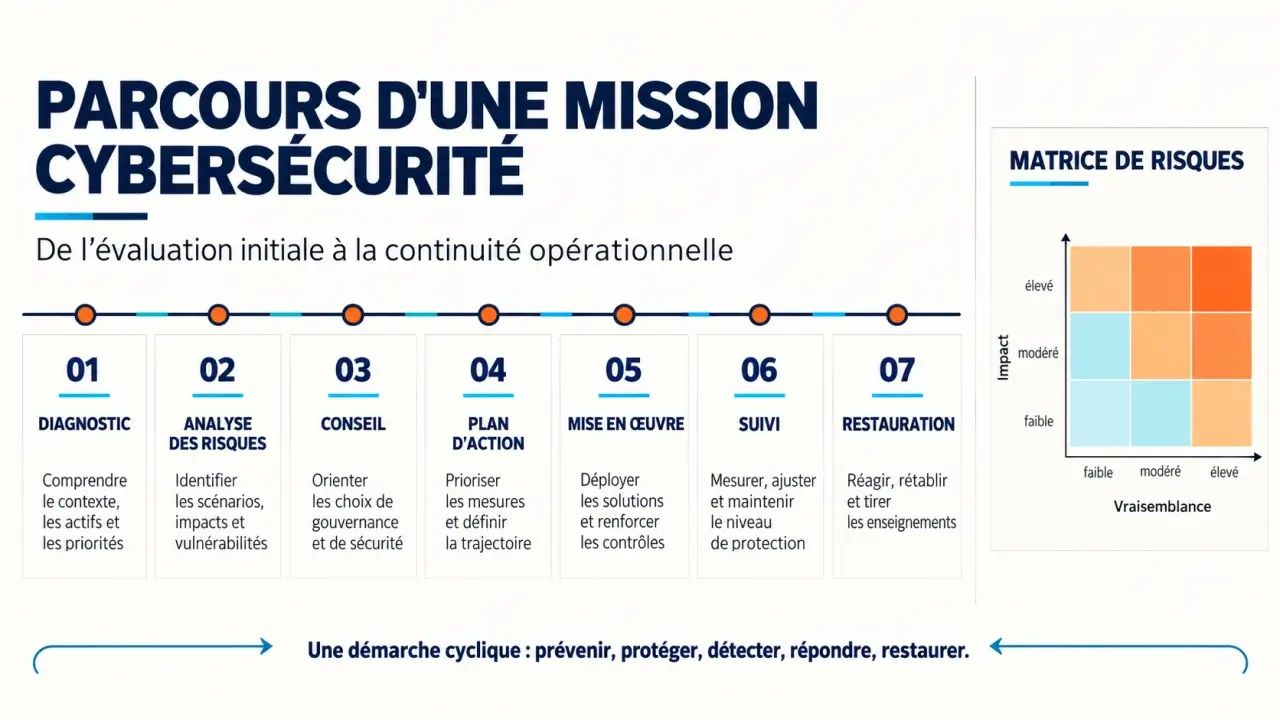
    Parcours d’une mission d’ESN cybersécurité, du diagnostic au suivi
    Parcours d’une mission d’ESN cybersécurité, du diagnostic au suivi

    Les frontières entre acteurs sont parfois perméables. Une ESN peut proposer des services managés, tandis qu’un cabinet de conseil peut posséder une équipe technique. Il faut donc comparer les prestations réellement assurées, et non la seule catégorie commerciale.

    Type d’acteur Apport principal Point à vérifier
    ESN Conseil, intégration et renfort opérationnel Compétences des intervenants affectés à votre mission
    Cabinet de conseil Stratégie, gouvernance, risques et conformité Capacité à accompagner la mise en œuvre
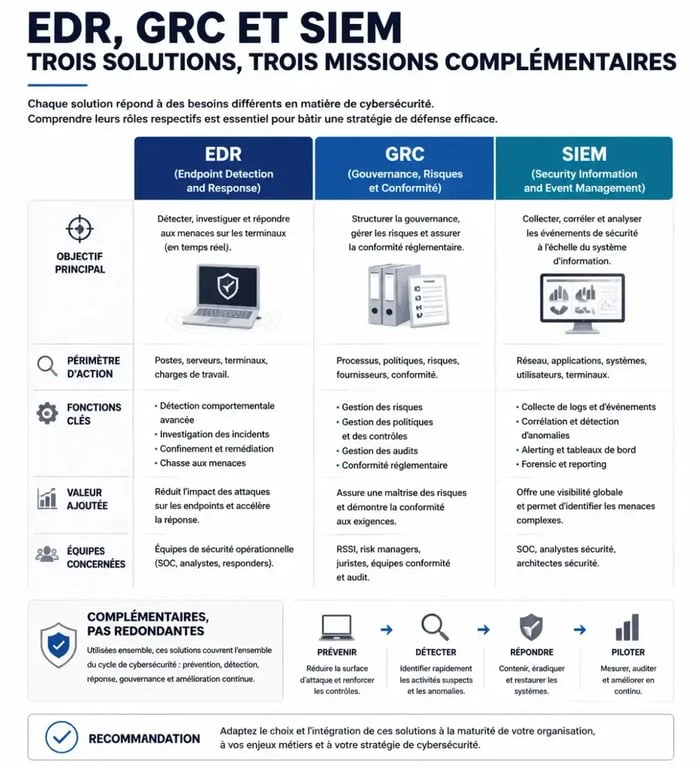
    MSSP Services de sécurité managés, dont la surveillance Horaires de couverture et responsabilités en cas d’alerte
    Éditeur Logiciel ou équipement de protection Intégration, exploitation et assistance incluses
    Startup cyber Réponse spécialisée à un problème ciblé Pérennité, support et compatibilité avec votre environnement

    Une PME sans responsable sécurité peut privilégier un accompagnement progressif. Une ETI déjà équipée cherchera plutôt une expertise complémentaire. Une collectivité ou un site industriel devra également vérifier la compréhension de ses contraintes de service public ou de production.

    Relier chaque service cyber à un résultat concret

    Diagnostiquer et organiser les priorités

    Le diagnostic de maturité examine les pratiques, les responsabilités et les protections existantes. Il s’appuie notamment sur des entretiens, une revue documentaire et, selon le périmètre, des vérifications techniques. L’analyse de risques relie ensuite les actifs critiques aux conséquences possibles : arrêt de production, indisponibilité d’un service, vol ou destruction de données.

    Le résultat attendu est un plan d’action priorisé, avec responsables, dépendances et critères de réussite. La gouvernance peut inclure une politique de sécurité fondée sur les bonnes pratiques ISO 27002. Les exigences RGS, NIS2 ou LPM doivent être examinées selon l’activité et le statut de l’organisation : elles ne s’appliquent pas indistinctement à tous les clients.

    Tester les protections et sécuriser les projets

    Un test d’intrusion recherche des failles exploitables sur un périmètre autorisé. Le red teaming évalue plus largement la résistance à un scénario d’attaque ; un programme de bug bounty organise la recherche de vulnérabilités par des chercheurs. Ces dispositifs nécessitent des règles d’engagement précises et ne sont pas interchangeables.

    La sécurité applicative et le DevSecOps intègrent les contrôles dans le développement et les opérations. Les simulations de phishing et la formation travaillent, elles, sur les comportements. Exigez des recommandations exploitables, puis une vérification des corrections plutôt qu’un simple rapport de vulnérabilités.

    Détecter, répondre et restaurer l’activité

    La supervision vise à repérer les événements suspects. La réponse aux incidents comprend l’investigation numérique, le confinement et la remédiation. En situation de crise, elle doit s’articuler avec les décisions métiers et la communication. Le plan de continuité maintient les activités essentielles ; le plan de reprise organise le rétablissement des services.

    Softeam cite 8 entreprises sur 10 ne sachant pas restaurer leurs données après une attaque. Ce chiffre rappelle l’importance de tester la restauration, au-delà de la seule présence de sauvegardes. L’analyse d’impact sur l’activité permet de préciser quels services rétablir en priorité et avec quelles dépendances.

    Maltem, Softeam et autres acteurs : établir une présélection utile

    Un classement unique des entreprises de cybersécurité en France serait peu pertinent sans périmètre commun. Deux acteurs peuvent être solides tout en répondant à des besoins différents. Maltem et Softeam illustrent notamment deux portes d’entrée dans l’accompagnement cyber.

    Acteur Expertises mises en avant Question à poser
    Maltem Sécurité offensive, sensibilisation, gouvernance, gestion de crise et reprise d’activité Quelle équipe peut prendre en charge votre périmètre technique et organisationnel ?
    Softeam Conseil, stratégie, gouvernance et conformité, avec l’écosystème Docaposte Quel accompagnement relie le diagnostic à l’exécution du plan d’action ?

    Maltem, créée en 2001, présente un groupe de 1 100 collaborateurs, implanté dans 12 pays, pour un chiffre d’affaires de 100 millions d’euros. Ces éléments renseignent sur sa dimension, mais ne correspondent pas nécessairement aux effectifs dédiés à la cybersécurité. Softeam structure son accompagnement en 3 étapes : diagnostic, conseil et assistance, puis plan d’actions.

    Vous pouvez élargir votre présélection à des acteurs comme Sopra Steria, Capgemini, Orange Cyberdefense ou Thales, en vérifiant leurs offres actuelles. Pour chaque candidat, demandez des références comparables à votre secteur, la localisation des intervenants et les modalités sur site ou à distance. Une présence nationale ne garantit pas une équipe disponible près de votre établissement.

    Comparer les propositions sur les engagements, pas seulement sur le prix

    Adressez le même périmètre aux prestataires : applications concernées, sites, contraintes d’exploitation, ressources internes et échéance. Sans cette base commune, un devis peut paraître moins cher simplement parce qu’il exclut les corrections ou les tests de validation.

    • Équipe : expérience des consultants mobilisés, disponibilité et remplacement éventuel.
    • Preuves : références sectorielles, qualifications ou certifications pertinentes, avec leur périmètre exact.
    • Livrables : synthèse dirigeant, constats techniques, plan de remédiation et restitution.
    • Contrat : confidentialité, sous-traitance, localisation des données et limites de responsabilité.
    • Exploitation : délais de prise en charge, escalade, astreinte et suivi des corrections.

    Pensez aussi au passage de relais. Lorsqu’un auditeur identifie une faille, qui ouvre le ticket, arbitre l’interruption éventuelle et confirme la correction ? Demandez une matrice de responsabilités et un exercice de transmission entre l’ESN, votre informatique et vos fournisseurs. Une recommandation sans destinataire ni accusé de réception peut rester bloquée, même lorsqu’elle est techniquement excellente.

    Pour le budget, distinguez forfait, assistance facturée au temps passé et abonnement de services managés. Faites préciser les hypothèses, exclusions et conditions de dépassement. Le délai doit intégrer vos disponibilités et les autorisations nécessaires, pas seulement les jours d’intervention du consultant.

    Rejoindre une ESN cyber : examiner les missions et l’encadrement

    Pour un stage, une alternance ou un emploi, le nom de l’entreprise compte moins que le contenu du poste. Les métiers couvrent notamment le conseil en gouvernance, l’audit technique, les tests d’intrusion, l’analyse de sécurité et la sécurité applicative. Les parcours techniques demandent des bases en systèmes, réseaux et développement ; les fonctions de gouvernance mobilisent aussi l’analyse des risques et la rédaction.

    Consultez les offres actuelles des entreprises plutôt que de supposer qu’elles recrutent toutes des débutants. En entretien, vérifiez la présence d’un tuteur, les formations accessibles, la part de mission chez le client et les déplacements. Demandez surtout quelles tâches vous réaliserez réellement et comment votre travail sera relu : c’est un indicateur concret de progression et de qualité d’encadrement.

  • Thales cybersécurité : quelle plateforme pour protéger données, applications et IA ?

    Thales cybersécurité : quelle plateforme pour protéger données, applications et IA ?

    L’offre de cybersécurité de Thales associe des plateformes de protection des données, des applications, des identités et de l’intelligence artificielle à des services de détection et de surveillance des menaces. Pour s’orienter dans ce portefeuille, le plus utile est de partir de l’actif à protéger : une API exposée, des informations sensibles, une connexion utilisateur ou un agent d’IA ne présentent pas les mêmes risques.

    Repérer le bon périmètre dans l’offre cyber de Thales

    Thales s’adresse aux organisations qui doivent sécuriser leurs activités numériques, notamment lorsqu’elles reposent sur des infrastructures critiques. Le groupe met en avant plus de 6000 experts en cybersécurité dans le monde. Son positionnement combine produits, plateformes spécialisées et services : l’évaluation ne se limite donc pas au choix d’un logiciel.

    Schéma des périmètres de protection en thales cybersécurité, des identités aux applications, aux données et à l’intelligence artificielle
    Schéma des périmètres de protection en thales cybersécurité, des identités aux applications, aux données et à l’intelligence artificielle

    Pour une première recherche, il faut distinguer trois parcours. La présentation institutionnelle de Thales donne une vue d’ensemble des activités cyber et de l’accompagnement. L’univers Thales CPL permet d’explorer les solutions par domaine de protection. Les pages Thales Careers répondent, quant à elles, aux recherches de métiers et d’opportunités professionnelles.

    Les plateformes ne sont pas interchangeables. Elles répondent à des besoins complémentaires, parfois réunis dans un même projet. Une application client peut ainsi nécessiter une protection contre les attaques, une gestion des identités et une sécurisation des données qu’elle manipule.

    Besoin prioritaire Plateforme à examiner Périmètre principal
    Sécuriser les usages de l’IA Security Fabric de Thales Protection des environnements, agents et modèles d’IA
    Protéger les informations sensibles CipherTrust Data Security Sécurité des données et maîtrise de leur protection
    Défendre les services exposés Imperva Application Security Platform Applications, API et sites web
    Gérer les connexions numériques OneWelcome Identités et accès aux services
    Contrôler l’utilisation des logiciels Sentinel Licences, monétisation et protection logicielle

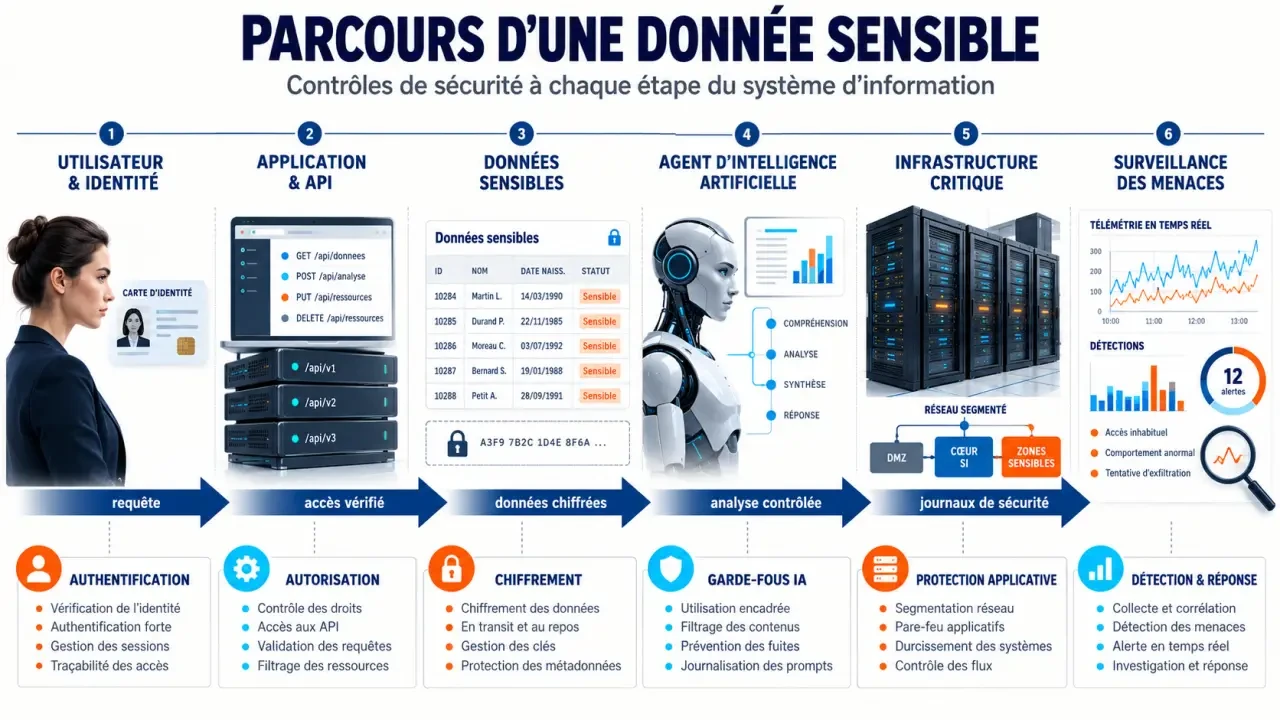
    Suivre le chemin d’accès aux données, plutôt qu’isoler les outils

    Relier données sensibles et identités

    La sécurité des données ne consiste pas uniquement à protéger un espace de stockage. Elle suppose aussi de savoir quelles informations sont sensibles et par quels chemins elles deviennent accessibles. CipherTrust Data Security est la plateforme à examiner pour ce volet. Lors de l’évaluation, il convient de préciser les données concernées, leurs emplacements et les exigences de contrôle qui leur sont associées.

    Thales : des solutions avancées pour relever les défis de demain — Découvrez l’offre de Thales pour accompagner les entreprises, organisations et gouvernements face aux grands enjeux technologiques et sociétaux.

    La gestion des identités traite une autre partie du problème : qui peut se connecter, à quel service et avec quels droits ? Thales couvre les enjeux de connexion des clients, employés et partenaires ; OneWelcome constitue une plateforme à examiner dans ce domaine. Le périmètre exact doit être confirmé selon les populations visées et les applications concernées.

    Protéger les applications et leurs interfaces

    Une API est une interface permettant à des logiciels d’échanger des données ou de déclencher des actions. Elle peut donc constituer un point d’accès sensible, même lorsqu’elle n’est pas directement visible par l’utilisateur. L’Imperva Application Security Platform couvre la protection des applications, des API et des sites web, avec des enjeux tels que les bots malveillants et les attaques DDoS, qui cherchent à rendre un service indisponible.

    Imaginer chaque application dans une bulle protectrice peut être trompeur : les échanges avec un prestataire, un compte partenaire ou une API créent des passages dans cette enveloppe. Un exercice utile consiste à dessiner le trajet d’une donnée sensible, depuis sa saisie jusqu’à sa consultation. Chaque frontière franchie révèle un contrôle à vérifier : identité, autorisation, protection applicative ou surveillance. Cette cartographie aide à repérer les angles morts entre équipes.

    Les risques liés à la chaîne d’approvisionnement doivent également entrer dans l’analyse. La sécurité d’un service dépend aussi de ses composants et de ses dépendances externes ; protéger sa seule interface publique ne suffit pas à traiter tous ces risques.

    Sécuriser l’IA et les logiciels selon leurs usages réels

    Security Fabric : examiner toute la chaîne de l’IA

    La sécurité de l’intelligence artificielle concerne les données, les modèles, les agents et leurs interactions avec le système d’information. Un agent capable d’interroger une application ou d’exécuter une action soulève notamment des questions d’autorisation et de traçabilité. Le sujet dépasse donc la seule qualité des réponses produites par un modèle.

    La Security Fabric de Thales s’inscrit dans cette approche de sécurisation de l’IA à l’échelle de l’entreprise. Pour en évaluer la pertinence, il faut partir d’un usage précis : assistant interne, traitement de documents sensibles ou agent connecté à des outils métier. Les composants couverts et les intégrations nécessaires doivent ensuite être vérifiés avec les équipes concernées, sans présumer qu’une offre unique traite automatiquement tous les risques.

    Sentinel : distinguer protection et monétisation logicielle

    Sentinel répond à un besoin différent : gérer les licences et la monétisation des logiciels tout en contribuant à leur protection contre les abus ou le vol. Pour un éditeur, l’enjeu consiste notamment à faire correspondre les droits d’utilisation accordés avec le modèle commercial retenu.

    Cette fonction ne remplace pas la sécurité applicative. Contrôler l’usage autorisé d’un logiciel et défendre un service contre une attaque sont deux objectifs distincts. Un projet peut nécessiter les deux, mais il doit les définir séparément pour éviter de comparer des plateformes qui ne remplissent pas la même mission.

    Articuler surveillance, conformité et intervention humaine

    Les plateformes constituent une partie du dispositif. Les services de cybersécurité de Thales couvrent également la détection et la surveillance des menaces, le renforcement des défenses et la réduction des écarts de conformité. Ces activités servent à identifier les problèmes, à les hiérarchiser et à organiser leur traitement.

    La visibilité en temps réel sur les menaces, les risques et les écarts de conformité facilite le pilotage, mais elle n’équivaut pas à une correction automatique. Une alerte doit être qualifiée ; un écart doit être rattaché à une exigence, puis confié à un responsable. L’évaluation d’un service doit donc porter autant sur l’organisation opérationnelle que sur les capacités techniques.

    Pour une infrastructure critique, il faut aussi examiner les contraintes de disponibilité et les conséquences d’une intervention. Les modalités de surveillance, d’escalade et de réponse doivent être clarifiées avant le déploiement. De même, une solution de sécurité ne garantit pas, à elle seule, la conformité à l’ensemble des obligations applicables.

    Cette dimension explique l’importance des facteurs humains. Les équipes doivent pouvoir comprendre les alertes, prendre une décision et coordonner leurs actions. Pour les candidats, les métiers associés mobilisent des compétences en ingénierie de sécurité, analyse des menaces, identité numérique ou sécurité de l’IA, complétées par la compréhension des usages et des contraintes opérationnelles.

    Préparer une évaluation utile avant de contacter Thales

    L’étendue du portefeuille Thales est un point de départ, pas un critère de choix suffisant. Une comparaison pertinente repose sur un périmètre concret et sur les résultats attendus. Avant un échange commercial ou technique, préparez les éléments suivants :

    • Les actifs prioritaires : données sensibles, applications publiques, API, identités, logiciels distribués ou systèmes d’IA.
    • Le risque à réduire : accès indu, indisponibilité, abus logiciel, exposition de données ou défaut de surveillance.
    • L’environnement existant : outils déjà déployés, dépendances, responsables et contraintes d’exploitation.
    • Les critères de validation : intégrations, visibilité obtenue, traitement des alertes et preuves nécessaires aux contrôles.
    • Les modalités attendues : responsabilités, accompagnement, support, déploiement et conditions commerciales à confirmer.

    Demandez ensuite une démonstration fondée sur votre scénario, plutôt qu’une présentation générale du catalogue. Le bon choix est celui qui couvre le risque identifié, s’intègre aux pratiques des équipes et produit des éléments vérifiables pour piloter la sécurité dans la durée.

  • Une norme de cybersécurité structure la sécurité, mais n’impose pas toujours les mêmes obligations

    Une norme de cybersécurité structure la sécurité, mais n’impose pas toujours les mêmes obligations

    Une norme de cybersécurité fournit une méthode pour protéger les informations, hiérarchiser les risques et démontrer un niveau de maîtrise à ses clients ou partenaires. ISO 27001, NIST, NIS2, DORA et SOC 2 ne jouent toutefois pas le même rôle. Certains référentiels guident l’organisation, d’autres imposent des obligations, tandis que certains servent à obtenir une attestation ou une certification. Les distinguer évite d’engager un chantier inadapté.

    Ce qu’une norme de cybersécurité change concrètement

    Une norme de cybersécurité formalise des exigences, des pratiques ou des contrôles destinés à protéger un système d’information. Elle ne promet pas l’absence d’incident. Elle aide l’organisation à identifier ses actifs importants, à évaluer les scénarios de menace, à choisir des protections proportionnées et à vérifier leur efficacité dans la durée.

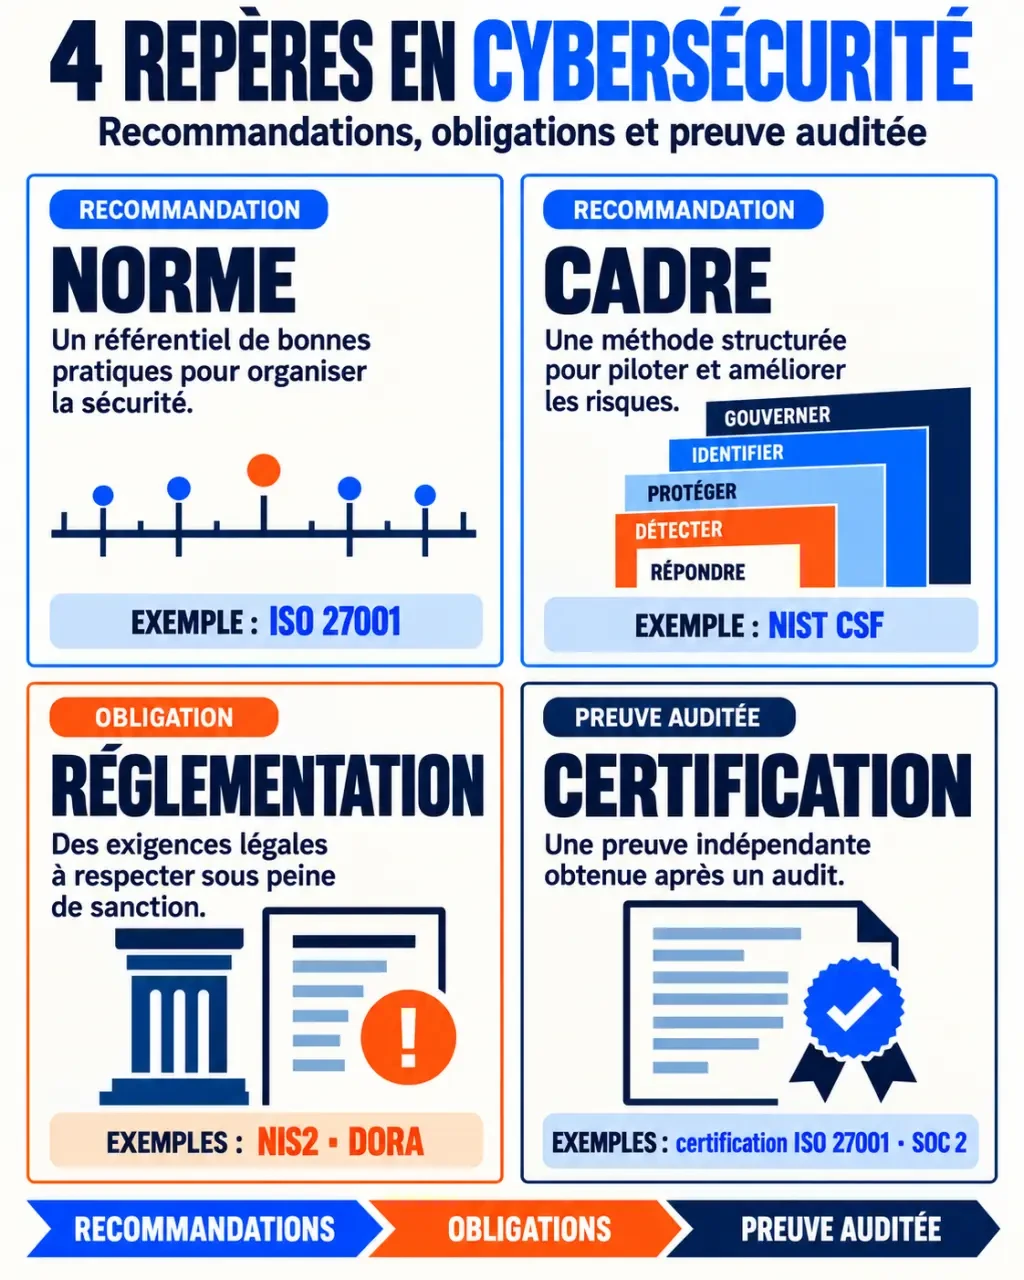
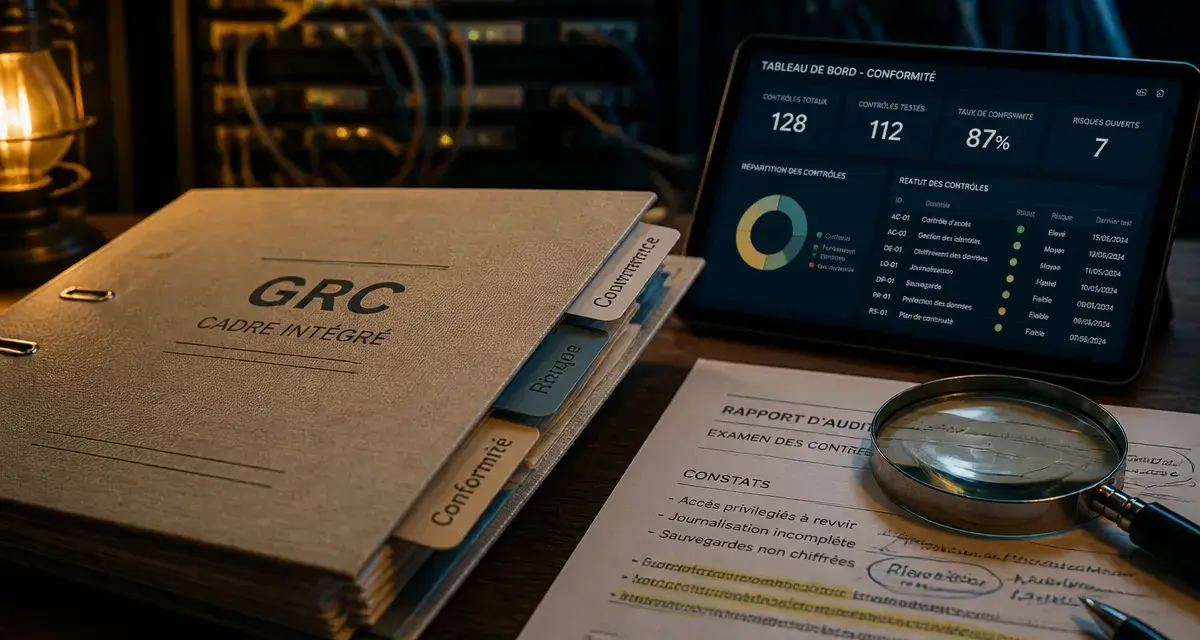
    Infographie sur les principales normes de cybersécurité, cadres, réglementations et certifications
    Infographie sur les principales normes de cybersécurité, cadres, réglementations et certifications

    La démarche repose souvent sur la triade confidentialité, intégrité et disponibilité. Les données doivent être accessibles uniquement aux personnes autorisées, rester exactes et être disponibles au moment nécessaire. Pour atteindre cet objectif, l’organisation structure notamment le contrôle d’accès, les sauvegardes, la gestion des vulnérabilités, la réponse aux incidents, la sensibilisation des équipes et la surveillance des fournisseurs.

    Une référence commune plutôt qu’une liste d’outils

    Adopter une norme ne revient pas à acheter un logiciel de sécurité. Il faut installer une gouvernance : qui fixe le niveau de risque acceptable, qui valide les accès sensibles, comment les incidents sont signalés, quels éléments sont documentés et à quelle fréquence les contrôles sont révisés. Cette discipline rend les décisions plus cohérentes, y compris lorsque l’entreprise grandit ou externalise une partie de son informatique.

    Une norme agit comme un moule industriel. Elle ne fabrique pas à elle seule une pièce fiable, mais elle donne une forme reproductible au processus. En cybersécurité, cette structure est utile lorsque plusieurs équipes, filiales ou prestataires interviennent. Une revue d’accès, une procédure de crise ou une exigence contractuelle ne dépend plus de la mémoire d’une seule personne. Le gain tient à la répétabilité des décisions et à la disponibilité de preuves exploitables lors d’un audit ou après un incident.

    Norme, cadre, réglementation et certification : quatre notions à séparer

    Ces termes sont souvent employés comme des synonymes, alors qu’ils répondent à des logiques différentes. Une organisation peut utiliser un cadre de gestion des risques, respecter une réglementation et viser une certification ISO. Ces démarches se complètent sans se remplacer.

    Le référentiel officiel NIST Cybersecurity Framework 2.0 — Découvrez le cadre de référence du NIST pour identifier, gérer et réduire les risques de cybersécurité.

    Notion Rôle principal Exemple Caractère obligatoire
    Norme Définit des exigences ou des bonnes pratiques reconnues ISO/IEC 27001 Volontaire, sauf exigence contractuelle ou sectorielle
    Cadre Structure la démarche et aide à choisir les actions NIST CSF, EBIOS, COBIT Généralement volontaire
    Réglementation Impose des obligations légales aux organisations concernées NIS2, DORA, RGPD Obligatoire dans son périmètre
    Certification ou attestation Apporte une preuve évaluée par un tiers selon un référentiel Certification ISO 27001, rapport SOC 2 Volontaire ou demandée par le marché

    La certification ISO 27001 porte sur un système de management de la sécurité de l’information, souvent appelé SMSI. Elle atteste qu’un périmètre défini est piloté selon la norme et audité par un organisme compétent. SOC 2 est souvent recherché par les entreprises SaaS pour répondre aux attentes de clients, notamment internationaux. Il repose sur une évaluation des contrôles au regard de critères de confiance.

    Les références à connaître selon le risque à traiter

    Le bon point de départ n’est pas la notoriété d’un référentiel, mais le problème à résoudre : structurer la sécurité globale, satisfaire un donneur d’ordre, répondre à une obligation sectorielle ou encadrer de nouveaux usages de l’intelligence artificielle.

    Structurer la sécurité de l’information

    ISO/IEC 27001 est la référence la plus courante pour bâtir un SMSI et viser une certification. Elle convient aux organisations qui veulent organiser leur gestion des risques, définir des politiques, attribuer des responsabilités et améliorer leur dispositif de façon continue. ISO 27032 traite plus spécifiquement de la cybersécurité et peut compléter cette approche.

    Le NIST Cybersecurity Framework, ou NIST CSF 2.0, propose une structure pratique pour gouverner, identifier, protéger, détecter, répondre et rétablir. Il aide à organiser une feuille de route. EBIOS peut servir à analyser des scénarios de risques, FAIR cherche à les quantifier et COBIT relie davantage la gouvernance informatique aux objectifs de l’organisation.

    Répondre à une contrainte de marché ou de secteur

    PCI DSS concerne la protection des données de cartes de paiement. NIS2 est une réglementation européenne qui renforce les exigences de cybersécurité pour les entités entrant dans son champ d’application, notamment en matière de gestion des risques, de sécurité de la chaîne d’approvisionnement et de signalement des incidents. DORA vise la résilience opérationnelle numérique du secteur financier.

    Pour les projets d’IA, ISO/IEC 42001:2023 propose un système de management de l’IA, tandis qu’ISO/IEC 23894:2023 est centrée sur la gestion des risques liés à l’IA. Le NIST AI RMF 1.0 apporte également un cadre de réflexion. Ces textes ne remplacent pas les exigences de cybersécurité existantes. Ils ajoutent des sujets comme la gouvernance des modèles, la qualité des données, la traçabilité et les usages autorisés.

    Choisir une démarche adaptée à son activité

    Une PME n’a pas intérêt à reproduire sans discernement l’organisation d’un groupe soumis à DORA. À l’inverse, une entreprise qui traite des données sensibles ou exploite un service critique ne peut pas se contenter d’une charte informatique. Le choix dépend du secteur, des données manipulées, des engagements contractuels, de l’exposition aux fournisseurs tiers et du niveau de maturité interne.

    • PME ou entreprise de services : commencer par une analyse des risques, des règles d’accès, des sauvegardes testées et une réponse aux incidents. Le NIST CSF ou une trajectoire ISO 27001 fournissent une base lisible.
    • Éditeur SaaS : associer la sécurité du produit, la gestion des accès administrateurs, la journalisation et les exigences clients. ISO 27001 et SOC 2 peuvent répondre à des attentes commerciales différentes.
    • Acteur financier : intégrer DORA à la gouvernance, aux tests de résilience, à la gestion des prestataires TIC et au reporting.
    • Commerce acceptant les cartes : considérer PCI DSS comme une exigence centrale, en complément des pratiques générales de sécurité.
    • Organisation concernée par NIS2 : vérifier précisément son statut et traduire les obligations dans la gouvernance, les mesures techniques et les procédures de notification.

    La question décisive concerne aussi la preuve attendue. Un client peut demander une certification, un questionnaire de sécurité ou des clauses contractuelles. Avant de choisir un référentiel, il faut recenser les exigences applicables et les comparer à l’existant. Cette analyse des écarts évite de financer des contrôles qui ne répondent ni au risque principal ni aux attentes du marché.

    Passer du référentiel à des pratiques vérifiables

    La mise en œuvre est plus solide lorsqu’elle avance par priorités. Un projet de certification peut s’étaler sur 6 à 12 mois, mais les premières améliorations utiles ne doivent pas attendre l’audit final. L’inventaire des actifs, l’authentification renforcée, l’installation des correctifs, les sauvegardes restaurables et les procédures d’alerte réduisent déjà l’exposition.

    1. Définir le périmètre : préciser les activités, applications, données, sites, personnes et prestataires concernés.
    2. Évaluer les écarts et les risques : repérer les mesures existantes, les vulnérabilités et les scénarios aux conséquences les plus importantes.
    3. Construire un plan de traitement : accepter, réduire, transférer ou éviter chaque risque, avec un responsable et une échéance.
    4. Documenter sans bureaucratiser : conserver les politiques, les preuves de contrôle, les revues d’accès, les exercices de crise et les décisions de gouvernance nécessaires.
    5. Tester et améliorer : auditer, simuler un incident, corriger les écarts et réviser les mesures lorsque l’activité ou les menaces évoluent.

    La conformité ne doit pas devenir un dossier figé. Une norme de cybersécurité apporte sa valeur lorsqu’elle relie les décisions de direction aux gestes quotidiens des équipes : choisir un fournisseur, administrer un compte privilégié, déployer une application ou gérer une alerte. Cette continuité entre gouvernance, contrôles et amélioration renforce la cyber-résilience dans la durée.

  • Ansible automatise vos serveurs avec YAML, SSH et des playbooks idempotents

    Ansible automatise vos serveurs avec YAML, SSH et des playbooks idempotents

    Apprendre Ansible ne consiste pas à mémoriser une longue liste de commandes. Il faut surtout décrire l’état attendu de vos machines, puis laisser l’outil appliquer les changements nécessaires. Ce tutoriel Ansible vous guide du poste de contrôle à votre premier playbook exploitable, avec les repères nécessaires pour automatiser votre infrastructure sans perdre la maîtrise des opérations.

    Comprendre ce qu’Ansible automatise réellement

    Ansible est un outil d’automatisation destiné notamment à l’administration système, au déploiement applicatif, au provisioning et à la gestion de configuration. Créé en 2012, il s’est imposé dans les pratiques DevOps grâce à des fichiers YAML relativement lisibles, qui décrivent les actions attendues. Une même définition peut installer un paquet, créer un utilisateur, modifier une configuration ou déployer une application sur plusieurs serveurs.

    Vérifiez vos acquis sur Ansible

    Répondez aux 6 questions, puis validez vos réponses pour découvrir votre score.

    0 / 6 réponses sélectionnées Score : — / 6
    1. Quel est le rôle du control node dans Ansible ?

    Le control node est le nœud depuis lequel Ansible pilote les managed nodes.

    2. À quoi sert l’inventaire ?

    L’inventaire répertorie les managed nodes et permet de les organiser.

    3. Quel est le rôle des modules ?

    Les modules sont les unités utilisées par Ansible pour effectuer des actions sur les managed nodes.

    4. Que permettent de structurer les playbooks ?

    Les playbooks structurent les tâches qui décrivent l’automatisation à réaliser.

    5. Que signifie l’idempotence ?

    L’idempotence permet de réexécuter une automatisation tout en évitant les changements inutiles lorsque l’état souhaité est déjà atteint.

    6. Quel principe doit accompagner l’utilisation d’Ansible ?

    L’utilisation d’Ansible doit respecter les bonnes pratiques de sécurité.

    Une architecture sans agent sur les machines gérées

    Le control node est la machine depuis laquelle vous lancez Ansible. Les serveurs ciblés sont les managed nodes. Dans de nombreux environnements Linux, Ansible communique avec eux par SSH. Il n’est donc pas nécessaire d’installer un agent Ansible permanent sur chaque cible. Vous devez toutefois prévoir un accès réseau, une authentification SSH fonctionnelle et les privilèges adaptés aux tâches à exécuter.

    Cette architecture limite le nombre de composants à maintenir, mais elle exige une préparation rigoureuse. Le compte utilisé doit disposer des droits nécessaires, sans davantage. Une clé SSH dédiée, une gestion séparée des secrets et des comptes individuels sont généralement préférables à une connexion administrateur partagée entre plusieurs usages.

    Les quatre briques à retenir avant de commencer

    ÉlémentRôleÀ retenir
    InventoryListe et organise les hôtes ciblésIl associe des groupes à des adresses IP ou à des noms DNS.
    ModuleRéalise une action préciseIl peut gérer un paquet, un fichier, un utilisateur ou un service.
    PlaybookEnchaîne des tâches déclarativesIl décrit l’état souhaité dans un fichier YAML.
    RoleStructure un ensemble réutilisableIl devient utile lorsque les playbooks prennent de l’ampleur.

    Préparer un environnement de test propre et contrôlable

    Commencez avec une machine de contrôle Linux, macOS ou un environnement compatible, puis avec un ou deux serveurs de test. Sous Windows, Ansible est habituellement administré depuis un environnement Linux plutôt que directement depuis le système hôte. Installez Ansible avec le gestionnaire de paquets ou le mécanisme recommandé par votre distribution, puis vérifiez que la commande ansible est disponible dans le terminal.

    Écrire un inventaire minimal

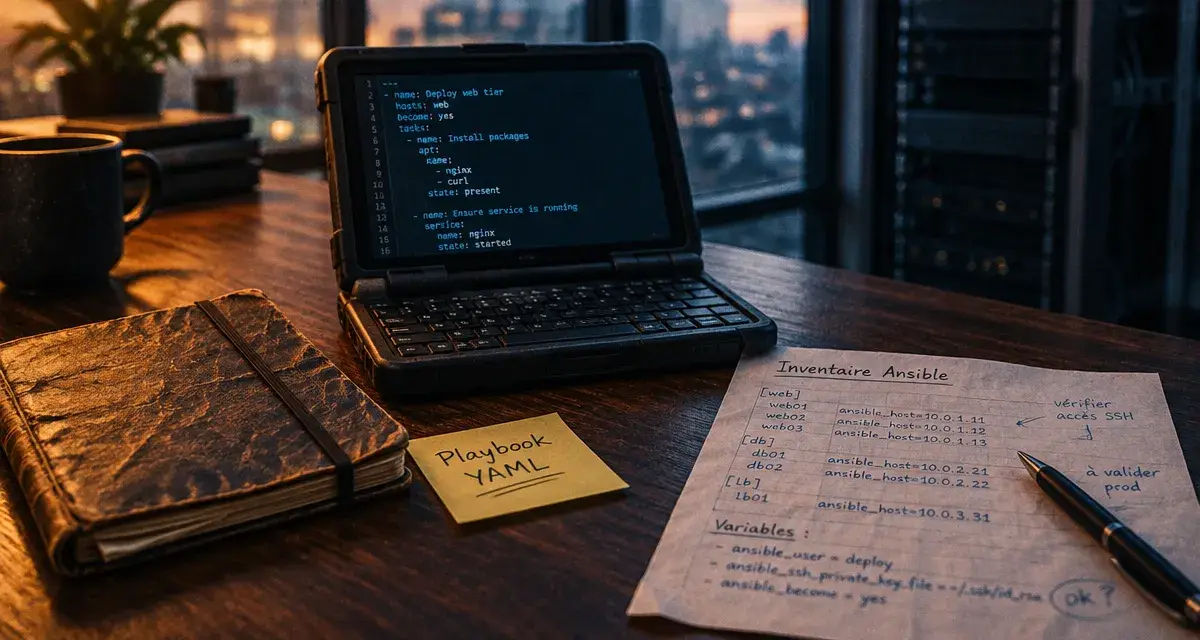
    Créez un fichier d’inventaire avec un groupe, par exemple web, puis ajoutez les hôtes à administrer. Chaque ligne peut contenir une adresse DNS ou IP ainsi que les variables de connexion utiles. Gardez ce premier inventaire simple. Votre priorité est de valider la connectivité, pas de reproduire toute l’organisation de votre infrastructure.

    Avant d’écrire un playbook, lancez le module de test ping sur le groupe concerné. Si la réponse échoue, traitez le problème à ce stade : nom d’hôte, pare-feu, clé SSH, utilisateur distant ou élévation de privilèges. Un playbook ne corrige pas une connexion défaillante. Il risque plutôt de rendre le diagnostic plus difficile.

    Structurer l’inventaire selon les fonctions

    Un inventaire ne sert pas uniquement à stocker des adresses. Il relie votre intention d’automatisation aux machines réelles. Si les groupes reflètent les fonctions, comme web, base de données, préproduction ou production, vous pouvez appliquer des règles cohérentes sans mélanger les périmètres. Ce découpage facilite aussi les déploiements progressifs : appliquez d’abord un changement à un groupe pilote, observez le résultat, puis étendez-le. Une organisation claire réduit les risques lorsque les tâches deviennent plus nombreuses.

    Créer un premier playbook utile avec Nginx

    Un playbook est un fichier YAML composé de « plays ». Chaque play cible des hôtes et regroupe des tâches. L’indentation est significative : utilisez des espaces de façon constante et évitez les tabulations. Pour ce premier exercice, l’objectif est précis : installer Nginx sur le groupe web, puis vérifier que son service est démarré.

    Décrire l’état attendu plutôt qu’une suite de gestes manuels

    Le playbook doit cibler le groupe web et activer l’élévation de privilèges si l’installation l’exige. Il contient ensuite deux tâches. La première utilise le module de gestion des paquets adapté au système pour demander la présence de Nginx. La seconde utilise le module de service pour demander que Nginx soit démarré et activé au démarrage. Donnez un nom explicite à chaque tâche : pendant l’exécution, ces libellés rendent le résultat immédiatement compréhensible.

    Lancez ensuite le playbook avec la commande ansible-playbook, en indiquant l’inventaire et le fichier YAML. La première exécution peut signaler des changements. Si vous relancez le même playbook sans modifier les serveurs, le résultat attendu est l’absence de changement : Nginx est déjà installé et son service respecte déjà l’état demandé.

    L’idempotence, le réflexe qui rend l’automatisation fiable

    Cette propriété s’appelle l’idempotence. Elle distingue une automatisation déclarative d’un script qui répète les mêmes commandes sans vérifier le résultat. Privilégiez donc les modules qui expriment un état, comme présent, absent, démarré ou arrêté, plutôt que des commandes shell non contrôlées. Les commandes ponctuelles restent utiles pour diagnostiquer un problème ou gérer une exception, mais elles demandent davantage de précautions pour être relancées sans effet indésirable.

    Passer d’un essai isolé à des playbooks maintenables

    Après un premier succès, vous pouvez être tenté d’ajouter toutes les tâches dans un seul fichier. Résistez à cette approche lorsque le périmètre grandit. Un playbook court est adapté à l’apprentissage, mais une infrastructure durable a besoin de conventions. Séparez les variables selon les environnements, choisissez des noms de tâches orientés vers le résultat et conservez les fichiers dans un dépôt versionné.

    • Variables : évitez de répéter un port, un nom de paquet ou un chemin dans plusieurs tâches.
    • Handlers : redémarrez un service uniquement lorsqu’un fichier de configuration a effectivement changé.
    • Roles : regroupez les tâches, variables, modèles et handlers par fonction, par exemple dans un rôle Nginx.
    • Vérification : testez d’abord sur un hôte pilote et utilisez le mode de contrôle avant les changements sensibles.
    • Secrets : ne placez pas de mots de passe ni de clés en clair dans l’inventaire ou les playbooks.

    Modules, rôles et choix d’outils

    Les modules forment la boîte à outils d’Ansible. Ils couvrent les paquets, les utilisateurs, les fichiers, les services, le cloud et les équipements réseau. Les rôles donnent une organisation réutilisable à ces actions. Par rapport à Puppet ou Chef, Ansible attire souvent par son exécution sans agent et ses playbooks YAML. Puppet et Chef peuvent toutefois mieux convenir à des organisations qui ont déjà construit leurs standards autour de ces écosystèmes. Le choix dépend de vos systèmes, de vos compétences et de votre mode d’exploitation, pas d’une solution universelle.

    Progresser avec une méthode qui limite les erreurs

    Pour consolider vos acquis, automatisez une tâche que vous réalisez régulièrement : créer un compte technique, déployer une clé publique, appliquer des mises à jour contrôlées ou déposer un fichier de configuration. Travaillez sur un environnement jetable ou non critique, puis examinez attentivement les sorties d’exécution. Les erreurs sont plus faciles à comprendre lorsque le périmètre reste limité.

    1. Validez la connexion avec l’inventaire et le module ping.
    2. Écrivez une seule tâche, puis exécutez-la sur un hôte de test.
    3. Relancez le playbook pour vérifier son idempotence.
    4. Ajoutez une vérification concrète : service actif, fichier présent ou port accessible.
    5. Transformez l’exercice en rôle dès que plusieurs fichiers ou environnements sont concernés.

    La documentation officielle, les exemples de playbooks et les laboratoires pratiques complètent ce parcours. Une formation structurée peut aussi accélérer la progression si vous devez aborder l’orchestration, la conformité, le cloud ou l’intégration CI/CD. Gardez un principe simple : un changement limité, vérifié et rejouable vaut mieux qu’une automatisation ambitieuse, difficile à expliquer ou à reprendre.

  • Diag cybersécurité : la rapidité de Cyberdépart face à l’accompagnement Bpifrance

    Diag cybersécurité : la rapidité de Cyberdépart face à l’accompagnement Bpifrance

    Un diag cybersécurité aide à mesurer l’exposition réelle d’une entreprise et à définir les actions à engager. Le choix se fait souvent entre le Diag Cybersécurité de Bpifrance, plus approfondi et subventionné, et Cyberdépart de l’ANSSI, gratuit et rapide. Les deux dispositifs répondent à des besoins différents selon la taille de l’organisation, le niveau de maturité cyber et le degré d’accompagnement recherché.
    Un diagnostic cybersécurité ne se limite pas à chercher des failles

    Un diagnostic cybersécurité évalue le niveau de maturité cyber d’une organisation : ses pratiques, ses outils, ses accès, ses données sensibles et sa capacité à réagir en cas d’incident. Il ne consiste donc pas uniquement à lancer des tests sur le système d’information. L’objectif est de relier les vulnérabilités techniques à leurs conséquences métiers : arrêt de production, indisponibilité des fichiers, fraude au virement, fuite de données ou paralysie après un rançongiciel.

    Vérifiez votre éligibilité au Diag Cybersécurité Bpifrance — Découvrez les conditions d’éligibilité et la prise en charge de 50 % du coût de cet accompagnement en cybersécurité.

    Passer d’une inquiétude générale à des priorités pilotables

    Beaucoup de dirigeants savent qu’un risque existe, sans pouvoir déterminer quelle action financer en premier. Le diagnostic fournit ce cadre de décision. Il examine notamment la gestion des comptes et des mots de passe, les sauvegardes, les mises à jour, les usages de la messagerie, les équipements exposés, la sensibilisation des équipes et l’organisation de la gestion de crise. À l’issue de la démarche, l’entreprise dispose d’un plan d’action priorisé, généralement chiffré, plutôt que d’une simple liste de bonnes pratiques.

    Une compromission limitée à un poste peut affecter un serveur partagé, une boîte mail, un fournisseur connecté ou une chaîne de production. Cartographier ces dépendances permet de repérer les points où une faiblesse risque de se propager. Cette analyse aide ensuite à choisir des mesures qui protègent la continuité d’activité, et pas seulement un équipement isolé.

    Bpifrance et Cyberdépart ANSSI : deux diagnostics à choisir selon votre situation

    Les deux dispositifs sont complémentaires. Cyberdépart convient pour obtenir un premier repère rapide, notamment dans les petites structures. Le Diag Cybersécurité de Bpifrance s’adresse aux organisations qui ont besoin d’un accompagnement plus détaillé, avec un expert habilité et une feuille de route structurée.

    Critère Diag Cybersécurité Bpifrance Cyberdépart ANSSI
    Objectif Évaluation approfondie et plan de transformation priorisé Premier état des lieux et orientations immédiates
    Durée 8 jours d’intervention Environ 1 h 30
    Coût 8 800 € HT, avec 50 % de subvention Gratuit
    Accompagnement Expert habilité Bpifrance Aidant cyber formé
    Restitution Plan d’action priorisé et chiffré, sensibilisation et préparation à la crise 6 mesures prioritaires, avec suivi possible à 6 mois
    Public repère PME de plus de 10 salariés et ETI de moins de 2 000 salariés Organisations comptant au moins 2 salariés

    Quand privilégier le Diag Cybersécurité Bpifrance

    Le dispositif Bpifrance est pertinent lorsqu’il faut arbitrer des investissements, mobiliser le comité de direction ou structurer une démarche cyber à l’échelle d’un site. Il peut convenir à une PME qui utilise déjà plusieurs outils numériques, qui traite des données stratégiques ou qui doit préserver la continuité de son activité.

    Plusieurs diagnostics peuvent être envisagés pour une même entreprise, à raison d’un par site. L’effectif maximum indiqué est de 250 personnes par site. Ce format demande davantage de disponibilité et de préparation, mais il permet d’examiner les dimensions organisationnelles et techniques de manière plus détaillée.

    Quand commencer par Cyberdépart

    Cyberdépart est une porte d’entrée adaptée si votre structure n’a jamais réalisé d’état des lieux, si vous manquez de temps ou si vous souhaitez sensibiliser la direction avant d’engager un programme plus vaste. L’Aidant cyber mène un échange accessible, neutre et bienveillant pour identifier les mesures les plus urgentes.

    Pour une TPE de moins de 10 salariés, qui n’entre pas nécessairement dans le périmètre du Diag Bpifrance, c’est une option utile pour démarrer sans budget. Le dispositif permet d’obtenir rapidement des orientations concrètes, avec 6 mesures prioritaires et un suivi possible à 6 mois.

    Les 8 jours du Diag Bpifrance : ce qui est analysé et ce que vous recevez

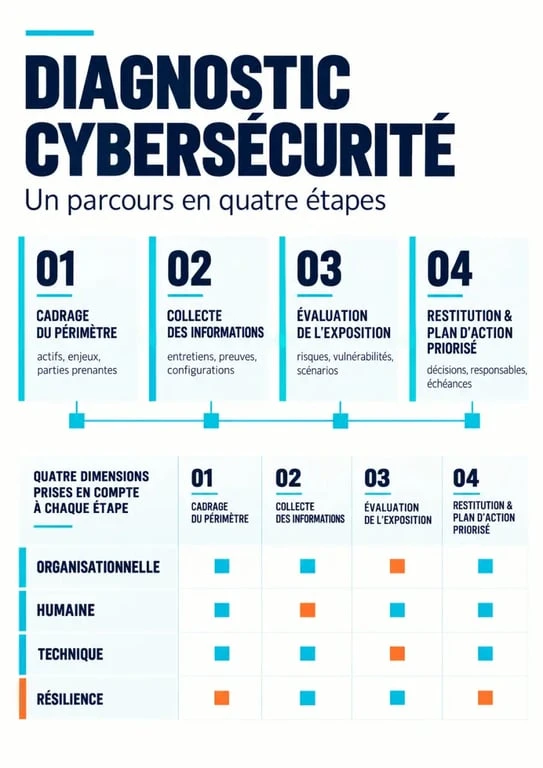
    Le Diag Cybersécurité Bpifrance se déroule en quatre temps. Cette organisation permet de relier les enjeux de direction, les pratiques quotidiennes et l’état des infrastructures, au lieu de limiter l’analyse à un examen technique isolé.

    1. Pré-cadrage téléphonique : l’entreprise présente son activité, ses sites, ses outils, ses contraintes opérationnelles et ses principales préoccupations.
    2. Diagnostic organisationnel : des entretiens permettent d’évaluer la gouvernance, les procédures, la sensibilisation, les sauvegardes et la préparation à une crise.
    3. Diagnostic technique : l’expert analyse les actifs et réalise des tests de sécurité pour identifier les vulnérabilités de la surface d’attaque.
    4. Restitution : les constats sont hiérarchisés et convertis en recommandations concrètes, avec un plan de mise en œuvre.

    Les livrables doivent aider à décider quelles mesures appliquer immédiatement, lesquelles programmer ensuite, quel budget prévoir et qui doit porter chaque action. Il peut s’agir de sécuriser les accès distants, de tester la restauration des sauvegardes, de déployer l’authentification renforcée, de formaliser un PCA ou un PRA, ou d’organiser une sensibilisation contre le phishing.

    Le diagnostic prépare aussi l’entreprise à la gestion de crise. Cette préparation peut préciser les personnes à prévenir, les premières actions à effectuer et les moyens de poursuivre l’activité. Elle donne un cadre opérationnel à un sujet souvent repoussé tant qu’aucun incident n’est survenu.

    Coût, éligibilité et confidentialité : les points à vérifier avant de déposer une demande

    Le coût total du Diag Cybersécurité Bpifrance est de 8 800 € HT. La subvention Bpifrance couvre 50 % du montant, soit un reste à charge de 4 400 € HT pour l’entreprise. Ce soutien s’inscrit dans France 2030. Certaines situations peuvent relever de financements complémentaires, notamment via la DGA. Il est donc utile de faire vérifier sa situation avant de lancer la prestation.

    Les critères ne se résument pas au nombre de salariés

    Le Diag Bpifrance cible les PME de plus de 10 salariés et les ETI de moins de 2 000 salariés. L’indépendance de l’entreprise et les caractéristiques du site font aussi partie des éléments examinés. Avant toute démarche, préparez l’effectif global, le nombre de sites, la répartition des équipes, les principales applications utilisées et les coordonnées de la personne qui portera le sujet en interne.

    Le formulaire « Testez votre éligibilité » de Bpifrance permet d’orienter cette première vérification. Ces informations facilitent l’examen du dossier et permettent de préciser le périmètre du diagnostic avant l’intervention de l’expert.

    Pour Cyberdépart, le seuil est d’au moins 2 salariés. La demande déclenche une mise en relation avec un Aidant cyber. Les échanges et les informations collectées dans le cadre de ces diagnostics sont traités de façon confidentielle. L’objectif est d’obtenir un état des lieux honnête, pas de juger la maturité de l’organisation. Il est donc préférable d’associer dès le départ la direction, l’informatique et les responsables métiers concernés.

    Après le diagnostic, transformer le plan d’action en protection durable

    La valeur d’un diag cybersécurité se joue après la restitution. Un plan restera sans effet s’il n’est pas rattaché à un responsable, un délai et un budget. Commencez par les mesures qui réduisent rapidement le risque : correction des accès trop ouverts, sauvegardes isolées et testées, mises à jour critiques, protection de la messagerie et sensibilisation des collaborateurs.

    • Classez les recommandations selon leur urgence, leur impact métier et leur coût.
    • Désignez un pilote pour chaque action et prévoyez un point d’avancement avec la direction.
    • Documentez les procédures de crise : qui alerter, comment isoler un poste et comment poursuivre l’activité.
    • Testez les mesures déployées, en particulier la restauration des sauvegardes et les accès administrateurs.
    • Réévaluez régulièrement votre niveau de maturité lorsque vos outils, vos sites ou vos usages évoluent.

    Le diagnostic ne remplace pas les investissements correctifs, mais il évite de les engager à l’aveugle. Pour une entreprise, il permet de relier les solutions de sécurité à ses risques réels, à ses priorités métier et à sa capacité d’action. Cyberdépart offre un premier point de départ rapide ; le Diag Bpifrance apporte un accompagnement plus long et plus structuré lorsque l’organisation doit bâtir une trajectoire complète.

  • Expert cybersécurité : un métier de prévention, d’analyse et de réaction

    Expert cybersécurité : un métier de prévention, d’analyse et de réaction

    L’expert cybersécurité protège les systèmes d’information, les réseaux, les applications et les données d’une organisation. Son travail ne consiste pas seulement à intervenir après une attaque. Il évalue les risques, renforce les protections, surveille les signaux faibles et prépare l’entreprise à maintenir son activité en cas d’incident. Ce métier technique et transversal est généralement accessible après un bac+5, avec une expérience solide en informatique.

    Un rôle de protection qui dépasse la simple sécurité informatique

    L’expert cybersécurité, aussi appelé expert en sécurité des systèmes d’information, intervient pour réduire les risques numériques qui pèsent sur une organisation. Il recherche les vulnérabilités avant qu’elles ne soient exploitées : configuration fragile, accès trop larges, logiciel non corrigé, application exposée ou mauvaise pratique interne.

    Testez vos connaissances sur le métier d’expert cybersécurité

    Répondez aux 7 questions, puis validez pour découvrir votre score et les corrections.

    Score : 0/7 Réponses sélectionnées : 0/7
    1. Quelle est la mission générale d’un expert cybersécurité ?
    Bonne réponse : Protéger les systèmes et les données contre les risques de cybersécurité. L’expert cybersécurité intervient pour identifier les risques et renforcer la sécurité.
    2. Quelles sont les trois propriétés de sécurité à préserver ?
    Bonne réponse : Confidentialité, intégrité et disponibilité. Ce sont les trois propriétés de sécurité mentionnées dans l’article.
    3. Quelle distinction décrit le mieux l’expert cybersécurité par rapport à l’analyste SOC ?
    Bonne réponse : L’expert a une approche plus large, tandis que l’analyste SOC se concentre sur la surveillance et l’analyse des événements de sécurité.
    4. Lequel de ces éléments peut faire partie des livrables de l’expert cybersécurité ?
    Bonne réponse : Des analyses, des recommandations et des rapports de sécurité font partie des livrables associés à ce métier.
    5. Quelle action relève d’une mission menée avant un incident ?
    Bonne réponse : Avant un incident, l’expert évalue les risques et contribue à la prévention en recommandant des mesures de sécurité.
    6. Quelle mission intervient après un incident de cybersécurité ?
    Bonne réponse : Après un incident, l’expert participe à l’analyse et aux actions nécessaires pour rétablir et améliorer la sécurité.
    7. Quel profil correspond au niveau d’études et aux compétences techniques habituellement attendus ?
    Bonne réponse : Le métier demande habituellement un niveau d’études supérieur dans l’informatique ou la cybersécurité, ainsi que des compétences techniques en réseaux, systèmes et sécurité.

    Son objectif est de préserver trois propriétés essentielles : la confidentialité des données, leur intégrité et leur disponibilité. Il doit donc comprendre les enjeux métier autant que les environnements techniques. Une interruption de service, une fuite de données ou un accès frauduleux n’ont pas les mêmes conséquences dans une banque, une usine, une administration ou une entreprise de commerce.

    Un métier proche de plusieurs fonctions, mais distinct

    Métier Rôle principal Positionnement
    Expert cybersécurité Analyse les risques, conçoit les mesures de protection et pilote des actions complexes Vision transverse et expertise approfondie
    Analyste SOC Surveille les alertes et qualifie les activités suspectes Détection opérationnelle au sein d’un centre de sécurité
    Ingénieur cybersécurité Déploie, configure et maintient les solutions de sécurité Mise en œuvre technique des protections
    Pentester Teste les défenses en simulant des attaques autorisées Évaluation ciblée de la résistance d’un périmètre
    RSSI Définit et gouverne la politique de sécurité Responsabilité stratégique et management

    Dans une petite structure, une même personne peut cumuler plusieurs de ces missions. Dans une grande organisation, l’expert travaille avec le RSSI, les équipes informatiques, les développeurs, le DPO, les métiers et parfois des prestataires spécialisés. La différence entre ces fonctions tient surtout au niveau de responsabilité, à la spécialisation et à la place occupée dans l’organisation.

    Auditer, surveiller, corriger : le cycle concret des missions

    Le quotidien varie selon le poste, mais repose sur une logique continue : identifier les risques, empêcher les compromissions, détecter les anomalies, répondre aux incidents puis améliorer les dispositifs. Les livrables sont concrets : rapport d’audit, cartographie des risques, plan de remédiation, procédure de réponse à incident, exigences de sécurité ou tableau de suivi des vulnérabilités.

    Avant l’incident : réduire la surface d’attaque

    L’expert réalise des audits des systèmes d’exploitation, des serveurs web, des bases de données, des réseaux et des applications. Il évalue les vulnérabilités, vérifie les droits d’accès, examine les configurations et hiérarchise les correctifs. Il peut recommander un pare-feu, un VPN, un système de détection ou de prévention d’intrusion, une meilleure gestion des identités ou le chiffrement de données sensibles.

    Il prépare aussi un plan de continuité d’activité et un plan de reprise d’activité. Ces documents précisent comment maintenir les fonctions critiques et restaurer les services après une interruption majeure. Ils ne sont utiles que s’ils sont compris, testés et mis à jour avec les équipes concernées. L’expert peut également contribuer à la sensibilisation des utilisateurs et des directions, car les pratiques quotidiennes influencent directement le niveau de risque.

    Pendant et après l’incident : garder une méthode

    Face à une activité suspecte, l’expert collecte les éléments utiles, mesure l’impact, aide à contenir l’incident et coordonne la remédiation. La précipitation peut aggraver la situation. Isoler un poste, préserver des traces, révoquer des accès ou appliquer un correctif exige de limiter les perturbations pour l’activité. Après la crise, le retour d’expérience sert à renforcer les contrôles, les procédures et la sensibilisation.

    Une faille peut rester invisible dans des comptes de service oubliés, des droits accumulés, des journaux incomplets ou des dépendances cloud mal maîtrisées. L’expert ne traite donc pas uniquement l’alerte apparente. Il examine les flux, les permissions et les interconnexions pour retrouver la cause du problème. Cette analyse évite de se limiter à une correction superficielle qui laisserait le risque intact.

    Les compétences à construire pour exercer avec crédibilité

    Une base solide en réseaux et en administration des systèmes est indispensable. L’expert doit comprendre les protocoles TCP/IP, le routage, les modèles d’accès ainsi que les environnements Windows, Linux et Mac OS. La connaissance de la sécurité cloud est également utile, notamment dans les architectures publiques ou hybrides qui utilisent des plateformes comme Amazon Web Services ou Microsoft Azure.

    • Analyse des vulnérabilités, gestion des correctifs et sécurité des applications ;
    • Maîtrise des pare-feux, VPN, IDS, IPS et outils de surveillance ;
    • Notions de programmation, de cryptologie et d’automatisation ;
    • Compréhension des enjeux de conformité, dont le RGPD et NIS2 ;
    • Veille technologique, réglementaire et suivi de l’évolution de la cybermenace ;
    • Capacité à rédiger, prioriser et expliquer des risques à des interlocuteurs non techniques.

    Les qualités humaines comptent autant que les connaissances techniques. La rigueur, la curiosité, le sang-froid et le sens de l’éthique sont nécessaires pour analyser une situation sans négliger ses conséquences. L’expert doit aussi faire preuve de diplomatie : une recommandation de sécurité n’a d’intérêt que si les équipes peuvent l’appliquer. Le métier peut devenir stressant lors d’une crise ou d’une astreinte, mais une organisation claire, des procédures éprouvées et le travail collectif réduisent la pression.

    Études, certifications et voies d’accès au métier

    Le niveau d’accès habituellement attendu est le bac+5. Un diplôme d’ingénieur ou un master en informatique avec une spécialisation en cybersécurité constitue une voie classique. Cinq années de formation permettent de consolider les réseaux, les systèmes, le développement, le cloud et la gestion des risques. Une expérience préalable en administration réseau, infrastructure, développement ou support avancé reste particulièrement valorisée.

    Une progression réaliste pour un étudiant ou une reconversion

    1. Acquérir les fondamentaux : systèmes, réseaux, scripts et sécurité des accès.
    2. Se confronter à des cas pratiques : audit, analyse de journaux, durcissement de serveurs ou réponse à incident.
    3. Effectuer un stage, une alternance ou occuper un premier poste technique.
    4. Choisir une spécialisation : cloud, audit, SOC, réponse à incident, gouvernance ou sécurité applicative.
    5. Entretenir ses connaissances par une veille régulière et des exercices.

    Les certifications CISA, CISSP et AIC peuvent renforcer un parcours, selon le poste visé et l’expérience déjà acquise. Elles ne remplacent ni les compétences pratiques ni la compréhension des systèmes. Elles peuvent toutefois aider à structurer une expertise et à présenter un profil plus lisible auprès des employeurs.

    Salaire, employeurs et évolutions de carrière

    Les besoins existent dans les ESN, les entreprises privées, les administrations, les banques, la finance, l’industrie et la défense. Les secteurs qui gèrent des données sensibles, des infrastructures critiques ou de nombreux accès à distance recherchent particulièrement ces compétences. Travailler en ESN permet de découvrir des contextes variés. Un poste en interne donne souvent l’occasion d’approfondir un système d’information et ses enjeux métier.

    Niveau d’expérience Rémunération brute mensuelle citée À retenir
    Débutant De 3 080 € à 3 333 € Le niveau dépend du poste, du secteur et des responsabilités confiées.
    Confirmé 7 500 € Montant associé à une expertise et à une expérience importantes.

    Ces montants donnent des repères, mais ils ne forment pas une grille unique. La rémunération dépend notamment de l’expérience, du secteur, du niveau de responsabilité et de la spécialisation choisie.

    Avec l’expérience, l’expert peut devenir responsable d’équipe, spécialiste de la réponse à incident, auditeur senior, architecte sécurité, consultant ou RSSI. Certains évoluent vers la direction des systèmes d’information. Cette trajectoire demande une vision globale pour arbitrer entre niveau de risque, coût, conformité et continuité d’activité, tout en restant capable de dialoguer avec les équipes techniques.

  • Classement école cybersécurité : comparez le diplôme, la pratique et l’emploi avant le rang

    Classement école cybersécurité : comparez le diplôme, la pratique et l’emploi avant le rang

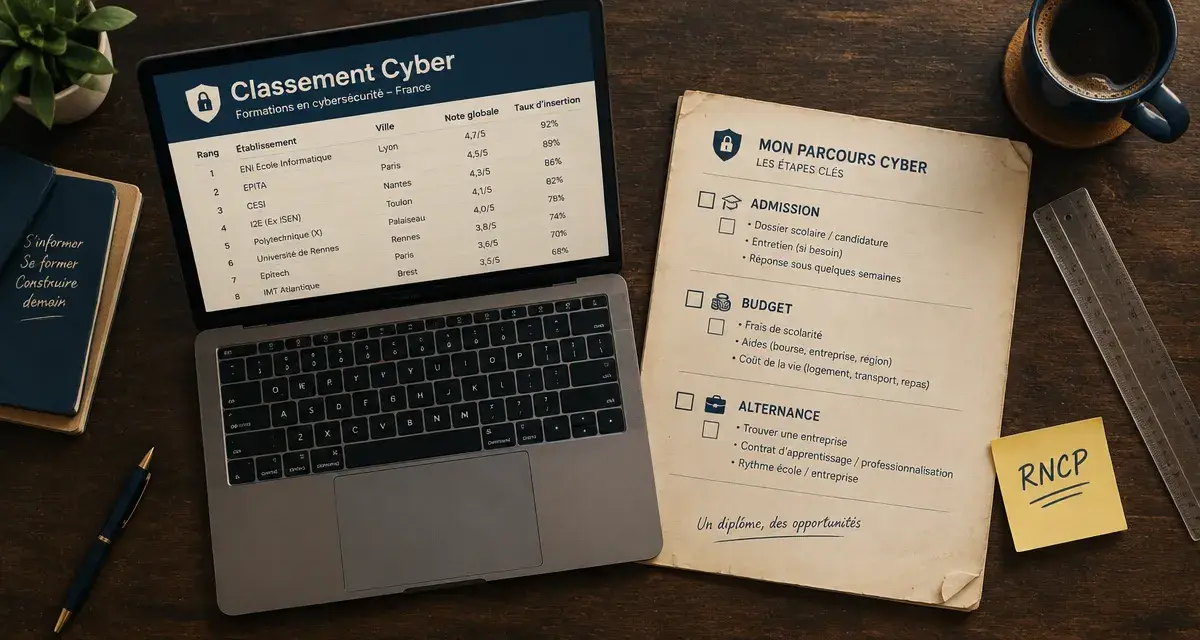
    Un classement d’école de cybersécurité permet de repérer des formations visibles, mais il ne suffit pas pour choisir un cursus. Un palmarès peut mesurer la notoriété, les avis, les concours, l’insertion ou le salaire à l’embauche. Ces indicateurs ne désignent pas forcément la même « meilleure » école. Pour comparer utilement, examinez les formations à niveau de diplôme, projet professionnel, budget et modalités d’études équivalents.

    Lire un classement d’école de cybersécurité sans confondre popularité et qualité

    Avant de retenir un établissement, vérifiez le périmètre du classement. Certains comparatifs réunissent des bachelors post-bac, des écoles d’ingénieurs et des masters bac+5. Comparer leurs rangs revient à mettre en concurrence des parcours dont la durée, le niveau de sortie et les critères d’admission diffèrent. Un classement pertinent doit préciser l’année étudiée, les formations concernées et le poids attribué à chaque critère.

    Ce que mesure réellement un palmarès

    Les méthodologies varient fortement. Le classement Eduniversal repose notamment sur trois critères principaux : la notoriété, le salaire à l’embauche et la satisfaction. D’autres palmarès prennent en compte les résultats à des concours comme l’EC2, les avis Google pondérés, la présence sur cinq réseaux sociaux, les liens reçus par le site d’une école ou les tendances de recherche. Ces données apportent des indications différentes : être très recherché, bien noté ou performant en compétition ne suffit pas à évaluer la qualité de chaque cours ni l’accompagnement vers l’emploi.

    Un classement fondé sur les avis renseigne surtout sur la perception des étudiants. Un palmarès établi à partir des réseaux sociaux mesure la visibilité d’un établissement. Un concours valorise les équipes engagées, sans décrire l’ensemble du cursus. La méthode et la date de collecte sont donc aussi importantes que le rang affiché.

    Les limites à garder en tête

    Un avis d’étudiant décrit une expérience personnelle. Un score de visibilité numérique reflète principalement la communication. Un résultat en concours témoigne d’une performance dans un contexte précis. Vérifiez aussi que les données portent sur la même période. Une école peut faire évoluer son programme, progresser rapidement ou ouvrir l’alternance après la collecte des indicateurs.

    Le bon réflexe consiste à utiliser le rang comme une présélection, puis à examiner les preuves concrètes fournies par chaque formation : programme détaillé, niveau du diplôme, modalités d’admission, projets réalisés, alternance et insertion des diplômés.

    Comparer les parcours selon votre niveau et votre objectif

    La cybersécurité se prépare après le bac, après un bac+3 ou dans le cadre d’une évolution professionnelle. Le format le plus adapté dépend du bagage technique initial et du métier visé. Un futur analyste SOC, un consultant en gouvernance et un spécialiste du test d’intrusion n’ont pas besoin du même équilibre entre informatique, droit, gestion du risque et pratique offensive.

    Parcours Accès habituel Atout principal À vérifier
    Bachelor Après le bac Progression encadrée et professionnalisation Niveau réel de la spécialisation cyber et poursuite d’études
    École d’ingénieurs Post-bac ou après prépa ou bac+2 Socle scientifique et informatique étendu Place de la cybersécurité dans le cycle de spécialisation
    Master universitaire Après une licence ou un bac+3 Approfondissement académique et technique Prérequis, sélection et orientation recherche ou métier
    MSc ou Mastère Spécialisé Selon le diplôme antérieur Spécialisation ciblée Conditions d’admission et nature exacte du titre délivré

    Pour un lycéen, un bachelor peut constituer une première étape, à condition de vérifier si le cursus permet une poursuite vers un bac+5. Pour un titulaire de licence en informatique, en mathématiques ou en réseaux, un master cybersécurité peut être plus direct. L’école d’ingénieurs convient souvent aux candidats qui recherchent une formation généraliste avant de se spécialiser.

    Les candidats en reconversion doivent évaluer le niveau attendu en programmation, systèmes et réseaux avant de s’engager. Un cursus très spécialisé peut demander des bases techniques solides. À l’inverse, une formation plus progressive peut laisser davantage de temps pour acquérir ces fondamentaux.

    Vérifier le diplôme avant de regarder la plaquette

    Le mot « mastère » ne décrit pas à lui seul un niveau de reconnaissance. Demandez l’intitulé précis de la certification, son niveau, l’organisme qui la délivre et les compétences validées. Un titre RNCP atteste d’une certification professionnelle enregistrée. Il ne se confond pas automatiquement avec un diplôme national, un grade de licence, un grade de master ou un diplôme d’ingénieur habilité.

    Cette distinction peut influencer une poursuite d’études, une mobilité internationale ou certains recrutements. Consultez les informations officielles de l’établissement et vérifiez que la reconnaissance annoncée correspond bien au programme choisi, à son niveau et à sa période de validité.

    SecNumedu, diplôme d’ingénieur et reconnaissance académique

    Le label SecNumedu de l’ANSSI est un repère utile pour identifier certaines formations spécialisées en sécurité du numérique. Il doit être examiné avec d’autres éléments : contenu enseigné, niveau de sortie, équipe pédagogique, accès aux infrastructures et résultats d’insertion.

    Pour une école d’ingénieurs, vérifiez également l’habilitation de la Commission des titres d’ingénieur. Pour un master universitaire, examinez la mention du diplôme, le parcours et les prérequis annoncés dans la procédure de candidature, notamment via Mon Master lorsque celle-ci s’applique. Le statut de l’établissement, la nature exacte du titre et les possibilités de poursuite doivent apparaître clairement.

    Une formation ressemble à une lentille : elle concentre l’apprentissage sur une zone précise. Avant de choisir, identifiez ce qu’elle met réellement au point. Un programme orienté vers le pentest développera l’analyse de vulnérabilités, les environnements d’attaque et la rédaction de rapports. Un cursus tourné vers le SOC travaillera plutôt la supervision, la corrélation de journaux, la détection et la réponse à incident.

    Cette orientation pédagogique est plus révélatrice qu’un intitulé séduisant. Elle permet d’anticiper les compétences que vous pourrez démontrer en entretien et les premiers métiers auxquels le cursus vous prépare.

    Évaluer la pratique, l’alternance et le coût réel

    La cybersécurité est une discipline opérationnelle. Un bon programme ne se limite pas à présenter la cryptographie, la sécurité des systèmes d’information ou la conformité. Il doit permettre de manipuler des systèmes, de comprendre les traces techniques, de réaliser des audits encadrés et de défendre une infrastructure dans des scénarios réalistes.

    Les signes d’une formation concrète

    Interrogez l’établissement sur les projets menés, les laboratoires disponibles et le temps consacré aux mises en situation. CTF, cyber range, analyse forensique, audit, exercices de red team et blue team ou gestion de crise donnent aux étudiants l’occasion de produire des réalisations présentables.

    Demandez aussi comment les étudiants apprennent à rédiger. Un test d’intrusion utile repose sur la détection d’une faille, mais aussi sur la qualité du rapport, la priorisation des risques et la précision des recommandations. Les travaux pratiques doivent donc être évalués avec des consignes et des livrables proches de ceux rencontrés en entreprise.

    Alternance et financement : les questions à poser

    L’alternance apporte une expérience professionnelle précieuse et peut alléger les frais de scolarité lorsqu’un contrat est conclu. Elle n’est toutefois pas garantie par la simple présence d’une option dans une brochure. Renseignez-vous sur l’année à partir de laquelle elle est possible, le rythme entre l’école et l’entreprise, l’accompagnement à la recherche d’un contrat et le nombre de places disponibles.

    Les bachelors affichent des prix d’environ 5 000 à 9 000 euros selon les formations citées dans les comparatifs. Comparez les frais sur toute la durée du parcours, le coût de la vie dans la ville choisie et les solutions de financement mobilisables. Le montant annoncé peut aussi varier selon l’année, le statut de l’étudiant et le recours à l’alternance.

    Relier l’école aux métiers et à l’employabilité

    Le marché valorise les profils capables de transformer une connaissance technique en action : détecter une attaque, sécuriser une architecture, auditer un système, gérer un incident ou formaliser une politique de sécurité. Les débouchés couvrent notamment les fonctions d’analyste SOC, de pentester, de consultant en audit, d’ingénieur sécurité, d’analyste threat intelligence, de spécialiste forensic, d’architecte sécurité ou de RSSI après expérience.

    La spécialité choisie influence les missions accessibles. Un parcours offensif prépare davantage aux tests d’intrusion et à l’analyse de vulnérabilités. Une formation défensive s’oriente vers la surveillance, la détection et la réponse aux incidents. Un cursus consacré à la gouvernance traite davantage des risques, de la conformité et des politiques de sécurité.

    Les salaires varient selon la région, l’entreprise, la spécialité et l’expérience. Les repères disponibles situent les profils débutants entre 35 000 et 45 000 euros bruts annuels, tandis que les profils confirmés peuvent atteindre 55 000 à 80 000 euros selon leur spécialité. Ces montants ne remplacent pas l’examen du premier emploi réellement accessible après la formation.

    Demandez les métiers occupés par les promotions récentes, le délai d’accès à l’emploi, la part d’alternants embauchés et les employeurs partenaires. Lorsque des chiffres d’insertion sont communiqués, vérifiez la promotion concernée, la période observée et la définition retenue pour l’emploi.

    Enfin, comparez les admissions avec lucidité : dossier scolaire, entretien, tests techniques, niveau d’anglais, prérequis en programmation et calendrier comptent dans la décision. Une école adaptée est celle dont le diplôme est vérifiable, le contenu cohérent avec votre métier cible et les conditions d’études soutenables. Le meilleur classement d’école de cybersécurité est donc celui que vous reconstruisez avec vos propres critères, plutôt que celui que vous suivez aveuglément.

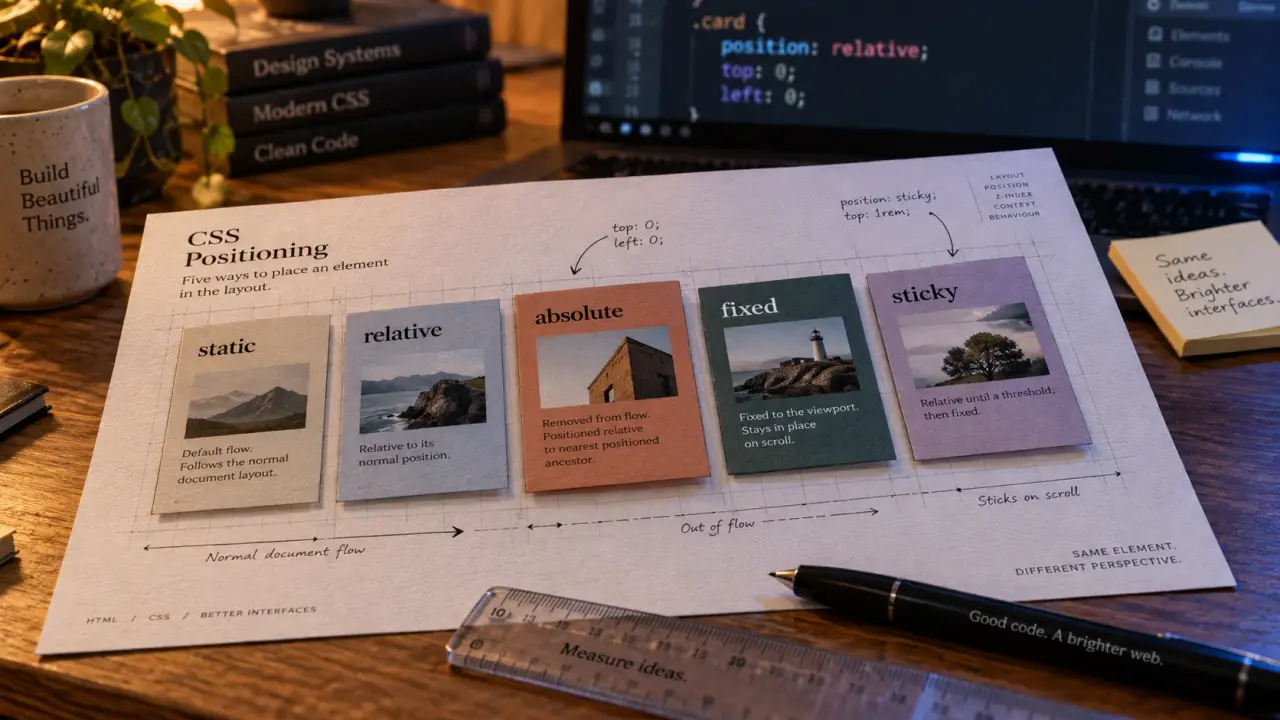
  • Position en CSS : 5 valeurs, 4 offsets et les bons repères

    Position en CSS : 5 valeurs, 4 offsets et les bons repères

    La propriété CSS position ne déplace pas directement un élément. Elle définit la manière dont sa boîte se place dans la page. Pour l’utiliser sans effet inattendu, il faut répondre à deux questions : l’élément conserve-t-il sa place dans le flux du document, et par rapport à quel repère ses décalages sont-ils calculés ? Les réponses varient selon la valeur choisie.

    Commencer par le flux normal et les 4 décalages

    Le flux normal correspond à l’ordre naturel dans lequel le navigateur affiche les éléments HTML. Les blocs s’empilent généralement les uns sous les autres, tandis que les contenus en ligne suivent le texte. La valeur par défaut de position est static. Dans ce cas, l’élément suit simplement le flux de la page.

    Quiz sur le positionnement CSS

    Répondez aux 6 questions, puis validez pour obtenir votre score et les corrections.

    Score : 0/6 Réponses : 0/6
    0 sur 6
    1. Quelle est la valeur par défaut de la propriété position ?

    Bonne réponse : static. C’est la valeur par défaut de position.

    2. Quel est l’effet des offsets sur un élément en position: static ?

    Bonne réponse : Ils n’ont pas d’effet sur un élément en static.

    3. Que se passe-t-il avec un élément en position: relative ?

    Bonne réponse : Un élément en relative conserve sa place dans le flux.

    4. Quel rôle joue le parent positionné d’un élément en position: absolute ?

    Bonne réponse : Le parent positionné sert de référence pour l’élément en absolute.

    5. À quoi la position fixed fait-elle référence ?

    Bonne réponse : La position fixed se réfère à la fenêtre d’affichage.

    6. Que caractérise principalement la position sticky ?

    Bonne réponse : La position sticky dépend d’un seuil et de son conteneur.

    Les propriétés top, right, bottom et left indiquent un décalage depuis un bord. Elles peuvent aussi être regroupées avec la propriété raccourcie inset. Elles ne produisent un effet que lorsque la valeur de position l’autorise. Avec position: static, une déclaration comme top: 20px ou left: 40px ne change rien à l’affichage. C’est l’une des causes courantes d’un élément qui semble refuser de bouger.

    Un décalage visuel n’est pas toujours un déplacement dans la mise en page

    Il faut distinguer l’image affichée de l’espace réservé par le document. Un élément peut être décalé visuellement tout en laissant son emplacement initial occupé. À l’inverse, il peut sortir du flux et ne plus influencer la position des éléments voisins. Cette différence permet de comprendre le choix entre relative, absolute, fixed et sticky.

    Imaginez la page comme une grille de mise en page. Chaque élément occupe d’abord une case implicite, dans l’ordre de lecture. Avec relative, l’élément change d’emplacement visuel sans libérer sa case. Avec absolute, il sort de la grille et se superpose à un autre emplacement. Avec fixed, il s’attache à la zone visible du navigateur. Cette image aide à prévoir les chevauchements, les espaces inattendus et les éléments qui passent devant le contenu.

    Comparer les 5 valeurs de position en CSS

    Valeur Reste dans le flux ? Repère principal Usage courant
    static Oui Flux normal Mise en page standard
    relative Oui, espace conservé Position initiale Petit décalage, parent de référence
    absolute Non Ancêtre positionné ou bloc de référence Badge, icône, superposition
    fixed Non Viewport Bouton persistant, barre flottante
    sticky Oui au départ Conteneur de défilement En-tête ou sommaire collant

    Référence CSS officielle pour positionner les éléments — Découvrez comment utiliser la propriété CSS position et les propriétés top, right, bottom et left pour contrôler le placement des éléments.

    Static et relative : garder la place prévue

    Position: static convient lorsqu’aucun positionnement particulier n’est nécessaire. Position: relative, lui, conserve l’élément dans le flux. Son espace reste donc occupé à sa position d’origine. Les offsets déplacent uniquement son rendu. Par exemple, avec top: 10px, l’élément apparaît 10 pixels plus bas, mais les autres blocs ne remontent pas pour remplir l’espace laissé par ce décalage visuel.

    La valeur relative sert aussi à créer un repère local pour un enfant en absolute. Elle ne doit pas être ajoutée automatiquement à tous les conteneurs. Utilisez-la sur le parent lorsque celui-ci doit réellement devenir le cadre d’ancrage d’un élément superposé.

    Absolute, fixed et sticky : trois comportements distincts

    Avec position: absolute, l’élément est retiré du flux normal. Les éléments suivants se placent comme s’il n’existait pas. Il se positionne par rapport au plus proche ancêtre dont la position n’est pas static. Si aucun ancêtre ne convient, le repère remonte au bloc de référence initial de la page. Cette valeur convient pour placer un pictogramme dans un champ, un ruban sur une carte produit ou un badge dans le coin d’une image.

    Position: fixed retire également l’élément du flux, mais l’ancre généralement au viewport, c’est-à-dire à la zone visible du navigateur. Un bouton d’aide placé en bas à droite reste ainsi présent pendant le défilement. Cette persistance doit rester mesurée : sur un petit écran, un élément fixe peut masquer un bouton, un formulaire ou une partie du texte.

    Position: sticky commence dans le flux normal, puis adopte un comportement proche d’un élément fixé lorsque le défilement atteint un seuil défini, par exemple avec top: 0. Il reste toutefois limité par son conteneur. Il ne demeure donc pas collé au-delà de la zone parente qui l’accueille.

    Choisir le bon point de référence

    Le parent positionné, clé de l’ancrage absolute

    Pour placer un élément en haut à droite d’une carte, donnez généralement au parent une position, souvent relative, puis à l’enfant une position absolute avec top: 0 et right: 0. Sans parent positionné, le badge risque de s’ancrer à un ancêtre beaucoup plus haut dans la structure, voire au bloc de référence initial de la page. Le résultat peut sembler aléatoire, alors qu’il suit une règle précise.

    Les offsets ne sont pas des coordonnées universelles. Left: 0 signifie « aligner le bord gauche sur le bord gauche du repère choisi », et non « aller au bord gauche de l’écran » dans tous les cas. Avant de modifier une valeur numérique, identifiez donc l’ancêtre de référence et vérifiez les positions définies sur les parents.

    Pourquoi sticky ne colle parfois pas

    Un élément sticky a besoin d’un seuil, comme top: 0, pour savoir à quel moment se fixer. Son comportement dépend aussi du conteneur qui défile réellement. Un ancêtre doté d’une zone de défilement ou d’un débordement peut devenir son cadre de référence et limiter l’effet attendu.

    La hauteur disponible compte également. Un élément collant ne peut pas rester affiché au-delà de la fin de son conteneur parent. Si la zone est trop courte, si le conteneur ne défile pas comme prévu ou si aucun seuil n’est défini, sticky peut donner l’impression de ne pas fonctionner.

    Éviter les pièges de superposition et du responsive

    Sortir un élément du flux avec absolute ou fixed peut provoquer des chevauchements. Prévoyez l’espace nécessaire lorsque l’interface l’exige. Une barre fixe en bas de l’écran peut, par exemple, nécessiter un espacement inférieur sur le contenu pour ne pas masquer le dernier bouton.

    Testez aussi les textes longs, les zooms et les petites largeurs d’écran. Un positionnement correct sur une maquette large peut devenir illisible sur mobile. Les dimensions du contenu changent, les lignes se renvoient et les éléments fixes occupent une part plus importante de la zone visible.

    Lorsque deux éléments se recouvrent, z-index permet de contrôler leur ordre d’empilement, mais seulement dans le contexte d’empilement approprié. Augmenter sa valeur sans vérifier la structure ne règle pas toujours le problème. Un parent peut créer son propre contexte et maintenir son enfant derrière un autre bloc. Examinez donc d’abord les parents et les propriétés qui influencent l’empilement.

    Une méthode de décision simple

    • Gardez static pour la mise en page normale.
    • Choisissez relative pour un léger décalage ou comme repère local d’un enfant.
    • Utilisez absolute pour une superposition attachée à un composant précis.
    • Préférez fixed pour une action qui doit rester visible dans le viewport.
    • Retenez sticky pour maintenir une information accessible pendant le défilement d’une section.

    Dans tous les cas, commencez par observer le flux et le conteneur de référence avant d’ajouter des offsets. Cette vérification évite la plupart des corrections fragiles fondées sur des valeurs négatives, des marges excessives ou des z-index démesurés.

  • Analyse de risque cybersécurité : la distinction avec l’audit qui change tout

    Analyse de risque cybersécurité : la distinction avec l’audit qui change tout

    Une analyse de risque cybersécurité sert à répondre à une question simple : qu’est-ce qui, dans mon système d’information, peut vraiment faire mal à l’entreprise, et dans quel ordre dois-je m’en occuper ? Entre un audit de sécurité qui photographie un état technique à un instant donné et une analyse de risque qui croise menaces, vulnérabilités et impacts business, la confusion est fréquente. Pourtant les deux démarches ne répondent pas à la même question, et seule la seconde permet d’arbitrer des investissements avec des arguments chiffrés plutôt qu’avec des intuitions.

    Analyse de risque ou audit de sécurité : une distinction qui change tout

    L’audit de sécurité vérifie une conformité : il contrôle que les règles, les configurations et les processus respectent un référentiel donné. L’analyse de risque va plus loin : elle met en relation trois éléments, les actifs de l’entreprise (données, serveurs, applications, savoir-faire), les menaces qui peuvent les viser, et les vulnérabilités qui rendent cette menace exploitable. Le croisement de ces trois dimensions permet d’estimer une probabilité d’occurrence et un impact, puis de prioriser les actions correctrices selon leur rapport bénéfice/coût.

    Cette distinction a une conséquence pratique directe : un audit peut être excellent et une entreprise rester exposée, simplement parce que le référentiel audité ne couvrait pas le bon périmètre. L’analyse de risque, elle, part toujours des enjeux métier réels : ce qui fait tourner l’activité, ce qui ferait perdre de l’argent ou de la réputation si ça s’arrêtait.

    Pourquoi cette démarche s’inscrit dans une gestion des risques plus large

    L’analyse de risque cyber n’est pas une discipline isolée : elle s’intègre dans la gestion des risques globale de l’entreprise, au même titre que les risques financiers, juridiques ou opérationnels. Un RSSI qui présente ses résultats en termes de probabilité et d’impact financier parle le même langage que la direction financière ou le comité d’audit, ce qui facilite considérablement l’arbitrage budgétaire.

    Pourquoi cette démarche devient difficile à éviter

    Plusieurs forces poussent les entreprises à formaliser cette démarche, bien au-delà de la simple bonne pratique technique.

    Anticiper plutôt que subir

    Une entreprise qui ne cartographie jamais ses risques découvre ses failles au moment où elles sont exploitées, c’est-à-dire au pire moment possible. L’analyse de risque inverse cette logique : elle identifie en amont les scénarios d’attaque plausibles et permet de traiter les points faibles avant qu’un attaquant ne les trouve.

    Limiter l’impact financier d’un incident

    Un incident cyber ne coûte pas seulement le temps de remédiation technique. Il engendre souvent une interruption d’activité, des pertes de données, des coûts de notification, parfois des sanctions réglementaires et une perte de contrats. L’analyse de risque permet de chiffrer ces scénarios et de décider, en connaissance de cause, où investir en prévention plutôt que de payer plus cher en réparation.

    Répondre aux exigences réglementaires

    Le RGPD impose une analyse d’impact pour les traitements de données sensibles. La directive NIS2 étend les obligations de gestion des risques à un périmètre élargi d’entités, et DORA impose un cadre de résilience opérationnelle aux acteurs financiers. Dans tous les cas, l’analyse de risque documentée devient la pièce justificative que l’entreprise a bien identifié ses expositions et pris des mesures proportionnées.

    Préserver la confiance des clients et partenaires

    De plus en plus d’appels d’offres et de contrats B2B exigent la preuve d’une démarche de gestion des risques cyber structurée. Pouvoir présenter une analyse à jour devient un argument commercial, pas seulement une contrainte interne.

    Les menaces à intégrer dans votre cartographie

    Une analyse de risque n’a de valeur que si elle part d’un inventaire réaliste des menaces auxquelles l’organisation est exposée.

    Le phishing, toujours en tête

    L’hameçonnage reste le vecteur d’entrée le plus utilisé, car il contourne les protections techniques en visant directement l’humain. Un email convaincant suffit à obtenir des identifiants ou à déclencher l’installation d’un logiciel malveillant.

    Le ransomware et ses effets en cascade

    Le chiffrement des données contre rançon paralyse l’activité et expose à un dilemme coûteux : payer sans garantie de récupération, ou reconstruire dans l’urgence. Les attaques récentes combinent souvent chiffrement et vol de données, avec menace de publication en cas de non-paiement.

    Les attaques par déni de service et l’ingénierie sociale

    Les attaques DDoS visent à rendre un service indisponible en le saturant de requêtes, avec un impact direct sur le chiffre d’affaires pour les activités en ligne. L’ingénierie sociale, de son côté, exploite la confiance ou l’autorité perçue pour obtenir des informations ou des accès : un coup de téléphone se faisant passer pour le support informatique peut suffire.

    Mener l’analyse étape par étape

    Au-delà de la théorie, une analyse de risque suit une progression logique qui peut être reproduite dans n’importe quelle organisation, quelle que soit sa taille.

    Cartographier les actifs critiques

    Impossible de protéger ce qu’on ne connaît pas. La première étape consiste à lister les actifs critiques : bases de données clients, systèmes de paiement, serveurs de production, propriété intellectuelle. Cette cartographie doit être tenue à jour, car un actif oublié est un angle mort garanti.

    Évaluer les vulnérabilités réelles

    Pour chaque actif, il faut identifier les vulnérabilités qui pourraient être exploitées : logiciel non mis à jour, mot de passe faible, absence de cloisonnement réseau, prestataire tiers mal sécurisé. Cette étape gagne à s’appuyer sur des scans techniques, mais aussi sur des entretiens avec les équipes qui connaissent les contournements officieux du quotidien.

    Estimer impact et probabilité

    Chaque couple menace/vulnérabilité est ensuite noté selon deux axes : la probabilité qu’il se réalise et l’impact qu’il aurait s’il se réalisait. Ce croisement permet de construire une matrice de criticité qui hiérarchise visuellement les risques à traiter en priorité.

    Choisir une stratégie de traitement

    Face à un risque identifié, quatre options existent : le réduire par des mesures techniques ou organisationnelles, le transférer via une assurance cyber, l’accepter sciemment s’il reste sous le seuil de tolérance, ou l’éviter en renonçant à l’activité qui le génère. Le choix dépend du coût de traitement comparé à l’impact potentiel.

    Qualitative, quantitative, EBIOS, OCTAVE : quelle méthode retenir

    Plusieurs approches structurées permettent de formaliser cette démarche, et le choix dépend du contexte réglementaire et de la maturité de l’organisation.

    L’approche qualitative et l’approche quantitative

    La méthode qualitative classe les risques selon des échelles descriptives (faible, moyen, élevé), ce qui la rend rapide à mettre en œuvre mais plus subjective. La méthode quantitative attribue des valeurs monétaires aux impacts et des probabilités chiffrées aux menaces, ce qui facilite l’arbitrage financier mais demande davantage de données fiables. Dans la pratique, beaucoup d’organisations combinent les deux : qualitatif pour un premier tri rapide, quantitatif pour les risques les plus critiques.

    EBIOS Risk Manager, la référence française

    Développée par l’ANSSI, la méthode EBIOS Risk Manager structure l’analyse autour des sources de risque et de leurs objectifs visés, avant de redescendre vers les scénarios opérationnels. Elle est particulièrement adaptée aux organisations françaises soumises à des exigences réglementaires, car elle est reconnue par les autorités de contrôle et s’articule naturellement avec les obligations NIS2.

    OCTAVE et ISO 27005

    OCTAVE, développée aux États-Unis, met l’accent sur l’implication des équipes opérationnelles dans l’identification des risques, plutôt que sur une approche descendante pilotée uniquement par la sécurité. ISO 27005 propose un cadre générique, compatible avec un système de management de la sécurité de l’information déjà certifié ISO 27001, et sert souvent de socle commun entre méthodes.

    Le choix entre ces méthodes dépend moins de leur sophistication théorique que de la capacité réelle de l’organisation à les tenir vivantes dans le temps. Une analyse de risque mise à jour une fois puis jamais révisée perd sa valeur aussi vite qu’elle a été construite. Maintenir sa pertinence suppose de désigner un responsable du suivi, de fixer une fréquence de révision et de rattacher chaque changement d’infrastructure à une relecture du risque associé.

    Faire vivre l’analyse dans le temps

    Une analyse de risque figée au moment de sa création perd rapidement sa pertinence, car le système d’information évolue en continu.

    Mettre à jour après chaque changement significatif

    L’ajout d’un nouveau prestataire, le déploiement d’une application, l’ouverture d’un nouveau marché : chacun de ces événements modifie la surface de risque. L’analyse doit être révisée à chaque changement structurant, et pas seulement selon un calendrier annuel figé.

    Impliquer les bonnes parties prenantes

    L’analyse de risque ne doit pas rester l’affaire exclusive de la DSI. Les métiers connaissent la valeur réelle des actifs qu’ils utilisent, la direction financière peut chiffrer les impacts, et la direction générale doit arbitrer les investissements. Une analyse construite en silo produit des priorités déconnectées de la réalité opérationnelle.

    Sensibiliser pour réduire le risque humain

    Une part importante des incidents trouve son origine dans une erreur humaine plutôt que dans une faille purement technique. Former régulièrement les équipes à reconnaître un email suspect ou une demande inhabituelle réduit mécaniquement la probabilité des scénarios les plus fréquents identifiés dans l’analyse.

  • Comment développer une stratégie de cybersécurité ? Actifs, risques et contrôles à prioriser

    Comment développer une stratégie de cybersécurité ? Actifs, risques et contrôles à prioriser

    Une stratégie de cybersécurité organise la prévention, la détection, la réponse aux incidents et la reprise d’activité. Elle vise à réduire la probabilité d’une attaque réussie et à limiter ses conséquences sur l’exploitation, les données, les clients et la réputation.

    La première question n’est donc pas « quel antivirus ou quel pare-feu choisir ? », mais « quelles activités ne peuvent pas s’arrêter ? ». Une indisponibilité de l’outil de production, une fuite de données clients ou la compromission de comptes de paiement n’ont ni le même impact ni le même niveau de priorité. La démarche doit partir de ces enjeux métier avant de sélectionner des outils.

    Partir des activités à protéger, pas des solutions à acheter

    Commencez par relier la cybersécurité aux objectifs de l’organisation. Identifiez les processus indispensables au fonctionnement quotidien, les données qui les alimentent et les services dont dépendent les équipes. Cette approche permet de définir un niveau de protection cohérent avec la criticité réelle de chaque activité.

    Testez vos connaissances en cybersécurité

    Cartographier les actifs et les dépendances

    Établissez un registre des actifs : données sensibles, applications métier, postes de travail, serveurs, équipements réseau, services cloud, environnements SaaS, comptes à privilèges et objets connectés. Pour chacun, notez le propriétaire, l’emplacement, les utilisateurs, les fournisseurs impliqués et les exigences de confidentialité, d’intégrité et de disponibilité.

    Cette cartographie doit aussi préciser les liens entre les systèmes. Une application peut dépendre d’un service cloud, d’un annuaire d’entreprise ou d’un prestataire externe. Sans cette vision, une organisation risque de protéger un actif isolé tout en laissant exposée une dépendance indispensable à son fonctionnement.

    Ne négligez pas les fournisseurs. Un prestataire de paie, un hébergeur, une solution de CRM ou une agence disposant d’un accès administrateur peut étendre considérablement la surface d’attaque. Le risque fournisseur doit donc être intégré dès le départ, avec les accès accordés, les données échangées et les exigences de sécurité applicables.

    Comprendre la différence entre menace, vulnérabilité et risque

    Une menace est un événement ou un acteur susceptible de causer un dommage, par exemple un rançongiciel, le phishing ou un déni de service. Une vulnérabilité est une faiblesse exploitable, comme un logiciel non corrigé, un mot de passe réutilisé ou un droit d’accès excessif.

    Le risque associe la probabilité d’exploitation et l’impact sur un actif donné. Un incident peut alors provoquer une interruption d’activité, une perte de données, un coût financier ou une atteinte à la réputation. Cette distinction évite de traiter toutes les alertes comme des urgences équivalentes et aide à concentrer les ressources sur les scénarios les plus dommageables.

    Évaluer les écarts et décider ce qui doit être traité en premier

    Une analyse de risques utile confronte les scénarios plausibles aux protections déjà en place. Elle doit inclure les incidents passés, les menaces visant le secteur, les accès distants, le cloud, le télétravail et les changements en cours, comme le déploiement d’une nouvelle application ou l’ouverture à un partenaire.

    Les 42 mesures essentielles pour sécuriser votre système d’information — Ce guide officiel de l’ANSSI présente 42 bonnes pratiques concrètes pour renforcer la sécurité informatique de votre organisation.

    Cette étape sert aussi à évaluer la maturité de sécurité. Vérifiez si les actifs sont inventoriés, si les correctifs sont suivis, si les droits sont révisés, si les journaux sont exploités et si les sauvegardes peuvent être restaurées. L’objectif est de repérer les écarts entre la situation actuelle, les besoins métier et le niveau de risque acceptable.

    Construire une matrice simple de priorisation

    Pour chaque scénario, évaluez la criticité de l’actif, la probabilité d’occurrence, l’impact opérationnel, financier, juridique et réputationnel, puis l’efficacité des contrôles existants. Vous obtenez un risque résiduel, c’est lui qui sert à arbitrer.

    Un compte administrateur sans authentification multifacteur sur une application essentielle mérite généralement une action avant l’amélioration marginale d’un outil déjà bien couvert. La priorité dépend donc du risque restant, et non du nombre de solutions déjà déployées.

    • Priorité immédiate : risque élevé sur un actif critique, protection absente ou insuffisante.
    • Priorité planifiée : risque significatif, mais compensé temporairement par des contrôles ou des procédures.
    • Risque accepté : impact limité ou coût de réduction disproportionné, avec validation formelle de la direction.

    La sécurité repose aussi sur une logique de défense en profondeur. Les couches extérieures filtrent les agressions courantes, tandis que les actifs sensibles restent compartimentés. Si un poste est compromis par phishing, l’attaquant ne doit pas pouvoir atteindre directement les sauvegardes, les comptes d’administration ou les données les plus sensibles. Ce cloisonnement réduit le rayon d’explosion d’un incident, même lorsque la prévention échoue.

    Choisir un cadre de référence adapté à votre objectif

    Un cadre de cybersécurité apporte un langage commun, facilite les audits et aide à ne pas oublier des domaines essentiels. Il ne remplace ni l’analyse de risques ni les arbitrages métier. Plusieurs référentiels peuvent être combinés : l’un pour structurer la gouvernance, l’autre pour prioriser les mesures techniques.

    Référentiel ou approcheUtilité principalePour quel contexte ?
    NIST CSFStructurer le cycle identifier, protéger, détecter, répondre et récupérer.Organisation cherchant une feuille de route lisible et pilotable.
    ISO 27001Mettre en place un système de management de la sécurité de l’information.Entreprise visant une gouvernance formalisée, des audits ou une certification.
    CIS ControlsPrioriser des contrôles techniques et opérationnels concrets.Équipes ayant besoin d’actions pragmatiques et séquencées.
    Zero TrustVérifier explicitement les accès et limiter les privilèges.Environnement hybride, cloud, mobilité ou nombreux tiers.

    Le NIST CSF convient pour structurer une démarche progressive. ISO 27001 apporte un cadre de management plus formalisé. Les CIS Controls facilitent le passage à l’action sur les contrôles prioritaires. Le Zero Trust répond surtout à une logique d’accès, selon laquelle aucun utilisateur, appareil ou service ne doit être considéré comme fiable par défaut.

    Le RGPD, NIS2, PCI DSS ou HIPAA répondent à des obligations applicables selon l’activité et les données traitées. La conformité est indispensable, mais elle ne garantit pas à elle seule une sécurité effective. Une organisation peut être conforme sur le papier tout en restant lente à détecter une intrusion ou incapable de restaurer ses systèmes.

    Déployer les contrôles qui protègent et rendent l’attaque visible

    La feuille de route doit associer des mesures organisationnelles, humaines et techniques. Commencez par les contrôles qui diminuent rapidement l’exposition sur les actifs critiques, puis planifiez les chantiers d’architecture plus longs. Chaque action doit avoir un responsable, une échéance et un résultat vérifiable.

    Donner la priorité aux identités et aux correctifs

    La gestion des identités et des accès est centrale : authentification multifacteur, principe du moindre privilège, contrôle d’accès basé sur les rôles, revue périodique des droits et suppression rapide des comptes inutilisés. Les accès administrateurs doivent être séparés des usages quotidiens et particulièrement surveillés.

    Complétez cette base par une gestion des correctifs documentée, la protection des endpoints, le chiffrement des données au repos et en transit, la segmentation réseau et des sauvegardes isolées. Les environnements cloud, les applications SaaS et les objets connectés doivent également entrer dans le périmètre des contrôles.

    Les sauvegardes doivent être testées. Une copie inaccessible, incomplète ou trop lente à restaurer ne protège pas réellement contre un rançongiciel. Le test doit vérifier la disponibilité des données, les délais de restauration et les accès nécessaires pour relancer les services prioritaires.

    Prévoir détection et réponse avant la crise

    Journalisez les événements importants, surveillez les comportements anormaux et centralisez les signaux lorsque le volume le justifie, par exemple dans un SIEM. Définissez ensuite un plan de réponse aux incidents : qui alerte, qui décide du confinement, qui communique avec les clients, les autorités et les fournisseurs, et comment les preuves sont préservées.

    Le plan doit distinguer les phases de détection, de confinement, d’éradication et de restauration. Il doit aussi prévoir les responsabilités de la direction, de l’IT, de la sécurité, du juridique et de la communication. Une procédure claire évite les décisions improvisées lorsque les systèmes sont indisponibles ou que les informations restent incomplètes.

    Un exercice sur un scénario réaliste, comme la compromission d’une boîte mail, un rançongiciel ou une fuite de données, révèle souvent des lacunes invisibles dans un document. Il permet de vérifier la coordination des équipes, les délais de décision et la capacité à préserver les preuves.

    Installer une gouvernance et mesurer les progrès dans le temps

    La direction doit fixer la tolérance au risque, allouer le budget et désigner un responsable de la stratégie, souvent le RSSI ou la DSI selon la taille de l’organisation. Les équipes métiers apportent la connaissance des processus critiques, les équipes techniques traduisent ces priorités en contrôles, et les fournisseurs doivent respecter des exigences contractuelles et opérationnelles définies.

    La sensibilisation des collaborateurs complète les mesures techniques. Les employés doivent connaître les risques liés au phishing, aux mots de passe, aux pièces jointes et aux accès inhabituels. La formation doit être suivie dans le temps et associée aux procédures à appliquer en cas de doute ou d’incident.

    Suivez peu d’indicateurs, mais des indicateurs actionnables : couverture MFA des comptes sensibles, taux de correctifs appliqués dans les délais, proportion d’actifs inventoriés, taux de réussite des restaurations, délai de détection, délai de réponse, résultats des campagnes de sensibilisation et nombre de risques critiques ouverts. Ces mesures montrent si l’investissement réduit réellement l’exposition.

    Révisez la stratégie après un incident significatif, un changement d’architecture, l’arrivée d’un fournisseur critique, une évolution réglementaire ou une acquisition. À défaut, une revue de direction régulière permet d’actualiser la feuille de route, d’accepter explicitement les risques résiduels et de maintenir la cybersécurité comme une capacité de continuité d’activité, plutôt que comme un projet ponctuel.

  • GRC en cybersécurité : piloter les risques et la conformité pour protéger l’entreprise

    GRC en cybersécurité : piloter les risques et la conformité pour protéger l’entreprise

    Dans un écosystème numérique où les menaces évoluent rapidement, la cybersécurité ne peut plus se limiter à une approche purement technique. Pour les organisations, la réponse réside dans la GRC, acronyme de Gouvernance, Risque et Conformité. Cette démarche globale aligne les impératifs de sécurité avec les objectifs stratégiques de l’entreprise, tout en assurant une résilience opérationnelle face aux cyberattaques.

    Qu’est-ce que la GRC en cybersécurité ?

    La GRC est une méthodologie de management intégrée plutôt qu’un simple outil logiciel. Elle unifie la gestion de la sécurité informatique sous un cadre cohérent. Là où la technique se concentre sur le blocage des attaques via des pare-feu ou du chiffrement, la GRC répond aux enjeux métier en structurant les décisions de sécurité selon les priorités réelles de l’organisation.

    Testez vos connaissances sur la GRC

    Cette approche transforme la contrainte sécuritaire en levier de performance. Elle garantit que chaque investissement technologique répond à une exigence de protection des actifs numériques et à un besoin de conformité réglementaire, évitant ainsi le gaspillage de ressources sur des systèmes à faible valeur ajoutée.

    Gouvernance, risque et conformité : les trois piliers

    La force de la GRC repose sur l’articulation de trois composantes agissant comme les rouages d’une horlogerie de sécurité.

    La gouvernance : le pilotage stratégique

    La gouvernance définit les règles du jeu. Elle établit la hiérarchie des responsabilités, les politiques de sécurité et l’alignement entre les besoins de la direction et les capacités techniques de l’IT. Sans une gouvernance claire, les mesures de sécurité restent isolées et incohérentes.

    La gestion des risques : l’anticipation

    La gestion des risques consiste à identifier, évaluer et hiérarchiser les menaces pesant sur les actifs numériques. Cette phase utilise des méthodes structurées, comme EBIOS RM, pour modéliser les scénarios d’attaques. En cartographiant ces menaces, l’entreprise décide d’accepter, de transférer ou d’atténuer chaque risque selon son impact réel sur l’activité.

    La conformité : le respect des exigences

    La conformité garantit que l’organisation respecte les obligations légales, réglementaires et contractuelles, telles que le RGPD, la directive NIS2 ou la norme PCI-DSS. Elle implique une veille juridique constante et la mise en place de contrôles réguliers pour prouver l’efficacité des mesures de protection.

    Le rôle de l’audit et de la surveillance continue

    Une démarche GRC est dynamique. Elle ne s’arrête pas à la mise en place de politiques. L’audit régulier mesure l’écart entre la réalité du terrain et le cadre théorique défini par la gouvernance. Cette boucle de rétroaction est nécessaire pour adapter la stratégie aux nouvelles vulnérabilités détectées.

    Maîtrisez vos risques numériques avec la méthode officielle EBIOS RM — Découvrez la méthode de référence française pour identifier et analyser efficacement les menaces cyber spécifiques à votre organisation.

    La sécurité est une superposition de strates. Chaque couche, qu’elle soit logicielle, organisationnelle ou humaine, doit être auditée individuellement tout en étant pensée comme une partie intégrante d’un tout cohérent. Si une strate devient obsolète, l’ensemble de l’édifice perd en efficacité, créant des points d’entrée pour les attaquants. Cette vision en profondeur permet de dépasser la simple liste de contrôle pour atteindre une véritable résilience systémique.

    Comment mettre en place une stratégie GRC efficace ?

    L’implémentation d’une solution GRC nécessite une méthodologie rigoureuse, souvent accompagnée par des experts spécialisés.

    La première étape consiste à évaluer la maturité des pratiques de sécurité par rapport aux standards du marché, comme la norme ISO 27001. Ensuite, l’entreprise doit réaliser une cartographie précise des actifs pour identifier les données et systèmes critiques nécessitant une protection prioritaire. Le déploiement d’un outil GRC permet alors de centraliser les rapports, les tableaux de bord et les preuves de conformité. Enfin, la formation et l’acculturation des collaborateurs sont indispensables, car la sécurité est l’affaire de tous, du top management aux équipes opérationnelles.

    Outils et référentiels : les alliés du quotidien

    Pour piloter ces enjeux complexes, les entreprises s’appuient sur des référentiels reconnus et des outils technologiques adaptés. Les référentiels comme ISO 27001 ou EBIOS RM assurent la standardisation et la méthode d’analyse. Les réglementations telles que le RGPD, NIS2 ou PCI-DSS fixent le cadre légal et sectoriel. Les logiciels GRC permettent une gestion centralisée et un reporting efficace, tandis que les outils de surveillance comme les SIEM assurent la détection des anomalies en temps réel.

    La GRC ne doit pas être perçue comme une contrainte administrative, mais comme le socle de la confiance numérique. En structurant sa gouvernance, en maîtrisant ses risques et en assurant sa conformité, l’entreprise se donne les moyens de protéger durablement son activité tout en renforçant sa crédibilité auprès de ses clients et partenaires.

  • La cybersécurité industrielle protège la production sans bloquer l’usine

    La cybersécurité industrielle protège la production sans bloquer l’usine

    La cybersécurité industrielle protège la production sans bloquer l’usine

    La cybersécurité industrielle ne consiste pas à transposer les protections bureautiques dans une usine. Elle vise à préserver la disponibilité des lignes de production, l’intégrité des procédés et la sécurité des personnes, tout en tenant compte d’équipements parfois anciens et difficiles à arrêter. Le bon point de départ consiste à comprendre ce qui relie les réseaux informatiques et les systèmes opérationnels, mais aussi ce qui les distingue.

    IT et OT : une même attaque, des conséquences très différentes

    Dans l’industrie, l’IT désigne l’informatique de gestion : messagerie, ERP, postes administratifs, serveurs et accès au cloud. L’OT, pour Operational Technology, regroupe les systèmes qui pilotent ou surveillent le terrain : automates programmables, SCADA, capteurs, interfaces opérateur, robots, machines-outils ou gestion technique du bâtiment. Ces univers sont désormais interconnectés, notamment avec l’IIoT, les accès de maintenance à distance et les échanges de données de production.

    Testez vos connaissances en cybersécurité industrielle

    Cette convergence élargit la surface d’attaque. Un hameçonnage visant un salarié peut ouvrir l’accès au réseau IT, puis permettre une progression vers l’OT si les flux ne sont pas maîtrisés. À l’inverse, un équipement industriel exposé ou un compte prestataire mal protégé peut offrir un point d’entrée vers des données sensibles. La priorité ne se limite pas à la confidentialité : une indisponibilité de quelques heures, une dérive de réglage ou une perte de supervision peut désorganiser toute la chaîne de production.

    Critère Environnement IT Environnement OT
    Objectif prioritaire Confidentialité des données et continuité des services Disponibilité, sûreté de fonctionnement et sécurité physique
    Cycle de vie Renouvellement relativement fréquent Équipements souvent exploités sur une longue durée
    Mise à jour Déploiement généralement centralisé Mise à jour planifiée selon les contraintes de production et de validation
    Impact d’un incident Perte de données, interruption métier Arrêt de ligne, défaut qualité, risques physiques ou environnementaux

    Les vulnérabilités qui mettent une usine sous pression

    Les environnements industriels sont ciblés parce qu’ils concentrent des actifs critiques, des secrets de fabrication et des impératifs de continuité. Un rançongiciel, le vol d’un procédé ou l’exploitation d’une faille non corrigée peut ralentir, voire interrompre la production. Le risque augmente lorsque les systèmes legacy, les connexions entre sites et les prestataires externes s’ajoutent aux équipements historiques.

    Formation de référence sur la cybersécurité des systèmes industriels — Ce guide officiel de l’ANSSI détaille les contenus pédagogiques essentiels pour former à la cybersécurité des systèmes industriels.

    Les accès distants et les identités doivent être traités en priorité

    La maintenance à distance est utile, mais elle ne doit jamais devenir un accès permanent et peu traçable. Des comptes partagés, des mots de passe réutilisés, une absence d’authentification forte ou des droits trop étendus facilitent l’intrusion. Chaque accès local ou distant doit être nominatif, limité au besoin réel, journalisé et supprimé à l’issue de l’intervention. Une gestion rigoureuse des comptes à privilèges réduit aussi le risque qu’un poste compromis serve de rebond vers les automates.

    Les périphériques, postes d’ingénierie et flux invisibles

    Les clés USB, ordinateurs de maintenance et postes d’ingénierie circulent entre l’atelier, les fournisseurs et parfois plusieurs sites. Ils méritent une politique spécifique : décontamination des supports amovibles, listes d’équipements autorisés, protection antimalware compatible avec l’OT et contrôle des logiciels installés. La surveillance des flux industriels permet ensuite de repérer des communications anormales sans perturber le procédé.

    Une usine fonctionne comme un réseau de circulations où l’énergie, les matières, les opérateurs, les données de capteurs et les ordres de fabrication se croisent en continu. Cartographier uniquement les machines ne suffit donc pas. Il faut aussi visualiser les flux entre zones, les passerelles temporaires, les postes de secours et les dépendances avec les prestataires. Cette vue des flux industriels révèle souvent le maillon oublié : une station de supervision commune à deux ateliers, un accès VPN ouvert pour une intervention ancienne ou une sauvegarde connectée au réseau de production.

    Une méthode pragmatique pour sécuriser sans perturber l’exploitation

    La cybersécurité des systèmes industriels doit progresser par étapes. Chercher à tout corriger immédiatement conduit souvent à bloquer les équipes ou à déployer des outils inadaptés. Une démarche efficace priorise les actifs selon leur criticité : sécurité des personnes, continuité de production, qualité, obligations contractuelles et valeur des données.

    1. Cartographier les actifs et les flux. Recenser automates, serveurs, versions logicielles, interfaces, connexions externes et propriétaires métier. Sans inventaire fiable, il est impossible de savoir quoi protéger ou de mesurer l’exposition.
    2. Évaluer les risques. Un audit technique et organisationnel identifie les failles, les scénarios de propagation et les écarts de gouvernance. Il aide à distinguer ce qui exige une action immédiate de ce qui doit être intégré à un plan de modernisation.
    3. Segmenter et durcir. La séparation des réseaux IT et OT, complétée par des zones et des règles de filtrage précises, limite les mouvements latéraux. Le durcissement des équipements consiste à désactiver les services inutiles, sécuriser les configurations et réduire les privilèges.
    4. Prévoir la restauration. Des sauvegardes isolées et régulièrement testées, associées à un plan de continuité d’activité et à un plan de reprise d’activité, transforment une crise potentielle en incident maîtrisable.

    Le patch management doit être adapté à la réalité industrielle. Avant une mise à jour, il convient d’évaluer sa compatibilité avec la machine, de définir une fenêtre d’intervention, de prévoir un retour arrière et d’associer l’exploitant. Lorsqu’un correctif ne peut pas être appliqué, des mesures compensatoires peuvent réduire l’exposition : isolement réseau, filtrage, surveillance renforcée ou limitation stricte des accès. Cette approche permet de protéger les équipements existants sans imposer un arrêt non maîtrisé de la production.

    Détecter vite et organiser la réponse à incident

    Les protections préventives ne suffisent pas. Une supervision continue, éventuellement assurée par un SOC, corrèle les alertes IT et OT afin de détecter des comportements inhabituels : connexion hors de la plage prévue, transfert anormal, changement de configuration ou équipement inconnu sur le réseau. L’objectif n’est pas de générer davantage d’alertes, mais de qualifier rapidement celles qui menacent la production.

    Un plan de crise testé vaut mieux qu’un document oublié

    La réponse à incident doit préciser qui décide de l’isolement d’une zone, comment préserver les preuves, quels interlocuteurs prévenir et dans quel ordre redémarrer les systèmes. Direction industrielle, DSI, RSSI, maintenance, qualité, communication et fournisseurs critiques doivent connaître leur rôle. Des exercices réguliers permettent de vérifier que le PCA et le PRA sont réalisables dans les conditions d’une vraie crise, y compris lorsque l’équipe de nuit ou un sous-traitant est concerné.

    Après l’incident, le retour d’expérience doit examiner la cause initiale, les délais de détection, les obstacles à la restauration et les mesures correctives. Ces éléments alimentent la feuille de route et améliorent la résilience. Chaque alerte devient ainsi une occasion de corriger les procédures, les accès ou l’architecture, plutôt qu’un événement traité isolément.

    Conformité, gouvernance et choix d’un accompagnement

    Le cadre réglementaire et les référentiels donnent une structure à la démarche. Selon l’activité et le statut de l’organisation, la LPM, NIS2, l’IEC 62443 ou la famille ISO 27000 peuvent s’appliquer ou servir de référence. Ils encouragent une gouvernance formalisée, l’analyse des risques, la gestion des incidents, la maîtrise des fournisseurs et la traçabilité des mesures de sécurité. Une conformité utile ne se limite pas à produire des documents : elle doit démontrer que les pratiques protègent réellement l’exploitation.

    Pour lancer ou accélérer un programme, un accompagnement spécialisé peut réunir audit OT, tests d’intrusion encadrés, cartographie, définition d’une feuille de route, mise en place de supervision, formation des équipes et assistance à la réponse à incident. Le prestataire doit comprendre les contraintes d’arrêt, le vocabulaire des automaticiens et les exigences de sécurité fonctionnelle. Une solution performante sur un réseau bureautique n’est pas automatiquement adaptée à un atelier.

    Enfin, la sensibilisation concerne tous les acteurs : opérateurs, équipes de maintenance, ingénieurs, encadrants et prestataires. Signaler une clé USB inconnue, vérifier une demande inhabituelle ou respecter une procédure d’accès sont des gestes simples, mais décisifs. En industrie, la maturité cyber dépend autant de la qualité de cette coordination que des outils déployés.

  • La cybersécurité OT protège la production, les équipements et la sécurité physique

    La cybersécurité OT protège la production, les équipements et la sécurité physique

    La cybersécurité OT protège les technologies qui pilotent des processus physiques : une ligne de production, une station de pompage, un réseau électrique ou une installation de traitement. Son enjeu dépasse la protection des données. Elle préserve la disponibilité des opérations, la sécurité des personnes, l’intégrité des équipements et, selon les sites, l’environnement.

    La cybersécurité OT, au cœur des opérations physiques

    OT signifie Operational Technology, ou technologie opérationnelle. Le terme désigne les matériels et logiciels qui surveillent, automatisent ou commandent un processus industriel. La cybersécurité OT consiste à identifier les actifs, surveiller leurs communications, détecter les comportements anormaux et contrôler les changements apportés aux appareils, aux paramètres et aux événements.

    Testez vos connaissances sur la cybersécurité OT

    Répondez aux six questions, puis validez pour découvrir votre score et les explications.

    0 / 6 réponses Score : —

    Dans un environnement industriel, une compromission ne se limite pas à un poste de travail chiffré par un ransomware. Elle peut interrompre une production, altérer une consigne, bloquer une vanne, perturber une chaîne logistique ou empêcher la supervision d’une installation. La priorité est généralement la disponibilité opérationnelle, sans négliger l’intégrité des commandes ni la sûreté de fonctionnement.

    Les actifs concernés sur le terrain

    Le périmètre OT réunit des capteurs, des pompes, des vannes, des robots, des machines et des systèmes de contrôle. Il comprend aussi des automates programmables industriels, ou PLC et API, des RTU, des IED, des systèmes instrumentés de sécurité, ou SIS, des interfaces homme-machine, ou HMI, ainsi que les applications de supervision.

    Ces actifs ont souvent des cycles de vie de 15 à 30 ans, voire davantage, alors que les équipements IT sont plus fréquemment renouvelés sur une période de 3 à 5 ans. Cette longévité rend les mises à jour délicates. Un correctif doit être testé, planifié et compatible avec les impératifs de production. Dans certains cas, le redémarrage d’un équipement ou l’interruption d’une communication peut perturber le procédé.

    IT, OT, ICS, SCADA, DCS et IIoT : ne pas confondre les rôles

    Ces termes se recoupent, mais ils ne désignent pas le même niveau de l’architecture. Les distinguer aide à attribuer les responsabilités, à définir les contrôles adaptés et à éviter d’appliquer mécaniquement des pratiques IT à des systèmes industriels sensibles.

    TermeRôle principalExemples
    ITTraiter, stocker et échanger l’informationMessagerie, ERP, serveurs, postes utilisateurs
    OTAgir sur un processus physique et le maintenir en fonctionnementAutomates, machines, capteurs, réseaux de contrôle
    ICSRegrouper les systèmes de contrôle industrielsPLC, HMI, SCADA, DCS, RTU
    SCADACollecter des données distribuées et superviser une installation à distanceRéseaux d’eau, énergie, transport
    DCSContrôler des procédés localisés sur un même siteUsine, raffinerie, installation de production
    IIoTConnecter des objets industriels pour remonter et exploiter des donnéesCapteurs connectés, passerelles edge, maintenance prédictive

    La convergence IT-OT apporte des gains utiles : télémaintenance, analyse de données, suivi de la production ou intégration avec le MES et l’ERP. Elle élargit aussi la surface d’attaque. Une connexion entre le réseau bureautique et le réseau de contrôle, un compte prestataire trop ouvert ou une passerelle IIoT mal administrée peuvent créer un chemin vers les équipements industriels.

    Pourquoi une attaque OT a des conséquences particulières

    En IT, la confidentialité des informations est souvent un objectif central. En OT, une indisponibilité, même courte, peut être inacceptable. Un redémarrage non planifié, une déconnexion brutale ou un scan actif mal maîtrisé risquent d’avoir des effets sur le procédé. La réponse à incident doit donc être préparée avec les exploitants, les automaticiens et les responsables de sécurité.

    Du cyberincident au risque métier et physique

    Les attaques peuvent exploiter des malwares, des identifiants volés, des accès distants insuffisamment contrôlés, des vulnérabilités anciennes ou l’absence de segmentation. Elles facilitent le mouvement latéral entre les systèmes, l’arrêt d’équipements, la modification de recettes de fabrication ou la perte de visibilité sur les alarmes.

    Les impacts potentiels couvrent les arrêts de production, les dommages matériels, les blessures, les incidents environnementaux, les pertes financières et les conséquences réglementaires ou juridiques. La gravité dépend du procédé concerné, des équipements exposés et de la capacité du site à maintenir un fonctionnement sûr en cas de perte de supervision.

    Un réseau industriel se pilote comme une plante fragile soutenue par un tuteur : la sécurité ne doit pas contraindre chaque mouvement au point de perturber l’exploitation, mais guider les flux vers des chemins maîtrisés. Concrètement, il faut documenter les dépendances entre automate, HMI, serveur d’historisation et poste de maintenance avant d’isoler un segment. Cette cartographie évite qu’une règle de pare-feu apparemment prudente ne coupe une communication indispensable au procédé.

    Une méthode pragmatique : voir, cloisonner, contrôler

    Le premier obstacle est souvent le manque de visibilité. Il est difficile de protéger durablement des équipements inconnus, des versions logicielles non recensées ou des connexions fournisseurs non tracées. Une démarche de cybersécurité industrielle doit progresser par priorités et respecter les contraintes de disponibilité du site.

    Établir un inventaire fiable et surveiller passivement

    Recensez les actifs, leur fonction, leur criticité, leur propriétaire et leurs dépendances. Classez notamment les automates, les HMI, les serveurs d’ingénierie, les postes opérateurs, les passerelles, les équipements réseau et les accès distants. Cet inventaire aide à repérer les systèmes anciens, les équipements exposés et les communications qui nécessitent une validation.

    La surveillance passive du trafic permet d’observer les échanges sans solliciter directement les appareils. Elle aide aussi à décoder les protocoles industriels tels que Modbus, S7, Profinet, EtherNet/IP, CIP, DNP3, OPC ou IEC 61850. L’équipe peut ainsi identifier les communications attendues, repérer les commandes inhabituelles et mieux comprendre le comportement normal du réseau.

    Segmenter selon les usages et réduire les privilèges

    Le modèle Purdue organise classiquement les réseaux industriels par niveaux fonctionnels, de la zone de traitement et de contrôle aux réseaux d’entreprise. Sans en faire un modèle figé, il fournit un cadre pour séparer les zones, filtrer les communications et créer des conduits contrôlés entre elles. Des pare-feu industriels, des règles explicites et des zones dédiées à la maintenance limitent la propagation d’un incident.

    • Supprimer les accès directs non nécessaires entre IT et OT.
    • Imposer une authentification forte pour les connexions distantes.
    • Accorder aux prestataires des droits limités dans le temps et tracés.
    • Valider les changements de configuration avec les équipes d’exploitation.
    • Prévoir des sauvegardes testées des configurations d’automates et de supervision.

    Gouverner la sécurité OT et choisir les bons moyens

    La cybersécurité OT ne relève ni exclusivement de la DSI ni uniquement des opérations. Le RSSI apporte la gestion des risques, la détection et la réponse à incident. Les équipes OT connaissent le procédé, les contraintes de sécurité fonctionnelle et les fenêtres de maintenance. La direction industrielle arbitre les priorités de continuité.

    Cette responsabilité partagée doit être formalisée : qui autorise un accès fournisseur, qui valide un correctif, qui décide d’isoler un équipement et qui pilote le retour à la normale ? Ces décisions doivent tenir compte de la criticité du procédé, des dépendances techniques et des conséquences possibles d’une interruption.

    Évaluer une solution ou un prestataire OT

    Une solution pertinente doit d’abord s’intégrer sans perturber la production. Évaluez sa capacité à inventorier et classifier les actifs, à analyser passivement les protocoles, à détecter les anomalies, à segmenter les flux et à s’intégrer aux outils existants, comme un SIEM ou une solution de gestion des identités et des accès.

    Vérifiez aussi la qualité de l’accompagnement : connaissance des environnements ICS, procédures de déploiement, support lors des incidents et aptitude à travailler avec les automaticiens. Un outil performant reste difficile à exploiter si les équipes ne savent pas interpréter ses alertes ou si son installation impose des changements incompatibles avec le procédé.

    Enfin, la conformité ne doit pas être traitée comme une couche documentaire ajoutée après coup. Les référentiels tels qu’ISA/IEC 62443 peuvent structurer les exigences liées aux zones, aux conduits, aux accès et à la gestion des vulnérabilités. Une approche mature associe ces exigences à des exercices de réponse à incident, à des contrôles de changement et à des preuves opérationnelles. La meilleure sécurité OT est celle qui réduit le risque sans rendre l’exploitation impraticable.

  • Un audit cyber à Marseille ne suffit pas : transformez les failles en protection durable

    Un audit cyber à Marseille ne suffit pas : transformez les failles en protection durable

    Une entreprise marseillaise n’a pas besoin d’être une multinationale pour intéresser les cybercriminels. Une boîte mail compromise, une sauvegarde inutilisable ou un poste infecté peuvent interrompre les ventes, la logistique, la facturation ou l’accès aux données clients. La bonne réponse commence par une vision claire des risques, puis par des actions concrètes et vérifiables.

    À Marseille, les risques cyber suivent les usages réels de l’entreprise

    La cybersécurité à Marseille concerne les TPE comme les PME, les commerces, les cabinets de services, les acteurs du e-commerce et les entreprises industrielles. Dans un territoire où se côtoient activités portuaires, logistique, tourisme, santé, construction et numérique, les systèmes d’information sont liés à l’activité quotidienne : terminaux de paiement, messageries, logiciels métiers, accès distants, plateformes de commande et fichiers clients.

    Les 42 mesures essentielles pour sécuriser votre informatique — Ce guide officiel présente 42 bonnes pratiques concrètes pour renforcer la sécurité de votre système d’information.

    Les attaques cherchent d’abord une faiblesse exploitable. Un email de phishing peut entraîner le vol d’identifiants, une vulnérabilité non corrigée peut ouvrir un accès au réseau et un rançongiciel peut chiffrer les données tout en bloquant l’activité. L’exfiltration de données personnelles expose aussi l’entreprise à une crise de confiance, en plus des obligations prévues par le RGPD.

    Les signaux qui justifient un diagnostic rapide

    Il est prudent de lancer un audit de sécurité informatique dès qu’un événement fragilise l’organisation : activité ralentie après un incident, départ d’un salarié ayant conservé des accès, nouveau logiciel métier, migration vers le cloud, fusion de réseaux, ouverture d’un site e-commerce ou demande de garanties de sécurité par un donneur d’ordre. Attendre une attaque pour cartographier ses accès revient souvent à agir dans l’urgence, avec moins de choix et davantage de pertes possibles.

    • Des comptes partagés ou des mots de passe réutilisés.
    • Des sauvegardes présentes, mais jamais restaurées pour vérifier leur fonctionnement.
    • Des postes, serveurs ou équipements réseau sans suivi des mises à jour.
    • Des droits d’administration attribués à trop de personnes.
    • Des collaborateurs qui reçoivent régulièrement des demandes de paiement ou de changement de RIB par email.

    Un audit utile transforme les failles en décisions priorisées

    Un audit de cybersécurité ne doit pas se limiter à une liste de vulnérabilités techniques. Son intérêt est de relier chaque constat à un scénario métier : que se passe-t-il si la messagerie tombe, si le serveur de fichiers est chiffré ou si les coordonnées bancaires des clients sont exposées ? Cette lecture permet de traiter d’abord les risques qui menacent réellement la continuité d’activité.

    Ce qu’un audit de sécurité peut examiner

    Le périmètre dépend de la taille et des enjeux de l’entreprise. Un audit organisationnel étudie les rôles, les procédures, la gestion des accès et la réaction aux incidents. Un audit d’architecture analyse les interconnexions entre les sites, les applications, le cloud et le télétravail. L’audit de configuration vérifie notamment les postes, les comptes, les services exposés et les sauvegardes. Un test d’intrusion, ou pentest, simule une tentative d’attaque dans un cadre défini pour identifier les chemins réellement exploitables.

    Le livrable attendu est un plan de remédiation hiérarchisé, compréhensible par la direction comme par l’équipe informatique. Il distingue les mesures urgentes, les améliorations à programmer et les sujets de gouvernance. Cette feuille de route aide à budgéter les actions, à répartir les responsabilités et à suivre les corrections.

    La jonction entre technique et organisation

    Dans un système d’information, les zones les plus fragiles ne sont pas toujours les plus visibles. Une simple jonction entre un outil de facturation, une boîte mail, un accès VPN et un compte administrateur peut devenir un point de passage pour une attaque. Il faut donc examiner les comptes de service, les transferts de fichiers, les droits hérités, les prestataires connectés et les exceptions temporaires devenues permanentes. Cette méthode révèle des risques que des contrôles isolés ne détectent pas et évite de sécuriser chaque outil en oubliant les échanges entre eux.

    De la protection ponctuelle à une défense qui tient dans le temps

    Après l’audit, la priorité est de réduire la surface d’attaque sans désorganiser les équipes. La sécurisation peut inclure le durcissement des configurations, la suppression des comptes obsolètes, le déploiement d’une authentification renforcée, la segmentation du réseau, la gestion des correctifs et la mise en place de sauvegardes protégées. Une sauvegarde n’est rassurante que si sa restauration a été testée et si elle reste inaccessible à un attaquant qui compromet le réseau principal.

    Surveiller les alertes qui comptent

    Une surveillance continue aide à détecter les comportements anormaux : connexions inhabituelles, tentatives répétées d’accès, élévation de privilèges, exécution de programmes suspects ou transferts de données anormaux. Selon les besoins, elle peut s’appuyer sur des outils installés sur les postes, sur la centralisation des journaux d’événements et sur un processus de réponse aux incidents.

    Le but n’est pas de recevoir un volume d’alertes impossible à traiter. Il faut définir qui analyse, qui décide et qui agit. L’entreprise doit savoir comment isoler un poste, préserver les éléments utiles à l’analyse, informer les interlocuteurs concernés et maintenir les fonctions essentielles. Cette préparation renforce directement la résilience cyber.

    Former les équipes sans les culpabiliser

    La sensibilisation aux risques cyber est une mesure de protection à part entière. Les collaborateurs doivent apprendre à reconnaître une demande inhabituelle, un lien douteux, une pièce jointe inattendue ou une usurpation d’identité. Des exercices courts et proches de leurs usages, comme un faux message de livraison, un changement de coordonnées fournisseur ou un partage de document, sont plus utiles qu’une formation abstraite et ponctuelle. L’objectif est de créer le réflexe de vérifier avant d’agir, pas de transformer chaque salarié en expert technique.

    RGPD, NIS2 et ISO 27001 : choisir le bon niveau d’exigence

    La conformité ne remplace pas la sécurité, mais elle aide à structurer les pratiques. Le RGPD implique notamment de protéger les données personnelles avec des mesures adaptées aux risques. NIS2 concerne certaines organisations selon leur secteur, leur taille et leur rôle dans l’économie ; son application doit être examinée au cas par cas. La norme ISO 27001 fournit un cadre pour organiser un système de management de la sécurité de l’information.

    Pour une PME, l’enjeu est d’éviter deux écueils : ignorer ses obligations ou lancer une démarche trop lourde par rapport à son niveau de maturité. Un accompagnement adapté commence par identifier les données sensibles, les fournisseurs critiques, les obligations contractuelles et les risques métier. Il traduit ensuite ces exigences en mesures opérationnelles : politique d’accès, gestion des incidents, inventaire, sauvegardes, registre des traitements, procédures de contrôle et preuves de suivi.

    Choisir un prestataire de cybersécurité à Marseille sans acheter du jargon

    La proximité peut être utile lorsqu’une intervention sur site est nécessaire, lorsqu’il faut échanger avec la direction et les équipes ou lorsqu’un incident exige des décisions rapides. Elle ne dispense pas de vérifier la méthode et les engagements. Un bon prestataire doit expliquer clairement son périmètre, ses limites et la manière dont il transmet les priorités.

    Besoin de l’entreprise Prestation à envisager Résultat attendu
    Comprendre son exposition Audit organisationnel, technique ou de configuration Cartographie des risques et plan de remédiation
    Vérifier la résistance d’un service exposé Test d’intrusion encadré Scénarios d’attaque démontrés et corrections priorisées
    Réduire les risques courants Durcissement, gestion des accès, sauvegardes testées Mesures de protection concrètes
    Détecter et gérer plus vite un incident Surveillance et réponse aux incidents Alertes qualifiées et procédures d’action
    Répondre aux exigences clients ou réglementaires Accompagnement RGPD, NIS2 ou ISO 27001 Organisation documentée et pilotée

    Les questions à poser avant de signer

    Demandez si l’audit comprend un entretien métier, des vérifications techniques et une restitution destinée aux décideurs. Vérifiez la présence d’un calendrier de remédiation, d’un responsable identifié pour chaque action et d’un point de suivi après le rapport. Interrogez aussi le prestataire sur son mode d’intervention en cas d’attaque et sur les conditions de disponibilité annoncées. Certaines offres indiquent une intervention sous 48 heures : ce délai doit être précisé dans le contrat, avec le périmètre concerné.

    Le prix doit être évalué en fonction du périmètre. Un audit de base peut démarrer à 990 € HT, mais le nombre d’équipements, les sites, les applications, les accès cloud et le niveau de restitution font varier le budget. Le Diag Cyber de Bpifrance peut également constituer une piste de financement, selon l’éligibilité de l’entreprise. L’essentiel est de comparer des prestations comparables, fondées sur des objectifs mesurables.

    Une feuille de route simple pour démarrer

    1. Recenser l’essentiel : applications critiques, données sensibles, administrateurs, accès distants et sauvegardes.
    2. Évaluer les risques : demander un diagnostic adapté au fonctionnement réel de l’entreprise, pas seulement à sa taille.
    3. Corriger les priorités : fermer les accès inutiles, protéger les comptes, tester les restaurations et appliquer les correctifs.
    4. Préparer la réponse : désigner les contacts, documenter les premières actions et sensibiliser les équipes.
    5. Maintenir le niveau : contrôler régulièrement, suivre les changements et ajuster la protection aux nouveaux usages.

    La cybersécurité devient efficace lorsqu’elle soutient l’activité au lieu de la compliquer. À Marseille, un accompagnement local, une analyse compréhensible et un suivi des corrections permettent de passer d’une inquiétude diffuse à une protection pilotée.

  • Le forensic en cybersécurité préserve les preuves avant qu’elles ne disparaissent

    Le forensic en cybersécurité préserve les preuves avant qu’elles ne disparaissent

    Après une intrusion, un ransomware ou une fuite de données, rétablir les systèmes ne suffit pas. Il faut aussi comprendre ce qui s’est passé, mesurer l’impact et préserver les traces utiles. Le forensic en cybersécurité transforme les données techniques d’un incident en éléments d’analyse fiables, utilisables par les équipes IT, la direction, l’assureur et, si nécessaire, la justice.

    Le forensic en cybersécurité, une enquête sur les traces numériques

    Le terme forensic vient du latin forum, le lieu où les affaires étaient exposées et débattues publiquement. En informatique, il désigne la criminalistique numérique : une démarche rigoureuse qui consiste à collecter, préserver, examiner et interpréter les traces laissées sur des postes de travail, des serveurs, des mobiles, des équipements réseau ou des environnements cloud.

    Guide NIST de l’analyse forensique après incident — Une référence officielle pour intégrer les techniques forensiques aux enquêtes sur les incidents de sécurité et au dépannage informatique.

    L’analyste forensic intervient comme un enquêteur sur une scène numérique. Il recherche des artefacts numériques : journaux d’événements, fichiers supprimés, connexions, processus actifs, courriels, historiques de navigation, données de mémoire vive ou configurations modifiées. Son travail consiste à reconstituer une séquence cohérente : point d’entrée, comptes utilisés, mouvements latéraux, données consultées ou exfiltrées, mécanismes de persistance et périmètre réellement touché.

    Une discipline différente d’un audit de sécurité

    Un audit évalue le niveau de sécurité d’un système et met en évidence ses vulnérabilités avant ou indépendamment d’un incident. L’analyse forensique intervient lorsqu’il faut expliquer des faits précis. Elle répond à des questions opérationnelles : quel vecteur d’attaque a été utilisé ? Depuis quand l’attaquant est-il présent ? Quelles machines sont compromises ? Des données ont-elles quitté l’entreprise ?

    Le forensic peut aussi être préventif. Centraliser les logs, définir des procédures de conservation et entraîner les équipes à l’escalade d’incident facilitent une investigation future. Sans journaux exploitables ni horodatage cohérent, la reconstitution d’une attaque devient rapidement incertaine. Cette préparation permet également de distinguer plus facilement une activité légitime d’un comportement suspect.

    Pourquoi agir vite sans détruire les éléments de preuve

    La première erreur consiste à redémarrer immédiatement un serveur suspect, à nettoyer un poste ou à lancer un outil de désinfection sans précaution. Ces actions peuvent effacer des indices importants, notamment ceux présents dans la mémoire vive. Une capture de RAM peut révéler des processus malveillants, des connexions réseau actives, des clés de chiffrement ou des identifiants utilisés par l’attaquant.

    Face à un incident, la rapidité compte, mais elle doit suivre une méthode. L’équipe de réponse à incident, le SOC ou le CSIRT doit isoler le périmètre affecté tout en limitant l’altération des données. Chaque manipulation doit être documentée : qui a accédé à quel équipement, à quel moment et pour quelle action. Cette chronologie facilite ensuite l’analyse et permet de repérer les éventuelles modifications intervenues après la détection.

    La chaîne de conservation donne sa valeur à la preuve

    Une preuve numérique n’est exploitable que si son intégrité peut être démontrée. Lorsqu’un disque est copié, l’analyste réalise généralement une image bit-à-bit et calcule une empreinte cryptographique, ou hash. Cette empreinte permet de vérifier que la copie analysée correspond au support initial et qu’elle n’a pas été modifiée.

    La chain of custody, ou chaîne de conservation des preuves, enregistre ensuite les transferts, les accès et les opérations effectuées sur les éléments collectés. Cette traçabilité compte lorsque le rapport doit soutenir un litige ou une procédure judiciaire. Elle facilite aussi les vérifications internes : les conclusions restent compréhensibles et l’analyse peut être reproduite dans les limites de la collecte réalisée.

    Une base pour décider sous pression

    Lors d’une crise, les équipes doivent souvent remettre la production en route, informer les clients, échanger avec l’assureur et vérifier les sauvegardes. Le forensic aide à séparer les faits des hypothèses. Une timeline horodatée peut, par exemple, distinguer une activité d’administration légitime d’un mouvement latéral malveillant.

    Cette lecture des événements permet ensuite d’ordonner les actions : contenir les accès encore actifs, protéger les données les plus sensibles et restaurer uniquement les systèmes dont la compromission est comprise. Une restauration trop rapide peut en effet réintroduire un compte compromis ou un mécanisme de persistance encore présent.

    Trois approches pour examiner un environnement compromis

    Le choix de la méthode dépend de l’état du système, de l’urgence et de la nature des traces recherchées. Les approches sont complémentaires. Une investigation peut associer l’examen d’un disque, la collecte de mémoire et l’analyse des flux réseau.

    Approche Ce qu’elle examine Quand l’utiliser Point de vigilance
    Dead forensics Disques, systèmes de fichiers, fichiers supprimés et journaux Machine arrêtée ou support saisi Les données volatiles ne sont plus disponibles
    Live forensics Mémoire vive, processus, sessions et connexions actives Incident en cours sur une machine allumée La collecte modifie nécessairement l’état du système
    Analyse en temps réel Trafic réseau, alertes et journaux centralisés Détection et suivi d’une attaque active Elle exige une visibilité et une rétention adaptées

    Analyse à froid, à chaud et sur le réseau

    Le dead forensics, ou analyse à froid, consiste à examiner une copie du support sans faire fonctionner le système d’origine. Cette méthode convient au carving de fichiers, à l’étude des métadonnées et à la recherche de mécanismes de persistance. Des outils comme Autopsy ou FTK peuvent aider à explorer une image disque et à retrouver des artefacts.

    Le live forensics, ou analyse à chaud, vise les éléments qui disparaissent à l’arrêt : mémoire RAM, processus, connexions, services et sessions. Volatility est notamment utilisé pour l’analyse de mémoire. L’observation réseau en temps réel, par exemple avec Wireshark, aide à repérer des communications suspectes, des transferts inhabituels ou un serveur de commande et contrôle.

    Chaque méthode impose des arbitrages. Arrêter une machine protège parfois le support, mais fait perdre les informations volatiles. La laisser allumée permet de collecter la mémoire et les connexions actives, tout en modifiant nécessairement son état. La décision dépend donc des objectifs de l’intervention et du risque de disparition des traces.

    Les quatre étapes d’une investigation forensique utile

    Une enquête forensique ne se limite pas à produire une liste d’alertes. Elle suit quatre étapes qui relient l’urgence technique à une conclusion compréhensible par les décideurs.

    1. Acquisition : identifier les sources pertinentes, préserver les éléments nécessaires, créer des copies contrôlées et consigner les opérations. L’objectif est de protéger les preuves sans aggraver l’incident.
    2. Investigation : corréler les logs, analyser les artefacts, rechercher des IOC, établir une timeline et déterminer le vecteur d’attaque. Cette étape répond aux questions « quoi, comment, quand et jusqu’où ».
    3. Remédiation : supprimer les accès illégitimes, corriger la faille, réinitialiser les secrets compromis, restaurer les services et renforcer la détection. Les actions doivent s’appuyer sur les faits établis, et non sur une simple intuition.
    4. Rapport : formaliser le périmètre, la méthode, les constats, les limites, l’impact et les recommandations. Ce document conserve la trace de la crise et facilite le suivi des mesures décidées.

    Le référentiel ISO/IEC 27037 et la méthodologie NIST SP 800-86 fournissent des repères pour organiser l’identification, la collecte et l’analyse des éléments numériques. Ils rendent le processus plus cohérent lorsque plusieurs équipes ou un prestataire interviennent sur le même incident.

    Du rapport technique à la conformité et au métier d’analyste

    Le forensic technique sert d’abord à comprendre la compromission, limiter les dégâts et éviter une récidive. Le forensic judiciaire ajoute une exigence de traçabilité et de recevabilité. Ses conclusions peuvent alimenter une plainte, un contentieux, une expertise ou les échanges avec un cyberassureur. L’analyse peut contribuer à identifier des comptes, des infrastructures ou des actions associés à l’attaque, sans garantir à elle seule l’identification de son auteur.

    En cas de violation de données personnelles, l’investigation aide à qualifier les informations concernées, les personnes potentiellement affectées et les mesures prises. Le RGPD prévoit une notification à la CNIL dans les 72 heures lorsqu’une violation est susceptible d’engendrer un risque pour les droits et libertés des personnes. Un rapport précis documente les décisions et les faits connus, sans remplacer l’analyse juridique nécessaire.

    Quand faire appel à un spécialiste et comment se former

    Une entreprise peut solliciter un prestataire forensic dès qu’elle suspecte une exfiltration, une compromission de compte administrateur, un ransomware, un effacement anormal de logs ou le vol d’un équipement contenant des données sensibles. Le bon interlocuteur doit pouvoir coopérer avec les équipes IT, la direction, les juristes et l’assureur. Il doit aussi présenter clairement sa méthode, ses limites et ses conclusions.

    Devenir analyste forensic demande un profil hybride : systèmes, réseaux, investigation Windows et Linux, analyse de logs, notions de malware, scripts d’automatisation et droit du numérique. Un Bachelor en cybersécurité sur 3 ans peut constituer une première étape, complétée par une spécialisation de niveau Mastère, des laboratoires pratiques et des exercices de réponse à incident.

    La compétence la plus utile reste la rigueur. L’analyste doit documenter ce qu’il observe, distinguer un fait d’une hypothèse, préserver l’intégrité des éléments collectés et rendre son analyse compréhensible à des interlocuteurs techniques comme non techniques. C’est cette méthode qui transforme des traces dispersées en une base fiable pour décider, réparer et, lorsque le contexte le justifie, engager une procédure.

  • Diagnostic cybersécurité : 1 h 30 pour s’orienter ou 8 jours pour agir, quel dispositif choisir ?

    Diagnostic cybersécurité : 1 h 30 pour s’orienter ou 8 jours pour agir, quel dispositif choisir ?

    Un diagnostic cybersécurité aide une entreprise, une collectivité ou une association à mesurer son niveau réel de protection et à définir ses premières actions. Il ne consiste pas seulement à chercher une faille informatique. Il relie les risques techniques à leurs conséquences sur l’activité, les données, les équipes et les partenaires. C’est aussi un moyen concret de préparer un accompagnement et d’identifier les aides financières accessibles.

    Le diagnostic cybersécurité, une photographie utile avant d’investir

    Un diagnostic cyber est une évaluation structurée de la sécurité d’un système d’information. Il vise à identifier les actifs critiques, les vulnérabilités, les pratiques insuffisantes et les scénarios d’attaque plausibles. L’organisation obtient un état des lieux de sa maturité cyber, puis un plan d’action adapté à son contexte.

    Infographie du parcours d’un diagnostic cybersécurité en quatre étapes
    Infographie du parcours d’un diagnostic cybersécurité en quatre étapes

    Cette démarche concerne les TPE et PME, mais aussi les ETI, les collectivités, les associations et les structures industrielles. Un rançongiciel, un hameçonnage réussi, une perte de données ou l’indisponibilité d’un outil de gestion peuvent interrompre l’activité, même lorsque l’organisation n’était pas spécifiquement ciblée. Les cybercriminels recherchent souvent les protections les plus faciles à contourner : mot de passe faible, messagerie mal sécurisée, sauvegarde inutilisable ou équipement oublié sur le réseau.

    Diagnostic, audit et test d’intrusion : des objectifs différents

    Le diagnostic fournit une vision globale et hiérarchisée. Il peut couvrir la gouvernance, les habitudes de travail, les infrastructures et certains éléments techniques. L’audit de sécurité va généralement plus loin sur un périmètre défini à l’avance, avec une méthode et des exigences précises. Le test d’intrusion, ou pentest, simule une attaque contre une application, un réseau ou un service donné.

    Pour une organisation qui ne sait pas par où commencer, le diagnostic cybersécurité est souvent le format le plus adapté. Il permet de déterminer s’il faut prioriser la sensibilisation, l’authentification multifacteur, les sauvegardes hors ligne, la segmentation réseau, un audit approfondi ou un test technique ciblé.

    Ce qui est réellement examiné pendant l’évaluation

    Un diagnostic sérieux croise les dimensions organisationnelles, humaines et techniques. L’intervenant cherche à comprendre les points de rupture : accès trop étendus, dépendance à un prestataire, absence de procédure de crise ou systèmes difficiles à restaurer. L’objectif est de relier chaque faiblesse à un risque métier concret.

    Diag Cybersécurité Bpifrance : évaluez et renforcez votre sécurité — Découvrez les critères d’éligibilité, le financement à 50 % et les modalités du diagnostic cybersécurité proposé par Bpifrance.

    • Les actifs et données critiques : logiciels métier, serveurs, postes sensibles, outils cloud, messagerie, données clients, équipements industriels connectés et sites distants.
    • Les protections techniques : gestion des accès, mises à jour, sauvegardes, antivirus ou EDR, pare-feu, réseau Wi-Fi, journalisation et supervision.
    • L’organisation : répartition des responsabilités, documentation, relation avec les prestataires IT, gestion des arrivées et des départs des collaborateurs.
    • Le facteur humain : exposition au phishing, usages de la messagerie, partage de fichiers, mots de passe et réflexes de signalement.
    • La résilience : capacité à détecter un incident, isoler un poste, communiquer, poursuivre les activités essentielles et restaurer les données.

    La priorité ne dépend pas uniquement de la gravité d’une vulnérabilité. Elle tient compte de la probabilité d’exploitation, de la valeur de l’actif concerné, du temps d’arrêt acceptable et de l’effort nécessaire pour corriger le problème. Une mise à jour critique sur un serveur exposé peut donc passer avant un chantier plus visible, mais moins urgent. Cette approche fondée sur l’impact métier évite de multiplier les outils sans effet mesurable sur la continuité d’activité.

    Du premier échange au plan de remédiation priorisé

    Le déroulement varie selon le dispositif et la taille du périmètre. Une mission complète suit toutefois une logique en quatre étapes. La direction n’a pas besoin d’être experte en informatique. Elle doit surtout préciser les activités vitales, les contraintes de disponibilité et les incidents déjà rencontrés.

    1. Cadrer le périmètre : sites concernés, applications essentielles, prestataires, télétravail, cloud, équipements connectés et priorités métier sont identifiés.
    2. Recueillir les informations : des entretiens avec la direction, le responsable SI, les utilisateurs clés et les prestataires IT complètent l’analyse documentaire.
    3. Évaluer l’exposition : l’intervenant examine les pratiques et les infrastructures. Certains diagnostics comprennent aussi des tests techniques pour repérer des failles de sécurité.
    4. Restituer et décider : les constats sont transformés en recommandations priorisées, avec un calendrier de mise en œuvre et, lorsque le dispositif le prévoit, une estimation des coûts.

    Préparer l’intervention sans alourdir les équipes

    Une préparation simple rend le diagnostic plus fiable. Il est utile de désigner un interlocuteur principal, de réunir la liste des outils et des prestataires, puis de signaler les sites ou applications sensibles ainsi que les incidents récents. Les contrats de maintenance, une cartographie existante et les procédures de sauvegarde ou de gestion de crise peuvent être transmis lorsqu’ils existent. L’absence de documents formalisés est également une information utile : elle peut révéler une dépendance à une seule personne ou à un fournisseur.

    La confidentialité doit être précisée dès le cadrage. Le dispositif Cyberdépart n’implique notamment pas la collecte de mots de passe, de fichiers ou d’accès au système. Pour une mission plus technique, l’organisation doit définir avec le prestataire le périmètre d’intervention, les autorisations nécessaires et les règles de traitement des informations sensibles.

    Comparer les dispositifs : gratuité, durée et reste à charge

    Le choix dépend de la taille de la structure, du nombre de sites, de son secteur, de sa région et du niveau d’analyse recherché. Un format court permet de lancer rapidement la démarche. Une mission plus longue apporte une évaluation organisationnelle et technique plus détaillée.

    Dispositif Pour qui Durée et périmètre Coût ou aide annoncée
    Cyberdépart Organisations à partir de 2 salariés, notamment TPE, PME, collectivités et associations Diagnostic gratuit de 1 h 30, avec 6 mesures prioritaires et suivi possible à 6 mois Gratuit, réalisé avec un Aidant cyber
    Diagnostic Bpifrance PME indépendantes de plus de 10 salariés, dans la limite de 250 personnes par site 8 jours d’intervention, 4 étapes, analyse organisationnelle et tests techniques ; 1 diagnostic par site physique 8 800 euros HT, subvention de 50 % sous réserve d’éligibilité, soit 4 400 euros HT de reste à charge
    Aide Région Grand Est Structures répondant aux critères régionaux Prestation soutenue sur 10 jours Jusqu’à 5 000 euros HT, dans la limite de 50 % des dépenses remboursées
    Secteur de la Défense Entreprises relevant du secteur concerné Selon le diagnostic et le périmètre retenus Subvention DGA de 50 %

    Un diagnostic gratuit convient pour obtenir une première orientation et lancer les mesures les plus évidentes. Une mission subventionnée plus complète devient pertinente lorsqu’il faut analyser plusieurs sites, des infrastructures complexes, un environnement industriel ou des obligations contractuelles fortes. Les aides régionales et sectorielles dépendent de conditions précises. Un test d’éligibilité et une estimation du reste à charge doivent donc précéder l’engagement.

    Transformer la restitution en progrès de sécurité mesurable

    La valeur du diagnostic se mesure aux décisions qu’il permet de prendre, pas à la longueur du rapport. Lors de la restitution, les recommandations doivent être classées par criticité, responsable désigné, coût indicatif, dépendances et échéance. Une action prioritaire est plus facile à arbitrer lorsqu’elle répond à trois questions : quel risque réduit-elle, quel service protège-t-elle et que se passe-t-il si elle n’est pas réalisée ?

    Commencer par les mesures qui réduisent plusieurs risques à la fois

    Les premières actions combinent souvent un effet rapide et une couverture large : sécuriser les comptes administrateurs, activer l’authentification multifacteur, vérifier les sauvegardes par une restauration réelle, supprimer les accès obsolètes et sensibiliser les collaborateurs aux messages frauduleux. Ces mesures ne remplacent pas une stratégie de défense en profondeur, mais elles réduisent rapidement la surface d’attaque.

    Il faut ensuite planifier une revue régulière des actions, notamment après une évolution du système d’information, l’ouverture d’un nouveau site, le recours à un logiciel cloud ou un incident. Cette amélioration continue transforme le diagnostic cybersécurité en démarche de résilience numérique. L’organisation cherche à limiter le risque d’attaque, mais aussi à détecter un incident, y répondre et reprendre son activité dans de bonnes conditions.

  • Anti-spyware : 4 réflexes concrets contre les keyloggers, infostealers et faux téléchargements

    Anti-spyware : 4 réflexes concrets contre les keyloggers, infostealers et faux téléchargements

    Un anti-spyware repère et élimine les programmes qui collectent discrètement vos données : identifiants, historique de navigation, frappes au clavier, documents ou accès à la caméra et au microphone. Pour une protection fiable, associez un logiciel à jour, une analyse méthodique et des habitudes simples. L’objectif est de fermer les points d’entrée les plus fréquents sans multiplier les outils.

    Ce qu’un anti-spyware détecte réellement

    Un spyware est un logiciel espion installé sans consentement éclairé de l’utilisateur. Il peut se cacher dans une pièce jointe, une fausse mise à jour, un logiciel gratuit modifié ou un lien de phishing. Certains sont visibles, par exemple sous la forme de publicités invasives. D’autres restent discrets pour transmettre des informations à un serveur distant.

    Infographie anti-spyware présentant les types de logiciels espions et leurs méthodes de détection
    Infographie anti-spyware présentant les types de logiciels espions et leurs méthodes de détection

    Keylogger, infostealer et adware : des objectifs différents

    Le keylogger enregistre les frappes au clavier pour intercepter un mot de passe ou un numéro de carte. L’infostealer vise les données enregistrées dans le navigateur, les cookies de session et parfois les portefeuilles numériques. L’adware affiche ou injecte de la publicité, mais peut aussi suivre les habitudes de navigation. Un cheval de Troie ou un rootkit peut servir à masquer l’ensemble de l’infection.

    Un anti-spyware combine généralement deux approches. La détection par signature reconnaît une menace déjà identifiée. L’analyse comportementale repère une action suspecte, comme la création anormale d’un processus au démarrage, la capture répétée de frappes ou une connexion sortante inhabituelle. Ces signaux peuvent déclencher une alerte, même lorsque le fichier n’est pas encore catalogué.

    Pourquoi l’antivirus ne suffit pas toujours à lui seul

    Les antivirus modernes intègrent souvent des fonctions anti-spyware. C’est une bonne base, à condition que la protection en temps réel et les mises à jour soient actives. Un outil spécialisé peut toutefois être utile en cas de doute, d’infection persistante ou pour obtenir un second avis.

    L’antiransomware répond à un autre risque : il cherche surtout à empêcher le chiffrement ou le blocage des fichiers. Ces protections se complètent. Il n’est toutefois pas nécessaire d’installer plusieurs moteurs avec une surveillance en temps réel concurrente, car cela peut compliquer la gestion de la sécurité.

    Choisir un anti-spyware selon votre appareil et votre niveau de risque

    Le meilleur choix dépend moins d’une marque que de votre usage. Un ordinateur familial, un Mac utilisé pour le télétravail et le poste d’une TPE n’exposent pas les mêmes données ni les mêmes conséquences en cas de compromission. Privilégiez un éditeur identifiable, un téléchargement depuis son site officiel ou une boutique applicative reconnue, ainsi qu’une politique claire sur les données collectées par le logiciel lui-même.

    Profil Protection à privilégier Point de vigilance
    Particulier sur Windows Antivirus reconnu avec protection web, analyse à la demande et mises à jour automatiques Éviter de cumuler deux protections en temps réel
    Utilisateur macOS Outil compatible macOS, contrôle des éléments de connexion et analyse des téléchargements Ne pas croire que macOS est immunisé
    Famille Protection multi-appareils, filtrage web et comptes séparés Vérifier les droits administrateur des enfants
    TPE ou équipe Console centralisée, alertes, gestion des postes et assistance Prévoir des sauvegardes et une procédure de réponse à incident

    Gratuit ou payant : la bonne question à se poser

    Une solution gratuite peut convenir pour une analyse ponctuelle et la suppression de menaces connues. Une offre payante apporte souvent une protection continue, davantage de fonctions de confidentialité, un support et une couverture multi-appareils. Avant de souscrire, vérifiez ce qui est réellement inclus : analyse planifiée, protection contre les sites frauduleux, détection comportementale, mises à jour, compatibilité avec votre système et conditions de renouvellement.

    Microsoft Defender fournit déjà une protection intégrée sur de nombreux PC Windows. Il peut être complété par un scanner à la demande d’un éditeur reconnu, comme Malwarebytes, sans activer deux moteurs de protection en continu. Bitdefender propose aussi des protections plus larges. Le bon comparatif porte sur les fonctionnalités que vous utiliserez, pas sur l’accumulation de promesses marketing.

    Installer, analyser et supprimer sans aggraver la situation

    Si vous soupçonnez un spyware, agissez calmement. Une lenteur soudaine, des extensions inconnues, des redirections, des demandes de connexion inhabituelles ou l’activation inexpliquée d’un périphérique ne prouvent pas à eux seuls une infection. Ces signes justifient cependant une vérification.

    Les 10 règles essentielles pour renforcer votre sécurité numérique — Un guide officiel pour adopter les bons réflexes et protéger efficacement vos usages numériques personnels et professionnels.

    1. Déconnectez l’appareil du réseau si vous craignez un vol de données en cours. Une analyse nécessitera ensuite les mises à jour de l’outil, qu’il faudra télécharger depuis une source fiable.
    2. Téléchargez l’anti-spyware depuis une source officielle, idéalement depuis un autre appareil si le poste semble fortement compromis.
    3. Mettez à jour les bases de détection, puis lancez une analyse complète des fichiers, de la mémoire et des éléments de démarrage lorsque l’outil le propose.
    4. Mettez en quarantaine avant suppression en cas de doute. Redémarrez ensuite et effectuez une seconde analyse pour vérifier qu’aucun composant ne réapparaît.
    5. Changez vos mots de passe depuis un appareil sain, en commençant par l’adresse e-mail principale, les comptes bancaires et les comptes professionnels. Activez l’authentification à deux facteurs.

    Le faux positif mérite une vérification

    Un fichier signalé n’est pas forcément malveillant. Avant de le supprimer définitivement, examinez son emplacement, son éditeur, son rôle dans vos logiciels et le niveau de détection indiqué. Ne restaurez pas un élément mis en quarantaine uniquement parce qu’un programme cesse de fonctionner. Recherchez d’abord une version propre du logiciel ou demandez conseil au support de l’éditeur.

    Les 4 réflexes qui empêchent la plupart des infections

    • Mettre à jour le système, le navigateur, les extensions et les logiciels dès qu’un correctif est disponible.
    • Télécharger avec méfiance : refusez les cracks, les installateurs repackagés, les fausses alertes de navigateur et les mises à jour proposées par une publicité.
    • Limiter les droits : utilisez un compte standard au quotidien et n’accordez les droits administrateur qu’au moment nécessaire.
    • Prévoir une récupération : sauvegardez vos fichiers importants sur un support distinct et testez l’accès à vos comptes avec une authentification forte.

    Les premières minutes après une alerte comptent, mais la réduction des dégâts commence souvent plus tôt. Un logiciel doté de droits excessifs ou une pièce jointe ouverte trop vite peut faciliter une compromission. Réduire les autorisations inutiles, surveiller les extensions de navigateur et séparer les comptes professionnels des usages personnels limite l’ampleur d’une fuite, même si une menace franchit une première barrière.

    Faire durer la protection au quotidien

    Planifiez une analyse complète à intervalles réguliers et laissez les mises à jour automatiques activées. Après l’installation d’un nouveau logiciel, contrôlez les programmes lancés au démarrage, les extensions du navigateur et les autorisations accordées à la caméra, au microphone ou aux fichiers. Sur mobile, vérifiez aussi les autorisations des applications et évitez les boutiques non officielles.

    Pour une entreprise, la protection est aussi une organisation

    Une entreprise doit protéger les postes, mais aussi les identités et les accès. Des comptes nominatifs, le moindre privilège, des sauvegardes isolées, une sensibilisation au phishing et une procédure claire en cas d’alerte réduisent les risques. Le coût médian d’une cyberattaque en France est de 50 000 € selon DFM. La prévention repose donc sur le logiciel, mais aussi sur des règles appliquées par toute l’équipe.

    Un anti-spyware n’est efficace que s’il reste fiable et actif. Évitez les outils inconnus qui se présentent eux-mêmes comme des alertes de sécurité, ne négligez pas les avertissements répétés et conservez une seule solution principale bien configurée. Cette approche est plus simple à administrer et protège plus efficacement vos données personnelles et professionnelles.

  • LLM local : vos données restent chez vous, mais votre matériel fixe la limite

    LLM local : vos données restent chez vous, mais votre matériel fixe la limite

    Un LLM local est un modèle de langage exécuté sur votre ordinateur ou votre propre serveur, plutôt que sur l’infrastructure d’un fournisseur cloud. Vous pouvez dialoguer avec une IA, générer du texte, obtenir de l’aide au code ou analyser des documents sans envoyer automatiquement vos requêtes à un service tiers. En contrepartie, la qualité des réponses et la vitesse dépendent directement de votre matériel et du modèle choisi.

    Ce qu’un LLM local change par rapport à une IA dans le cloud

    Un modèle de langage de grande taille, ou LLM, prédit et produit du texte à partir d’une instruction appelée prompt. En local, la phase d’inférence se déroule sur votre PC, votre Mac, une machine Linux ou un serveur auto-hébergé. Le fichier du modèle est téléchargé, stocké et exécuté chez vous.

    Schéma d'une stack de LLM local avec moteur d'inférence, interface de chat, RAG, RAM, VRAM et SSD
    Schéma d’une stack de LLM local avec moteur d’inférence, interface de chat, RAG, RAM, VRAM et SSD

    À l’inverse, une IA cloud traite généralement la demande sur des serveurs distants. Elle est souvent plus simple à utiliser immédiatement et peut donner accès à de très grands modèles, mais elle suppose une connexion, un compte et l’acceptation des règles du service. Le LLM local privilégie le contrôle de l’environnement : vous choisissez le modèle, l’interface, le rythme des mises à jour et les données auxquelles l’assistant peut accéder.

    Confidentialité, disponibilité et souveraineté

    Le principal intérêt concerne les données sensibles : notes de réunion, code propriétaire, contrats, dossiers clients, documentation interne ou brouillons. Avec une installation correctement configurée, ces contenus restent sur votre machine. Le fonctionnement hors connexion est également utile en déplacement, dans un environnement isolé ou lorsque l’accès réseau est instable.

    Cette autonomie ne garantit toutefois pas la sécurité. Un ordinateur infecté, un serveur exposé sur Internet ou une interface sans contrôle d’accès restent des risques. Le local réduit la circulation des données vers le cloud, mais impose de protéger les comptes, les sauvegardes et les accès à la machine.

    Choisir l’outil selon votre besoin, pas selon sa popularité

    Un LLM local repose souvent sur plusieurs briques : un moteur d’inférence qui charge le modèle, une interface de chat pour converser et, selon le projet, un système de recherche documentaire. Commencer avec une seule brique évite de transformer un premier essai en chantier technique.

    Solution Pour quel profil ? Rôle principal Niveau de prise en main
    Ollama Débutant curieux, développeur Télécharger et exécuter des modèles avec une approche simple Accessible
    LM Studio Utilisateur de bureau Tester des modèles avec une interface graphique Accessible
    Open WebUI Équipe ou particulier souhaitant une interface web Fournir un chat auto-hébergé au-dessus d’un moteur local Intermédiaire
    AnythingLLM Usage documentaire Organiser des espaces de travail et interroger des fichiers Intermédiaire
    vLLM Équipe technique, serveur dédié Servir des modèles avec davantage de contrôle et de performance Avancé

    Une première installation sans se compliquer la vie

    Pour un premier essai, Ollama ou LM Studio sont des choix cohérents. Ollama convient si vous acceptez une utilisation orientée commande ou si vous souhaitez ensuite relier le modèle à d’autres applications. LM Studio facilite l’exploration visuelle d’un catalogue de modèles, le réglage de quelques paramètres et le lancement d’une conversation sans coder.

    Open WebUI n’est pas un modèle : c’est une interface de chat qui rend un moteur local plus agréable à utiliser, notamment depuis un navigateur. Cette distinction aide à diagnostiquer les problèmes. Si le modèle ne répond pas, la cause peut venir du moteur d’inférence, de la mémoire disponible ou de l’interface, et non du chat lui-même.

    Dimensionner votre machine avant de télécharger un modèle

    La taille d’un modèle et sa quantification déterminent une grande partie de l’expérience. La quantification réduit la précision numérique utilisée pour stocker le modèle et diminue ainsi son empreinte mémoire. Un modèle quantifié peut devenir utilisable sur une machine plus modeste, avec un compromis possible sur la qualité ou la rapidité.

    Installer Ollama et exécuter une IA locale sous Linux — Suivez un guide pratique pour installer Ollama, vérifier votre matériel et lancer des modèles d’intelligence artificielle en local.

    • Pour explorer : privilégiez un petit modèle quantifié et conservez plusieurs dizaines de Go libres sur un SSD.
    • Pour un usage confortable : 16 à 32 Go de mémoire vive sont recommandés pour des modèles de 7 à 13 milliards de paramètres.
    • Pour accélérer : un GPU compatible peut rendre la génération nettement plus fluide en utilisant sa VRAM.
    • Pour les grands modèles : les exigences changent d’échelle. Llama 3 70B en Q4 nécessite 40 Go de mémoire. Une RTX 4090 dispose de 24 Go de VRAM, tandis qu’un serveur AMD Ryzen AI Max+ 395 peut proposer 128 Go de mémoire unifiée.

    Un modèle plus grand n’est pas forcément plus utile. Pour reformuler des textes, résumer des notes, générer des idées ou produire de petits scripts, un modèle plus compact et réactif offre souvent une meilleure expérience quotidienne. Testez d’abord vos tâches réelles avant d’investir dans une carte graphique ou un serveur.

    RAM, VRAM et stockage : trois contraintes différentes

    La RAM accueille notamment les données nécessaires à l’exécution lorsque le modèle tourne sur le processeur. La VRAM est la mémoire dédiée du GPU. Elle permet d’y placer une partie ou la totalité du modèle et d’accélérer l’inférence. Le SSD héberge les fichiers parfois volumineux des modèles et améliore les temps de chargement. Une machine avec beaucoup de stockage, mais peu de mémoire, ne résoudra pas le problème d’un modèle trop ambitieux.

    Passer de zéro à une première conversation utile

    1. Choisissez un outil adapté à votre système, parmi Windows 10/11, macOS et Linux. Ollama et LM Studio sont des points de départ courants. Ollama prend aussi en charge l’accélération GPU sous Windows.
    2. Installez l’outil depuis son site officiel et vérifiez l’espace disponible sur le SSD avant le téléchargement.
    3. Commencez avec un modèle ouvert de taille raisonnable, par exemple dans les familles Llama, Mistral ou Qwen, en version quantifiée si votre machine est limitée.
    4. Lancez une invite courte et vérifiable : demandez une reformulation, un plan ou l’explication d’un extrait de code que vous comprenez déjà.
    5. Observez la vitesse, l’usage mémoire et la cohérence des réponses. Ajustez ensuite la taille du modèle au lieu de multiplier les réglages dès le départ.

    Considérez votre installation comme un ensemble de composants. Le modèle apporte les capacités linguistiques, le moteur le fait tourner, l’interface organise la conversation et vos documents fournissent le contexte métier. Identifier la pièce manquante est plus efficace que de changer tout le système. Si les réponses sont vagues, améliorez d’abord le prompt ou les documents fournis. Si elles sont lentes, vérifiez la mémoire, la quantification et le GPU. Si les fichiers sont mal exploités, examinez l’indexation documentaire.

    Les usages où l’IA locale apporte une vraie valeur

    Un LLM local est particulièrement pertinent lorsque le contenu ne doit pas quitter votre environnement. Il peut servir d’assistant de rédaction privé, d’outil de brainstorming, d’aide au développement ou d’interface de questions-réponses sur une base documentaire interne. Dans ce dernier cas, on parle souvent de RAG : les documents sont découpés et indexés dans une base vectorielle telle que Qdrant ou pgvector, puis les passages pertinents sont transmis au modèle avec la question.

    Ne pas lui demander ce qu’il ne peut pas garantir

    Un modèle local n’est pas automatiquement connecté à l’actualité, ne vérifie pas spontanément ses affirmations et peut produire des informations plausibles mais fausses. Pour une décision juridique, médicale, financière ou opérationnelle, sa réponse doit rester un brouillon à contrôler. L’absence de cloud ne remplace ni la validation humaine ni une politique de gestion des données.

    Si votre priorité est l’accès immédiat aux modèles les plus puissants ou à des fonctions web intégrées, le cloud conserve des avantages. Si vous privilégiez la confidentialité, l’usage hors ligne, la maîtrise de l’environnement et des coûts récurrents, un LLM local bien dimensionné est une solution durable. Commencez avec un cas concret, mesurez l’utilité, puis faites évoluer votre stack vers Open WebUI, AnythingLLM, une base vectorielle ou vLLM lorsque le besoin le justifie.

  • Quel adblock pour Chrome choisir : légèreté, confidentialité ou simplicité ?

    Quel adblock pour Chrome choisir : légèreté, confidentialité ou simplicité ?

    Le meilleur adblock pour Chrome dépend de votre usage. Il doit bloquer les publicités sans ralentir le navigateur, protéger votre confidentialité et éviter de perturber les sites consultés. Pour beaucoup d’utilisateurs, uBlock Origin offre le meilleur équilibre. AdGuard convient davantage à ceux qui recherchent des réglages simples, tandis qu’AdBlock et Adblock Plus misent sur une prise en main immédiate.

    Le meilleur adblock pour Chrome dépend d’abord de votre manière de naviguer

    Un bloqueur de publicités agit sur les éléments chargés par une page web : bannières, fenêtres pop-up, vidéos lancées automatiquement, encarts promotionnels et parfois scripts de suivi. Sur les sites très chargés, la différence se voit rapidement. Les articles gagnent en lisibilité, les pages comportent moins d’éléments gênants et certaines sollicitations disparaissent.

    Infographie comparative du meilleur adblock pour Chrome selon la simplicité, la confidentialité et la personnalisation
    Infographie comparative du meilleur adblock pour Chrome selon la simplicité, la confidentialité et la personnalisation

    Un bon adblocker ne se contente pas de masquer une publicité. Il peut aussi limiter les traqueurs tiers, réduire l’exposition aux publicités malveillantes et vous permettre de choisir les sites à soutenir grâce à une liste blanche. Le choix dépend donc de votre priorité : navigation légère, confidentialité, simplicité ou personnalisation avancée.

    • Pour une navigation légère et personnalisable : uBlock Origin est généralement le plus pertinent.
    • Pour une interface claire et des réglages de confidentialité : AdGuard est une alternative solide.
    • Pour installer une extension sans configuration complexe : AdBlock ou Adblock Plus conviennent bien.
    • Pour visualiser les technologies de suivi : Ghostery peut intéresser les utilisateurs attentifs à leur vie privée.

    Comparatif rapide des principaux bloqueurs de publicités

    Extension Point fort principal Pour qui ? Point de vigilance
    uBlock Origin Légèreté et contrôle fin des filtres Utilisateurs recherchant efficacité et sobriété L’interface peut sembler plus technique au départ
    AdGuard Réglages accessibles et protection contre les traqueurs Utilisateurs voulant un compromis entre simplicité et options Certaines fonctions peuvent dépendre de la version choisie
    AdBlock Prise en main immédiate et forte notoriété Grand public et débutants Vérifier les paramètres liés aux publicités acceptables
    Adblock Plus Interface familière et personnalisation simple Utilisateurs souhaitant une extension reconnue Les publicités non intrusives peuvent être autorisées par défaut
    Ghostery Visibilité sur les traqueurs détectés Personnes sensibles à la confidentialité Moins centré sur le blocage publicitaire pur

    uBlock Origin : le choix le plus équilibré pour beaucoup d’utilisateurs

    uBlock Origin adopte une approche sobre. Il s’appuie sur des listes de filtres pour empêcher le chargement d’éléments indésirables sans alourdir inutilement le navigateur. Il convient si vous voulez bloquer les bannières, les fenêtres pop-up et de nombreux scripts de pistage, tout en gardant la possibilité d’autoriser un site en un clic.

    Son principal atout est le contrôle des filtres. Vous pouvez conserver les listes recommandées, ce qui suffit dans la plupart des cas, ou créer des règles plus précises lorsqu’un site affiche encore des éléments gênants. C’est un choix adapté si vous privilégiez une efficacité durable plutôt qu’une interface très guidée.

    AdGuard, AdBlock et Adblock Plus : des solutions plus guidées

    AdGuard propose une expérience accessible, avec des options consacrées au filtrage des publicités et des traqueurs. Il convient aux internautes qui souhaitent ajuster leur protection sans se plonger dans des réglages complexes. AdBlock et Adblock Plus restent, de leur côté, des extensions très connues du grand public.

    AdBlock indique compter plus de 60 millions d’utilisateurs et plus de 225 000 avis à cinq étoiles. Adblock Plus revendique plus de 500 millions de téléchargements. Ces volumes ne suffisent pas à déterminer quelle extension vous conviendra, mais ils montrent une adoption large et une interface conçue pour une utilisation immédiate.

    Les critères qui font vraiment la différence au quotidien

    Blocage, confidentialité et stabilité des pages

    Avant d’installer une extension, vérifiez ce qu’elle bloque réellement. Un simple masquage visuel peut retirer une bannière sans empêcher le chargement du script publicitaire. À l’inverse, une extension dotée de filtres efficaces peut limiter les requêtes liées aux publicités et aux traqueurs tiers. La lecture devient alors plus confortable et certaines pages peuvent charger plus rapidement.

    La sécurité mérite aussi votre attention. Certaines campagnes publicitaires diffusent des redirections trompeuses, de faux boutons de téléchargement ou des tentatives d’escroquerie. Un bloqueur de publicités ne remplace ni les mises à jour de Chrome ni la prudence face aux messages suspects. Il peut toutefois réduire une partie de cette exposition.

    Les publicités acceptables et la liste blanche

    Plusieurs extensions prennent en charge le principe des Acceptable Ads, qui autorise certaines publicités jugées moins intrusives. Cette option peut convenir si vous acceptez quelques formats discrets. Elle doit être vérifiée si votre objectif est de supprimer toutes les annonces. Dans les paramètres, recherchez les options liées aux « publicités acceptables », aux annonces non intrusives ou aux exceptions.

    Un filtre publicitaire applique des règles générales à des milliers de pages, alors que chaque site possède sa propre architecture. Si un bouton de connexion, un lecteur vidéo ou un formulaire disparaît, une règle a pu englober un élément légitime. La solution consiste à désactiver le blocage uniquement sur la page concernée, puis à la recharger, plutôt qu’à supprimer toute l’extension.

    Installer un adblock sur Chrome sans prendre de risque

    Pour éviter les extensions imitatrices ou les versions modifiées, installez votre bloqueur de publicités depuis le Chrome Web Store. Vérifiez le nom de l’éditeur, lisez les autorisations demandées et consultez les avis récents avant de lancer l’installation. Une extension fiable n’a pas besoin de vous demander des informations sensibles pour bloquer des bannières.

    1. Ouvrez la fiche de l’extension dans le Chrome Web Store.
    2. Cliquez sur « Ajouter à Chrome », puis confirmez l’installation.
    3. Épinglez l’icône de l’extension dans la barre d’outils de Chrome.
    4. Ouvrez ses paramètres et conservez d’abord les filtres recommandés.
    5. Testez quelques sites habituels avant d’ajouter des listes ou des règles supplémentaires.

    Après l’installation, évitez de multiplier les adblockers. Deux extensions qui filtrent les mêmes contenus peuvent créer des doublons, ralentir certains chargements ou compliquer l’identification d’un problème. Une seule extension bien configurée est préférable à plusieurs bloqueurs superposés.

    Quelle recommandation choisir selon votre profil ?

    Si vous souhaitez une réponse simple, choisissez uBlock Origin pour un bloqueur de publicités Chrome efficace, discret et configurable. Il convient notamment pour lire la presse en ligne, consulter des forums, limiter les fenêtres pop-up et réduire le pistage sans passer du temps dans les menus.

    Préférez AdGuard si vous voulez davantage d’accompagnement dans les réglages liés aux traqueurs et aux exceptions. Optez pour AdBlock ou Adblock Plus si vous recherchez une extension connue, facile à installer et simple à désactiver sur un site précis. Ghostery peut compléter ce choix si vous souhaitez surtout comprendre quels services suivent votre navigation.

    Quel que soit votre choix, mettez l’extension à jour et vérifiez ses réglages après une modification importante. Utilisez aussi la liste blanche avec discernement. Certains éditeurs financent leurs contenus par la publicité, et autoriser les sites fiables que vous consultez régulièrement aide à préserver une expérience de lecture équilibrée.

  • Conformité cybersécurité : pourquoi un audit sans preuves ni responsables échoue

    Conformité cybersécurité : pourquoi un audit sans preuves ni responsables échoue

    La conformité cybersécurité consiste à aligner les pratiques de l’entreprise, ses systèmes d’information et ses contrôles sur des exigences légales, réglementaires, contractuelles ou normatives. Elle ne repose ni sur l’installation d’un outil de protection ni sur la réussite d’un audit ponctuel. L’entreprise doit démontrer, dans la durée, que ses risques sont identifiés, traités et suivis.

    Conformité cyber et cybersécurité : deux notions liées, mais distinctes

    La cybersécurité désigne les moyens destinés à protéger la confidentialité, l’intégrité et la disponibilité des données et des systèmes. Elle comprend notamment le chiffrement, la gestion des accès, les sauvegardes, la détection des attaques et la réponse aux incidents. La conformité cyber, parfois appelée cyber compliance, vérifie que ces moyens répondent à des exigences précises et que leur application peut être prouvée.

    Testez vos connaissances : Conformité Cybersécurité

    Une entreprise peut disposer d’un pare-feu performant ou d’une authentification multifacteur sans être conforme si elle ne sait pas qui valide les accès, si elle ne conserve pas les journaux nécessaires ou si ses procédures ne sont ni documentées ni appliquées. À l’inverse, une politique très complète sans contrôles effectifs ne protège pas l’organisation. La conformité traduit donc la sécurité en obligations, en responsabilités et en preuves d’audit.

    La preuve compte autant que le contrôle

    Un contrôle de sécurité devient crédible lorsqu’il laisse une trace exploitable : inventaire des actifs, compte rendu de revue des droits, rapport de correctifs, résultat d’un test de restauration, registre des incidents ou attestation de formation. Cette gouvernance par la preuve aide aussi la direction à arbitrer les priorités et à accepter explicitement un risque résiduel lorsque sa suppression complète n’est pas réaliste.

    Il est utile de regarder le dispositif sous plusieurs angles. Un même actif, comme un espace de stockage cloud, peut répondre à des exigences différentes. L’équipe IT examine le chiffrement et les droits d’accès ; le DPO s’intéresse aux données personnelles et aux sous-traitants ; les métiers évaluent l’impact d’une indisponibilité ; les achats vérifient les clauses du fournisseur. Cette lecture croisée limite les angles morts et transforme une liste de contrôles en véritable chaîne de responsabilité.

    Identifier les textes et référentiels réellement applicables

    Le bon point de départ n’est pas une liste universelle de normes. Il faut croiser la localisation de l’organisation et de ses clients, son secteur, la nature des données traitées, les services fournis et ses engagements contractuels. Une PME SaaS, un établissement de santé, un site e-commerce et un acteur financier n’auront pas le même périmètre de conformité.

    Schéma éditorial de la conformité cybersécurité reliant réglementations, contrôles, responsabilités et preuves d'audit
    Schéma éditorial de la conformité cybersécurité reliant réglementations, contrôles, responsabilités et preuves d’audit
    Texte ou référentiel Nature Organisations et enjeu principal Éléments de preuve attendus
    RGPD Réglementation européenne Organisations traitant des données personnelles ; sécurité adaptée au risque, notamment au titre de l’article 32 Registre des traitements, analyse de risques, contrats de sous-traitance, gestion des violations
    NIS2 Directive européenne Entités concernées dans des secteurs critiques ou importants ; gestion des risques et résilience Gouvernance, mesures de sécurité, processus de signalement et plan de réponse
    DORA Réglementation européenne Entités financières et certains prestataires ; résilience opérationnelle numérique Tests, gestion des incidents TIC, suivi des prestataires et continuité
    ISO 27001 Norme volontaire, certifiable Organisations souhaitant structurer un SMSI et rassurer leurs partenaires Analyse de risques, politiques, déclaration d’applicabilité, audits internes et revues
    PCI DSS 4.0 Standard contractuel Acteurs qui stockent, traitent ou transmettent des données de cartes de paiement Contrôles techniques, journaux, tests et validation PCI DSS chaque année
    HIPAA Cadre américain Organisations traitant des informations de santé protégées aux États-Unis Protections administratives, physiques et techniques des données de santé

    Le RGPD, la directive NIS2 et le règlement DORA sont des exigences réglementaires. ISO 27001 fournit un cadre de management volontaire qui peut faire l’objet d’une certification. PCI DSS relève souvent d’une obligation imposée par l’écosystème du paiement. Cette distinction entre obligation légale, norme volontaire et standard contractuel évite d’investir dans une certification sans couvrir une obligation réglementaire, ou de traiter une exigence contractuelle comme une simple recommandation.

    Construire un programme de mise en conformité proportionné

    Une démarche efficace commence par le périmètre réel de l’entreprise. Chercher à tout documenter avant de savoir quelles données, applications, comptes et fournisseurs sont critiques produit souvent un dossier lourd et rapidement obsolète. L’objectif consiste à prioriser les risques les plus plausibles et les impacts les plus importants, selon la taille, le secteur et la maturité de l’organisation.

    Directive NIS 2 : renforcer la cybersécurité dans l’UE — Consultez le texte officiel de la directive européenne 2022/2555 établissant des mesures pour un niveau élevé et commun de cybersécurité dans l’Union européenne.

    Cartographier, évaluer, décider

    1. Recenser les actifs et les flux : applications, terminaux, infrastructures cloud, données personnelles, données financières, sauvegardes et accès de tiers.
    2. Classifier les informations : distinguer les données sensibles, stratégiques, de santé, de cartes de paiement ou appartenant à des clients.
    3. Évaluer les risques : associer les menaces, les vulnérabilités, les impacts métier et les contrôles déjà en place.
    4. Définir un plan de traitement : réduire, transférer, accepter ou éviter le risque, avec un responsable et une échéance.
    5. Documenter les décisions : politiques, procédures, registres, comptes rendus et exceptions approuvées constituent le socle de l’auditabilité.

    La direction doit porter la gouvernance et allouer les ressources. Le RSSI ou le responsable IT pilote les mesures de sécurité ; le DPO intervient sur les traitements de données personnelles ; les équipes juridiques, achats et métiers apportent les exigences contractuelles et opérationnelles. Désigner un propriétaire par contrôle évite que la conformité repose sur une seule personne ou sur une équipe IT isolée.

    Ne pas oublier les fournisseurs et le cloud

    La responsabilité est partagée, mais elle ne disparaît pas chez le prestataire. Pour chaque fournisseur critique, il faut examiner les données confiées, les accès accordés, la localisation des services, les engagements de sécurité, les conditions de notification d’incident et les possibilités d’audit. Un registre des tiers, assorti d’une évaluation de criticité et de revues périodiques, apporte une réponse concrète au risque fournisseur.

    Les contrôles à privilégier et les preuves à conserver

    Les contrôles doivent découler de l’évaluation des risques et des obligations applicables. Ils combinent technologie, organisation et comportement humain. Un outil seul ne remplace ni une procédure opérationnelle ni une vérification régulière de son efficacité. Chaque mesure doit avoir un responsable, une fréquence de contrôle et une preuve facilement accessible.

    • Identités et accès : authentification multifacteur, principe du moindre privilège, revues des habilitations et suppression rapide des comptes inutiles.
    • Protection des données : chiffrement au repos et en transit, classification, prévention des fuites de données et règles de conservation.
    • Hygiène technique : gestion des vulnérabilités, application des correctifs, segmentation réseau, durcissement des configurations et analyseurs de vulnérabilités.
    • Détection et traçabilité : journalisation centralisée, surveillance continue, SIEM lorsque le périmètre le justifie, analyse des anomalies et conservation cohérente des journaux.
    • Résilience : sauvegardes protégées, tests de restauration, plan de continuité d’activité et plan de reprise d’activité.
    • Facteur humain : sensibilisation au phishing, consignes de signalement et exercices adaptés aux rôles exposés.

    Pour chaque mesure, conservez une preuve simple et datée : export de revue des accès, rapport de sauvegarde restaurée, compte rendu de test, ticket de correction, feuille de présence à une formation ou journal d’incident. Un contrôle qui fonctionne mais ne peut pas être démontré sera difficile à valoriser lors d’un audit, d’un appel d’offres ou d’une investigation. La traçabilité des contrôles doit donc être prévue dès leur conception.

    Maintenir la conformité face aux incidents et aux changements

    La conformité n’est pas un projet à clôturer. Une acquisition, une nouvelle application SaaS, l’ouverture d’un accès partenaire, une évolution réglementaire ou un incident modifient le niveau de risque. Les revues de risques, les audits internes et les plans de remédiation doivent suivre le rythme des changements majeurs, puis être complétés par une surveillance régulière.

    En cas de violation de données ou de cyberattaque, l’organisation doit pouvoir qualifier l’incident, préserver les éléments utiles, limiter les impacts, mobiliser les responsables et déterminer les notifications applicables. Pour le RGPD, la notification d’une violation à l’autorité de contrôle est généralement associée à un délai de 72 heures lorsqu’elle est requise. Un plan de réponse testé, avec les coordonnées des décideurs, du DPO, des experts techniques et des prestataires, évite les décisions improvisées.

    La non-conformité expose à des sanctions, à des litiges, à une interruption d’activité et à une perte de confiance. Le RGPD prévoit notamment des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial annuel. Au-delà du risque financier, un programme de conformité cybersécurité bien tenu facilite les audits clients, les partenariats et les décisions d’investissement. Lorsqu’un écart est complexe ou qu’un référentiel sectoriel s’applique, un audit indépendant ou l’appui d’un consultant peut accélérer la priorisation et sécuriser le plan de remédiation.

  • La cybersécurité bancaire protège les données, les paiements et la continuité des services

    La cybersécurité bancaire protège les données, les paiements et la continuité des services

    La cybersécurité bancaire protège bien plus qu’un accès à une application mobile. Elle sécurise les données personnelles, les comptes, les paiements et la continuité des services. Face à des attaques ciblées, les établissements financiers associent technologies, contrôles humains et procédures de crise pour prévenir la fraude, détecter les anomalies et rétablir rapidement les opérations.

    Pourquoi les banques constituent-elles des cibles majeures ?

    Une banque concentre des actifs particulièrement convoités : données d’identité, coordonnées bancaires, historiques de transactions, informations patrimoniales et moyens de paiement. La transformation numérique a multiplié les points de contact, comme la banque en ligne, les applications, les API, le cloud, les paiements sans contact et les échanges avec des prestataires. La surface d’attaque s’est élargie en conséquence.

    Infographie de cybersécurité bancaire présentant les étapes protection détection réponse récupération
    Infographie de cybersécurité bancaire présentant les étapes protection détection réponse récupération

    L’enjeu ne se limite pas au vol direct de fonds. Une intrusion peut altérer des données, rendre un service indisponible ou éroder la confiance des clients. La cybersécurité bancaire protège trois propriétés indissociables : la confidentialité des informations, leur intégrité et leur disponibilité lorsque le client ou le conseiller en a besoin.

    La confiance, un actif aussi sensible que les données

    Un paiement refusé sans explication, une application inaccessible ou un message frauduleux qui semble provenir de la banque peuvent suffire à créer un doute. Les dispositifs de sécurité doivent donc préserver la fluidité du parcours client tout en renforçant les vérifications. Une authentification supplémentaire ajoute parfois une étape, mais elle limite fortement l’utilisation d’identifiants dérobés.

    La fraude aux moyens de paiement illustre cette pression permanente : au premier semestre 2023, 4,1 millions d’opérations frauduleuses ont été enregistrées, avec une hausse de 16,9 % en volume et de 5,4 % en valeur. Ces chiffres montrent que la protection technique doit s’accompagner d’une vigilance active des utilisateurs.

    Les attaques à connaître pour mieux repérer le danger

    Les cybercriminels n’emploient pas une seule méthode. Ils cherchent souvent le chemin le plus simple : tromper une personne, exploiter une faille, saturer un service ou détourner un paiement. Voici les menaces les plus fréquentes dans l’environnement bancaire.
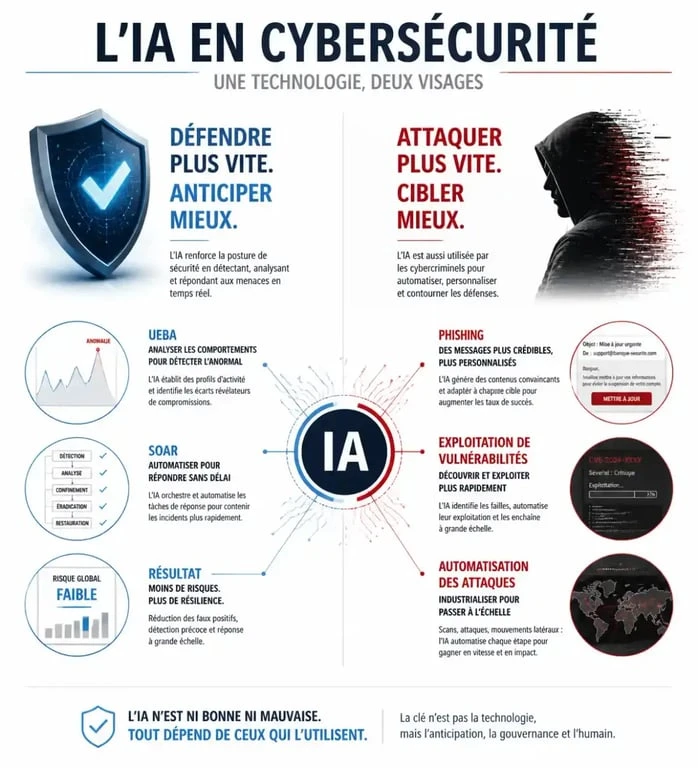
    Les 5 fonctions du cadre NIST de cybersécurité — Découvrez le module officiel du NIST pour comprendre et appliquer les cinq fonctions du Cybersecurity Framework : identifier, protéger, détecter, répondre et rétablir.
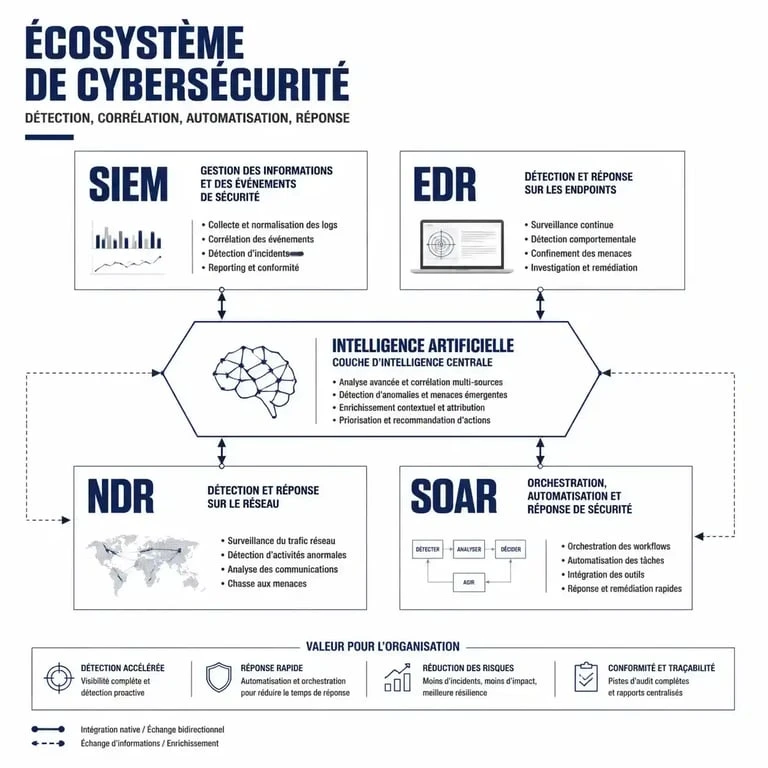
    Menace Signal ou objectif Réponse de sécurité
    Phishing et usurpation Message urgent, lien imitant la banque, demande de code Authentification multifacteur, filtrage, sensibilisation et signalement
    Ransomware Chiffrement de systèmes ou de données pour exiger une rançon Segmentation, sauvegardes, protection des terminaux et restauration
    DDoS Saturation d’un site ou d’un service en ligne Surveillance du trafic et dispositifs de continuité
    Fraude au paiement Virement inhabituel, ajout d’un bénéficiaire, transaction anormale Analyse comportementale et contrôles renforcés
    Manipulation de données Modification non autorisée d’informations ou de paramètres Gestion des droits, journalisation et contrôles d’intégrité

    Le phishing exploite d’abord la confiance

    Le faux message est particulièrement efficace lorsqu’il reprend les codes visuels d’une banque et provoque un sentiment d’urgence : « opération à valider », « compte bloqué » ou « mise à jour obligatoire ». Un conseiller ou un service de sécurité ne doit pas demander par courriel, SMS ou téléphone un mot de passe, un code à usage unique ou une validation à distance lorsque le client n’a pas lui-même initié l’opération.

    Une fraude peut naître d’un détail apparemment banal : une adresse d’expéditeur proche de l’originale, un lien raccourci ou une pièce jointe inattendue. Avant toute action, mieux vaut ouvrir son application bancaire ou saisir soi-même l’adresse officielle dans le navigateur. Ce réflexe réduit le risque de transmettre ses identifiants bancaires à un fraudeur.

    Protection, détection, réponse : la sécurité ne repose pas sur un seul outil

    Une cybersécurité bancaire efficace superpose plusieurs protections. Pare-feu avancés, renforcement des serveurs, chiffrement, sécurité des terminaux et contrôle des accès réduisent les possibilités d’intrusion. Le principe du privilège minimum est central : chaque collaborateur, application ou prestataire ne doit disposer que des droits nécessaires à sa mission.

    L’authentification et la surveillance limitent les accès abusifs

    L’authentification multifacteur associe plusieurs preuves d’identité, par exemple un mot de passe et une validation sur un appareil de confiance. Elle ne dispense pas de protéger ses identifiants, mais elle complique considérablement la réutilisation d’un mot de passe volé. Les banques surveillent aussi les connexions, les appareils, les montants et les comportements de transaction pour identifier les activités inhabituelles.

    La sécurité peut être comparée à un joint d’étanchéité dans un circuit : sa valeur ne se voit pas tant que chaque raccord tient, mais une seule rupture peut laisser passer un flux incontrôlé. En banque, ce raccord se situe souvent entre des systèmes, des équipes ou des prestataires. Une API mal sécurisée, un compte trop privilégié ou un fournisseur insuffisamment contrôlé peut contourner une défense pourtant robuste. Les banques ont donc intérêt à auditer les interfaces, à segmenter les réseaux et à suivre les accès tiers avec autant de rigueur que les accès internes.

    Tester avant la crise, restaurer pendant la crise

    Les tests de pénétration et les analyses de vulnérabilités servent à rechercher les faiblesses avant les attaquants. En cas d’incident, une cellule de crise qualifie l’événement, isole si nécessaire les systèmes concernés, maintient la communication et organise la restauration des données et des services. Les plans de continuité d’activité et de reprise ne sont utiles que s’ils sont préparés et régulièrement exercés.

    Réglementation et gouvernance : un cadre pour protéger les clients

    La sécurité informatique ne relève pas uniquement des équipes techniques. Elle engage la direction, la conformité, les métiers, les prestataires et les collaborateurs. Le RGPD encadre la protection des données personnelles. PCI DSS concerne la sécurité des données de cartes de paiement. ISO/IEC 27001 fournit un cadre de management de la sécurité de l’information. Les référentiels du NIST aident également à structurer l’identification des risques, la protection, la détection, la réponse et la récupération.

    Dans le secteur financier, la conformité croise aussi les exigences liées à la lutte contre le blanchiment de capitaux et le financement du terrorisme, ou LCB-FT, ainsi que les dispositifs BSA/AML dans les environnements concernés. Les règles ne remplacent pas les mesures de terrain : elles imposent une gouvernance, des preuves de contrôle et une amélioration continue de la gestion des risques.

    Des compétences transversales, de la technique à la fraude

    La cybersécurité bancaire mobilise des spécialistes des réseaux, du cloud, de la cryptographie, de la réponse à incident et de l’analyse des fraudes. Elle exige aussi des profils capables de comprendre les paiements, les risques opérationnels, la conformité et les usages clients. La formation continue reste essentielle, car l’ingénierie sociale évolue aussi vite que les outils de défense.

    Les bons réflexes des clients et des collaborateurs

    La banque assure une part majeure de la protection, mais aucune défense ne peut empêcher un utilisateur de communiquer volontairement ses codes à un fraudeur. Les clients comme les équipes internes sont une première ligne de vigilance, à condition de disposer de consignes simples et concrètes.

    • Utiliser un mot de passe unique et robuste pour l’espace bancaire, sans le réemployer sur d’autres services.
    • Activer l’authentification forte et vérifier chaque demande de validation avant de l’accepter.
    • Ne jamais transmettre d’identifiants, de code reçu par SMS ou de données de carte à un interlocuteur non vérifié.
    • Contrôler régulièrement les opérations et signaler sans attendre une transaction, un appareil ou un message suspect.
    • Pour les collaborateurs, appliquer les procédures de signalement, même en cas de simple doute.

    En cas de fraude présumée, le bon réflexe consiste à contacter immédiatement sa banque via ses coordonnées officielles, à faire opposition lorsque cela est nécessaire et à conserver les éléments utiles : captures d’écran, messages, heure des échanges et références des opérations. Une réaction rapide facilite le blocage des accès et l’analyse de l’incident.

  • Logiciel de cybersécurité : 4 critères pour sécuriser votre infrastructure sans freiner la productivité

    Logiciel de cybersécurité : 4 critères pour sécuriser votre infrastructure sans freiner la productivité

    Face à la multiplication des menaces numériques, le choix d’un logiciel de cybersécurité est une décision stratégique. Entre les ransomwares, les tentatives de phishing et les vulnérabilités liées au travail hybride, les entreprises doivent naviguer dans un écosystème où la réactivité est la règle. L’objectif est simple : sécuriser l’infrastructure sans alourdir les processus métiers.

    Comprendre le rôle réel d’un logiciel de cybersécurité

    Un logiciel de cybersécurité n’est pas qu’une barrière défensive. C’est une tour de contrôle qui centralise la surveillance des données, des réseaux et des terminaux. Sa mission est de détecter les anomalies en temps réel et d’automatiser la réponse aux incidents avant qu’ils ne paralysent l’activité.

    Comparatif des logiciels de cybersécurité : EDR, GRC et SIEM pour entreprises.
    Comparatif des logiciels de cybersécurité : EDR, GRC et SIEM pour entreprises.

    Ces solutions intègrent des tableaux de bord de conformité, nécessaires pour répondre aux exigences réglementaires comme le RGPD ou la norme ISO 27001. En automatisant la gestion des correctifs et la surveillance des logs, l’outil décharge les équipes IT de tâches répétitives, leur permettant de se concentrer sur la gouvernance globale de la sécurité.

    Les critères de sélection pour une protection adaptée

    Choisir la bonne solution demande de dépasser les promesses marketing pour se concentrer sur l’adéquation technique. Voici les piliers à évaluer avant tout déploiement :

    Architecture Zero Trust pour la cybersécurité en entreprise.
    Architecture Zero Trust pour la cybersécurité en entreprise.

    La capacité de détection prédictive est le premier point : privilégiez les outils utilisant l’analyse comportementale pour identifier les menaces inconnues, dites zero-day. L’interopérabilité est tout aussi capitale, car le logiciel doit s’intégrer nativement avec vos outils de travail collaboratif et vos environnements cloud. La gestion centralisée des endpoints reste indispensable pour sécuriser les flottes d’appareils mobiles et les ordinateurs des collaborateurs distants. Enfin, la simplicité du reporting est un indicateur de qualité : un bon logiciel génère des rapports d’audit clairs, exploitables par la direction autant que par les techniciens.

    Comparatif : orienter son choix selon les besoins métiers

    Le marché propose des solutions variées, allant de la protection globale pour PME à la suite SIEM avancée pour les grandes organisations. Il est utile de comparer les offres sur des bases concrètes.

    Type de solution Cible principale Fonctionnalité clé Modèle de test
    Protection Endpoint (EDR) PME et TPE Sécurisation des postes Essai gratuit 30 jours
    Suite GRC / Conformité Organisations régulées Mapping réglementaire Démo personnalisée
    SIEM Avancé Grandes entreprises Analyse de logs massifs Preuve de concept (PoC)

    Dans ce processus de sélection, la disponibilité d’une version d’essai ou d’une démo est un indicateur de confiance. Ne sous-estimez jamais l’importance de tester l’ergonomie de l’interface : une solution trop complexe sera mal configurée et donc inefficace.

    L’automatisation dans la réponse aux incidents

    La rapidité de réaction est le facteur déterminant pour limiter l’impact d’une attaque. Les logiciels modernes intègrent des playbooks automatisés. Ces scénarios préconfigurés permettent d’isoler un poste infecté ou de révoquer des accès suspects sans intervention humaine immédiate. Cette capacité d’auto-guérison sépare un incident mineur d’une crise majeure.

    La cybersécurité comme vecteur de continuité

    Bien souvent, l’adoption d’un nouvel outil est perçue comme un frein par les équipes opérationnelles. Pour inverser cette dynamique, considérez le logiciel de protection comme un pivot. Il agit comme un relais entre les exigences de conformité rigoureuses de la DSI et la fluidité nécessaire au quotidien des employés. En assurant une protection transparente, l’outil maintient les flux de travail actifs même en cas de tentative d’intrusion, transformant la contrainte technique en une assurance de continuité d’activité.

    Guide pratique de la CNIL pour sécuriser vos données personnelles — Découvrez 25 fiches concrètes pour aider votre entreprise à gérer efficacement la sécurité et la protection des données personnelles.

    Tendances 2026 : vers une architecture Zero Trust

    L’évolution du marché tend vers une généralisation du modèle Zero Trust, où aucune connexion n’est considérée comme sûre par défaut, qu’elle provienne de l’intérieur ou de l’extérieur du réseau. Cette approche, couplée à l’utilisation de l’IA pour la détection prédictive, devient le standard pour les entreprises opérant dans des environnements hybrides.

    La conformité ne se limite plus à la protection des données, mais englobe désormais la sécurisation de la chaîne d’approvisionnement logicielle. À mesure que les menaces se sophistiquent, la capacité de votre logiciel à évoluer et à s’intégrer dans une stratégie de défense en profondeur garantit votre résilience à long terme.

  • ANSSI et cybersécurité : cinq missions pour protéger les systèmes critiques

    ANSSI et cybersécurité : cinq missions pour protéger les systèmes critiques

    L’ANSSI est l’autorité nationale française chargée de la sécurité des systèmes d’information. Pour trouver une recommandation fiable, suivre une formation ou identifier le bon interlocuteur lors d’un incident, il faut distinguer ses missions institutionnelles de l’aide opérationnelle du CERT-FR.

    ANSSI et cybersécurité : quelle est cette agence et à qui est-elle rattachée ?

    ANSSI signifie Agence nationale de la sécurité des systèmes d’information. Créée par le décret n° 2009-834 du 7 juillet 2009, elle est un service à compétence nationale rattaché au Secrétariat général de la défense et de la sécurité nationale (SGDSN), lui-même placé auprès du Premier ministre. Son champ d’action couvre l’ensemble du territoire français.

    Infographie sur l’ANSSI et la cybersécurité française présentant ses cinq missions et le rôle du CERT-FR
    Infographie sur l’ANSSI et la cybersécurité française présentant ses cinq missions et le rôle du CERT-FR

    Son rôle ne se limite pas à diffuser des conseils de sécurité informatique. L’ANSSI contribue à la protection des systèmes d’information de l’État, des infrastructures critiques et des organisations soumises à des obligations particulières. Elle intervient à la croisée de la cybersécurité, de la cyberdéfense, de la prévention des risques et de la politique publique numérique.

    Cette position la distingue d’une entreprise privée de cybersécurité. Un prestataire peut auditer un réseau, déployer des outils, accompagner une remédiation ou former les équipes d’un client. L’ANSSI fixe aussi des référentiels, certifie certains produits et services, supervise des exigences réglementaires et coordonne une réponse nationale lorsque la gravité d’un incident le justifie.

    Les cinq missions de l’ANSSI, de la défense à la régulation

    L’action de l’agence s’organise autour de cinq verbes : défendre, connaître, partager, accompagner et réguler. Cette approche couvre la prévention, la compréhension des menaces, la diffusion des bonnes pratiques et le suivi des organisations concernées. Elle évite de réduire la cybersécurité à un antivirus ou à une réaction d’urgence après une attaque.

    Instruction interministérielle n°901 sur la protection des informations sensibles — Découvrez les règles officielles de l’II n°901 et le rôle de l’ANSSI dans l’agrément des produits et services de cybersécurité.

    Mission Ce qu’elle recouvre Publics concernés
    Défendre Prévenir, détecter et traiter les attaques visant notamment les systèmes critiques. État, administrations, opérateurs d’importance vitale et victimes d’attaques d’ampleur.
    Connaître Observer les menaces, les risques et l’état de l’art technique. Décideurs publics, organisations et écosystème cyber.
    Partager Diffuser recommandations, méthodes, outils et expertise. Grand public, entreprises, collectivités et professionnels.
    Accompagner Soutenir la montée en maturité et la sécurisation des organisations. Administrations, industriels, prestataires et acteurs régulés.
    Réguler Certifier, contrôler et superviser selon les cadres applicables. Produits, services et organisations concernés.

    Défendre les systèmes essentiels sans attendre la crise

    La défense vise en priorité les systèmes d’information critiques, dont l’indisponibilité ou la compromission pourrait affecter des fonctions essentielles. Elle comprend la détection des cyberattaques, l’analyse des marqueurs techniques d’attaquants, l’alerte et l’appui à la réponse à incident. L’objectif est de limiter les effets d’une intrusion et d’empêcher sa propagation vers d’autres entités.

    Partager pour transformer une consigne en pratique réelle

    Les recommandations de l’ANSSI permettent de passer d’un risque abstrait à des mesures concrètes : gestion des accès, sauvegardes, mises à jour, architecture des systèmes et organisation de la réponse à incident. Une mesure isolée ne suffit pas. Un compte administrateur mal protégé, des sauvegardes inaccessibles ou une procédure de crise inconnue des équipes peuvent fragiliser l’ensemble du dispositif. La sécurité repose donc sur la cohérence entre les identités, les postes de travail, les fournisseurs, les données et les procédures.

    CERT-FR : le rôle du centre de veille, d’alerte et de réponse

    Le CERT-FR est le centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques. Il fait partie des capacités opérationnelles de l’ANSSI. Il ne s’agit donc pas d’une agence séparée, mais d’un dispositif spécialisé dans la veille et la réponse aux incidents.

    Ses ressources sont utiles pour suivre des alertes de sécurité, comprendre des vulnérabilités ou consulter des avis techniques. Les administrations, institutions, juridictions, autorités indépendantes, collectivités territoriales et organisations relevant d’enjeux critiques disposent d’un lien spécifique avec ce dispositif. Une entreprise non régulée confrontée à une attaque doit aussi solliciter ses équipes internes, son assureur le cas échéant et un prestataire qualifié. Les publications du CERT-FR restent toutefois une référence pour évaluer une menace et orienter les premières décisions.

    Les premiers réflexes face à une suspicion d’attaque

    En cas de chiffrement de fichiers, de connexion anormale ou de compromission présumée, il faut préserver les éléments utiles à l’analyse, limiter la propagation selon les procédures internes et mobiliser rapidement les responsables concernés. Évitez les actions improvisées qui effacent des traces ou aggravent l’interruption de service. Les alertes et publications du CERT-FR permettent de vérifier si la menace observée correspond à une vulnérabilité ou à une campagne connue.

    Guides, formations et ressources officielles : où commencer ?

    Le portail cyber.gouv.fr centralise les publications et ressources de l’ANSSI. Les guides, méthodes et recommandations s’adressent à des profils variés : responsables informatiques, directions générales, agents publics, prestataires, étudiants ou utilisateurs souhaitant améliorer leurs réflexes numériques.

    Pour progresser pas à pas, SecNumacadémie propose trois niveaux de maîtrise. Le niveau découverte convient au grand public et aux débutants. Le niveau intermédiaire cible les professionnels qui utilisent le numérique au quotidien ainsi que les étudiants. Le niveau approfondissement s’adresse aux personnes déjà engagées dans la cybersécurité. Cette progression permet de commencer par les usages et les risques courants avant d’aborder des notions plus techniques.

    • Pour un particulier ou un débutant : privilégier la sensibilisation, l’hygiène numérique et le niveau découverte de SecNumacadémie.
    • Pour une PME ou une collectivité : consulter les recommandations, puis structurer les sauvegardes, les accès et la gestion des incidents.
    • Pour une organisation régulée : identifier les obligations applicables et les référentiels liés à la supervision, au contrôle ou à la certification.
    • Pour un professionnel cyber : suivre les publications techniques du CERT-FR et les cadres de qualification ou de certification pertinents.

    Certification, contrôle et réglementation : pourquoi l’ANSSI régule aussi

    L’ANSSI ne fait pas qu’informer : elle intervient également dans la régulation de la cybersécurité. Cette mission repose sur la certification de sécurité, le contrôle et la supervision de certains produits, services et organisations. Elle vise à fournir un niveau de confiance vérifiable lorsque la sécurité numérique conditionne la continuité d’activités sensibles.

    Les organisations concernées peuvent rencontrer plusieurs sigles : NIS et son évolution NIS 2 pour la sécurité des réseaux et systèmes d’information, CSA pour le règlement européen sur la cybersécurité, eIDAS pour l’identification électronique et les services de confiance, ou encore SAIV pour la sécurité des activités d’importance vitale. Ces dispositifs ne s’appliquent pas tous de la même manière ni à toutes les structures. Le bon réflexe consiste à déterminer son statut, ses dépendances critiques et les exigences qui lui sont propres avant d’engager une démarche de conformité.

    Cette fonction de régulation complète la réponse aux incidents. La première protège dans l’urgence, tandis que la seconde installe des garanties durables. L’ANSSI articule ainsi expertise technique, accompagnement, contrôle et résilience dans le cadre de la cybersécurité française.

  • Audit cybersécurité : quels prix, quels écarts et quel budget prévoir ?

    Audit cybersécurité : quels prix, quels écarts et quel budget prévoir ?

    Le prix d’un audit cybersécurité dépend surtout du périmètre examiné et du niveau de preuve attendu. Pour une PME, une première évaluation peut démarrer à quelques milliers d’euros. Un audit global associant tests techniques, analyse organisationnelle et exigences de conformité atteint rapidement plusieurs dizaines de milliers d’euros. Pour comparer les devis, vérifiez ce qui est inclus, ce qui reste optionnel et ce qui devra être financé après la restitution.

    Des repères de prix pour situer votre projet

    Un audit de sécurité informatique ne répond pas toujours au même objectif. Il peut servir à obtenir une photographie rapide de l’exposition, à préparer une démarche ISO 27001, à répondre à une demande d’assureur ou à tester la résistance d’une application critique. Le tarif évolue donc avec la profondeur d’investigation, et pas seulement avec le nombre de collaborateurs.

    Référentiels ANSSI PASSI 2.2 et PRIS 3.0 — Découvrez les versions mises à jour des référentiels officiels de qualification des prestataires d’audit et de réponse aux incidents de sécurité.

    Type de prestation Ce qui est généralement examiné Ordre de prix
    Audit léger Exposition externe, vulnérabilités principales, premières recommandations 1 500 € à 3 000 €
    Audit standard Réseau, postes, comptes, sauvegardes, configurations et pratiques essentielles 4 000 € à 8 000 €
    Audit avancé Environnement hybride, applications métier, Active Directory, gouvernance et risques 10 000 € à 15 000 €
    Audit global ou multi-sites Technique, organisation, conformité, données sensibles et plan de remédiation détaillé 20 000 € à 50 000 €

    Ces fourchettes donnent un repère, pas une promesse tarifaire. Une structure de 10 à 50 postes, installée sur un seul site avec un environnement standard, n’a pas le même besoin qu’une entreprise multi-sites utilisant des logiciels legacy, du cloud et des accès distants. Un audit global du système d’information coûte davantage, mais il évite de traiter séparément des sujets qui se recoupent.

    Ce qui fait réellement varier le coût d’un audit

    Le périmètre technique et la criticité des actifs

    Le nombre de postes, de serveurs, de sites, de filiales et de comptes à privilèges pèse sur le temps d’analyse. Le prestataire doit aussi examiner les environnements cloud, les connexions VPN, les applications exposées sur Internet, les outils de sauvegarde et les interconnexions avec les partenaires. Plus les données sont sensibles et plus l’arrêt de service est critique, plus les vérifications doivent être approfondies.

    Un système d’information ne forme pas un bloc homogène. Il s’organise autour des collaborateurs, des applications et des prestataires. Chaque connexion, qu’il s’agisse de la messagerie, d’un accès distant, d’une synchronisation cloud ou d’un compte fournisseur, devient un point de passage à examiner. Cartographier ces flux avant de demander un devis aide à éviter qu’un audit présenté comme économique laisse hors champ l’accès le plus exposé.

    Le niveau de preuve attendu

    Un scan de vulnérabilités automatisé fournit des indicateurs utiles, mais il ne remplace pas l’analyse humaine des faux positifs, des droits excessifs ou des scénarios d’attaque. Un test d’intrusion, ou pentest, demande davantage de préparation, de compétences et de temps. Il peut donc augmenter fortement le budget. Le devis doit préciser s’il vise uniquement l’extérieur, le réseau interne, une application web ou plusieurs scénarios.

    L’urgence, les interventions sur site, les contraintes de disponibilité et le niveau de service attendu influencent aussi le prix. Une mission réalisée dans un délai très court ou nécessitant des tests hors des horaires de production coûtera plus cher qu’un audit planifié. Un tarif journalier de 700 à 900 € peut fournir un repère, mais le nombre de jours, la composition de l’équipe et la méthode comptent davantage que le TJM pris isolément.

    Choisir le bon niveau d’audit plutôt que le moins cher

    Le bon format dépend de votre maturité cyber et de la décision à prendre. Une TPE qui n’a jamais évalué ses protections peut commencer par un audit ciblé : inventaire des actifs, contrôle des accès, analyse des sauvegardes et définition des priorités immédiates. Une PME déjà structurée aura intérêt à rapprocher l’analyse technique des procédures, de la sensibilisation des équipes et de la gestion des incidents.

    • Audit de vulnérabilités : il identifie rapidement les failles techniques connues et les configurations exposées.
    • Audit de configuration : il convient au cloud, aux pare-feux, aux postes, aux sauvegardes ou à Active Directory.
    • Audit organisationnel : il examine la gouvernance, les rôles, les processus d’accès, le télétravail et la réponse à incident.
    • Audit de conformité : il rapproche les contrôles des exigences du RGPD, de NIS2, d’ISO 27001 ou de DORA, selon l’activité.
    • Pentest : il vérifie, dans un cadre contrôlé, si des vulnérabilités sont réellement exploitables.

    Demander un pentest sans cadrage préalable n’est pas toujours le meilleur premier investissement. Si les comptes dormants, les sauvegardes ou les responsabilités de sécurité ne sont pas maîtrisés, un audit technique et organisationnel peut produire un plan plus directement exploitable. À l’inverse, une application client, un portail de paiement ou une interface exposée justifie souvent un test d’intrusion ciblé.

    Un devis fiable détaille les livrables et les exclusions

    Un devis cohérent ne se limite pas à une ligne « audit cybersécurité ». Il décrit les actifs inclus, les hypothèses de volumétrie, les méthodes de collecte, les limites de test et les interlocuteurs sollicités. Il doit aussi indiquer clairement les exclusions : remédiation, licences d’outils, déplacements, audit de code, simulations de phishing, tests applicatifs ou accompagnement à la certification.

    Les résultats à exiger

    La mission doit aboutir à un rapport exécutif lisible par la direction, à un rapport technique utilisable par les équipes IT et à un plan d’action priorisé. Les recommandations gagnent à être classées selon la criticité, l’effort de correction, le responsable désigné et l’échéance. Sans cette hiérarchisation, l’audit risque de se réduire à une liste de constats difficile à transformer en décisions.

    Prévoyez aussi une restitution orale. Elle permet de distinguer les actions urgentes, comme des droits d’administration trop larges ou une sauvegarde insuffisamment protégée, des chantiers de fond. Certains prestataires proposent un suivi post-audit. Son coût et sa fréquence doivent apparaître dans le devis dès le départ.

    Comparer les prestataires et rentabiliser l’investissement

    Cabinet spécialisé, consultant indépendant ou outil automatisé : ces options ne fournissent pas le même niveau d’intervention. Un outil peut accélérer un contrôle récurrent, mais il ne remplace ni le cadrage métier ni l’interprétation des risques. Un indépendant peut convenir à un périmètre ciblé. Un cabinet apporte souvent plusieurs expertises pour les environnements complexes. Comparez d’abord des offres portant sur le même périmètre, puis examinez la méthodologie, l’expérience dans votre secteur, les références et, lorsque c’est nécessaire, les qualifications comme PASSI.

    L’audit est rentable s’il déclenche des corrections mesurables : réduction des comptes à risque, amélioration de la restauration, sécurisation des accès et clarification des responsabilités. Il fournit aussi un élément utile dans les échanges liés à la cyber-assurance et aux obligations de conformité. Le coût de la mission doit donc être comparé au risque d’interruption, de perte de données, de remédiation d’urgence et d’atteinte à la confiance des clients.

    Avant de solliciter un devis, préparez un inventaire simple : nombre de sites et d’utilisateurs, services cloud, applications critiques, données sensibles, incidents récents et contraintes réglementaires. Demandez deux ou trois propositions sur ce même périmètre, avec une option pentest clairement séparée. Vous obtiendrez un prix plus lisible et, surtout, un audit capable de déboucher sur des actions réellement prioritaires.

  • IA et cybersécurité : entre rempart technologique et menace augmentée

    IA et cybersécurité : entre rempart technologique et menace augmentée

    L’intégration de l’intelligence artificielle dans la cybersécurité n’est plus une simple perspective, mais une réalité opérationnelle. Pour les responsables de la sécurité des systèmes d’information (RSSI) et les analystes, l’IA agit comme un multiplicateur de force. Elle traite des volumes de données inaccessibles à l’humain et réduit les délais de réaction. Toutefois, cette transformation est à double tranchant : si elle renforce la défense, elle équipe également les attaquants d’outils d’automatisation et de personnalisation inédits.

    L’IA comme pilier de la défense proactive

    La valeur ajoutée de l’intelligence artificielle réside dans sa capacité à transformer une approche réactive en une stratégie proactive. En exploitant le machine learning et le traitement du langage naturel, les outils de sécurité modernes ne se limitent plus à comparer des fichiers à des bases de signatures connues. Ils scrutent les comportements en temps réel.

    Testez vos connaissances sur l’IA en cybersécurité

    L’analyse comportementale, ou UEBA (User and Entity Behavior Analytics), est l’un des cas d’usage les plus matures. En établissant une ligne de base de l’activité normale sur un réseau, le système détecte instantanément les écarts, comme une connexion inhabituelle à 3 heures du matin ou une exfiltration massive de données, qui passeraient inaperçus dans le flux quotidien des logs.

    Un système de sécurité bien configuré attire les menaces vers des environnements contrôlés, les honeypots. L’IA isole, analyse et neutralise une attaque avant que le périmètre critique ne soit compromis. Cette capacité à détourner l’attention des cybercriminels tout en enrichissant la base de connaissances des menaces en temps réel offre un avantage stratégique pour la résilience de l’entreprise.

    La mutation des capacités d’attaque : l’IA au service des cybercriminels

    La démocratisation des grands modèles de langage (LLM) et des outils d’IA générative a abaissé la barrière à l’entrée pour les attaquants. Là où une campagne de spear phishing exigeait autrefois un travail manuel fastidieux, l’IA permet désormais une personnalisation de masse à une échelle industrielle.

    Infographie sur la dualité de l'IA en cybersécurité : défense proactive et menaces automatisées
    Infographie sur la dualité de l’IA en cybersécurité : défense proactive et menaces automatisées

    L’automatisation et la sophistication des menaces

    Les cybercriminels utilisent l’IA pour créer des messages d’hameçonnage indiscernables de communications légitimes, en adaptant le ton, le contexte et la langue selon la cible identifiée sur les réseaux sociaux professionnels. Cette hyper-personnalisation augmente les taux de succès des attaques par usurpation d’identifiants.

    Attaques de jour zéro et automatisation

    L’IA aide aussi à la découverte de vulnérabilités. En scannant le code source de logiciels, les attaquants identifient des failles de type jour zéro beaucoup plus rapidement qu’auparavant. Cette course à la vitesse entre la découverte de la faille par l’attaquant et son colmatage par l’équipe de sécurité est le nouveau champ de bataille principal.

    Outils et technologies : cartographie des usages opérationnels

    L’IA se décline à travers un écosystème d’outils intégrés. Voici comment les différentes briques technologiques s’articulent pour renforcer la posture de sécurité.

    Schéma des technologies de cybersécurité augmentées par l'IA : SIEM, EDR, NDR et SOAR
    Schéma des technologies de cybersécurité augmentées par l’IA : SIEM, EDR, NDR et SOAR
    Technologie Usage principal Bénéfice opérationnel
    SIEM Corrélation d’alertes Réduction du bruit et des faux positifs
    EDR / XDR Sécurité des endpoints Détection et isolation automatique
    SOAR Automatisation de la réponse Réduction du temps de traitement (MTTR)
    NDR Analyse réseau Identification des mouvements latéraux
    RAG Contexte pour LLM Réponses précises basées sur les données internes

    Le SOAR (Security Orchestration, Automation and Response) est particulièrement critique. Grâce à l’IA, il automatise le tri des alertes, priorise celles qui présentent le plus haut risque et déclenche des mesures d’isolation immédiates sans intervention humaine systématique. Cela permet aux analystes du SOC (Security Operations Center) de se concentrer sur les incidents complexes nécessitant une expertise humaine.

    Risques, gouvernance et limites des systèmes d’IA

    Si l’IA est un atout, elle apporte de nouvelles vulnérabilités. Un système d’IA mal protégé peut être la cible d’attaques par empoisonnement de données, où l’attaquant injecte des informations biaisées pour fausser les modèles de décision du système de défense.

    Guide officiel pour sécuriser vos systèmes d’IA générative — Découvrez les recommandations essentielles de l’ANSSI pour déployer et intégrer l’IA générative en toute sécurité au sein de votre organisation.

    L’approche par les risques

    La gouvernance est nécessaire pour garantir la fiabilité des systèmes de sécurité basés sur l’IA. Il est impératif d’adopter une approche fondée sur les risques, incluant la sécurisation des pipelines de données alimentant les modèles, le contrôle humain systématique (Human-in-the-loop) pour les décisions critiques de blocage, et l’audit régulier des biais algorithmiques pour limiter les faux positifs massifs.

    L’IA doit être perçue comme un outil d’aide à la décision et non comme un remplaçant de la stratégie de sécurité. La résilience cybernétique repose sur un équilibre entre automatisation intelligente et supervision humaine experte.

    Vers une cybersécurité adaptative

    L’intelligence artificielle a redéfini les règles du jeu. Le succès d’une stratégie de cybersécurité ne dépend plus seulement de la puissance des outils, mais de la capacité à intégrer l’IA de manière cohérente, sécurisée et responsable. Alors que les menaces évoluent vers une automatisation accrue, la défense doit s’appuyer sur des systèmes capables d’apprentissage continu et de contextualisation pour garantir une protection robuste face à un paysage numérique en mutation.

  • Solutions de cybersécurité : comment unifier vos défenses pour garantir la résilience de votre entreprise

    Solutions de cybersécurité : comment unifier vos défenses pour garantir la résilience de votre entreprise

    Dans un environnement numérique où les cybermenaces gagnent en fréquence et en complexité, la mise en place d’une stratégie de protection robuste est une nécessité vitale. Les solutions de cybersécurité ne se limitent pas à un pare-feu ou à un antivirus ; elles forment un écosystème interconnecté conçu pour protéger vos données, vos applications, vos terminaux et vos utilisateurs contre des risques variés tels que les ransomwares, l’hameçonnage ou les attaques DDoS.

    Qu’est-ce qu’une solution de cybersécurité ?

    Une solution de cybersécurité regroupe des outils, des services et des protocoles destinés à sécuriser l’infrastructure informatique. Son périmètre couvre l’intégralité de l’écosystème numérique, du réseau local au cloud, en passant par les terminaux mobiles et les serveurs critiques. L’objectif est de prévenir les intrusions et de détecter rapidement toute activité suspecte pour limiter l’impact d’un incident.

    Schéma illustrant un écosystème de solutions de cybersécurité unifiées pour la protection des entreprises
    Schéma illustrant un écosystème de solutions de cybersécurité unifiées pour la protection des entreprises

    Pour mesurer l’efficacité de ces outils, il faut envisager la sécurité sous l’angle de la continuité d’activité. Plutôt que de voir chaque outil comme une cloison isolée, une approche moderne intègre ces solutions pour créer une vision globale. Ce changement de perspective transforme la sécurité d’un centre de coûts en un levier de résilience, où chaque composant, de la gestion des identités au chiffrement des données, maintient la disponibilité des services en cas de tentative d’attaque.

    Les grandes familles de solutions et leurs usages

    Le marché de la cybersécurité est vaste. Pour naviguer parmi les offres, il est utile de catégoriser les outils en fonction de leur usage principal. Voici un panorama des solutions nécessaires pour une défense en profondeur :

    Catégorie Usage principal Menace ciblée
    EDR / XDR Protection et détection sur les terminaux Ransomwares, mouvements latéraux
    Pare-feu (NGFW) Filtrage du trafic réseau Intrusions, accès non autorisés
    Sécurité des API Protection des flux applicatifs Injection, vol de données via API
    Gestion des identités (MFA) Contrôle des accès Hameçonnage, usurpation d’identité
    Microsegmentation Isolation des segments réseau Propagation de logiciels malveillants

    La protection des applications et des API

    À mesure que les entreprises migrent vers le cloud, les applications Web et les API deviennent des cibles prioritaires. Une protection efficace inclut un WAF (Web Application Firewall) pour analyser le trafic en temps réel, ainsi que des solutions de gestion des bots pour contrer le scraping et les attaques par force brute. La sécurité applicative accompagne désormais le code tout au long de son cycle de vie.

    Pourquoi privilégier une approche de plateforme unifiée ?

    L’empilement d’outils disparates, souvent appelé « point-solution sprawl », constitue un facteur de vulnérabilité majeur. Lorsqu’une équipe de sécurité jongle entre dix consoles différentes, la visibilité globale s’effrite et le temps de réponse en cas d’incident augmente. Une plateforme unifiée centralise la télémétrie, automatise les corrélations et permet une gestion cohérente de la posture de sécurité.

    En unifiant vos défenses, vous réduisez les angles morts. Une plateforme capable de relier les alertes issues de votre réseau avec celles de vos terminaux (EDR) permet de stopper une attaque en cours de propagation latérale bien plus rapidement qu’une solution isolée. Cette centralisation facilite également la conformité, notamment avec le RGPD, en simplifiant l’auditabilité des systèmes.

    L’accompagnement humain : le complément indispensable

    Les outils automatisés ne remplacent pas l’expertise humaine. Les services managés de cybersécurité (MSSP) permettent aux entreprises de bénéficier d’une surveillance 24/7 sans internaliser des dizaines d’experts. Ces services incluent le Pentest pour identifier les failles avant qu’elles ne soient exploitées, la surveillance proactive via un SOC (Security Operations Center) qui analyse les comportements suspects, et un accompagnement stratégique pour préparer les plans de réponse aux incidents.

    Critères pour choisir vos solutions de sécurité

    Le choix d’une solution dépasse la simple fiche technique. Plusieurs critères stratégiques doivent guider votre décision :

    La capacité d’intégration est primordiale : votre nouvelle solution doit communiquer avec votre stack existante (API, SIEM, Cloud). L’évolutivité permet à l’outil de grandir avec votre infrastructure, particulièrement dans un contexte multi-cloud. Le niveau d’automatisation est crucial pour réduire les tâches manuelles, éviter la fatigue des équipes et limiter les erreurs de configuration. Enfin, la qualité du support technique et la rapidité d’intervention sont des éléments différenciateurs en cas de crise.

    Investir dans la cybersécurité est un processus continu. Il s’agit d’un cycle d’amélioration qui nécessite une veille constante sur les menaces et une remise en question régulière de vos outils. En combinant des technologies de pointe, une architecture unifiée et un accompagnement humain expert, vous assurez la protection de vos actifs numériques tout en renforçant la confiance de vos partenaires et clients.

  • Bastion de cybersécurité : sécuriser vos accès à privilèges et garantir la traçabilité des flux

    Bastion de cybersécurité : sécuriser vos accès à privilèges et garantir la traçabilité des flux

    Dans un écosystème numérique où la surface d’attaque s’étend, la sécurisation des accès aux ressources critiques devient une priorité pour les entreprises. Le bastion de cybersécurité, ou bastion host, s’impose comme une solution technique pour protéger les accès à privilèges. En agissant comme un point de passage unique et sécurisé, il permet de contrôler, de filtrer et de tracer chaque interaction entre les utilisateurs et les infrastructures sensibles.

    Qu’est-ce qu’un bastion de cybersécurité ?

    Un bastion est un équipement informatique positionné pour servir d’intermédiaire entre un réseau de confiance limitée, comme Internet, et un réseau de confiance forte, votre infrastructure interne. Contrairement à un pare-feu classique, le bastion se concentre sur le contrôle des accès à privilèges. Il ne se limite pas à autoriser ou refuser un flux ; il vérifie l’identité de l’utilisateur, valide ses droits et enregistre ses actions.

    Schéma d'architecture d'un bastion de cybersécurité protégeant un réseau interne
    Schéma d’architecture d’un bastion de cybersécurité protégeant un réseau interne

    Pour définir son rôle, il convient de le distinguer des autres briques de sécurité :

    Le pare-feu filtre les flux réseau au niveau des ports et des protocoles. Le proxy sert de relais pour les requêtes web, souvent pour masquer l’adresse IP. Le bastion, lui, centralise la gestion des accès administratifs, garantissant une traçabilité totale des sessions.

    Le fonctionnement technique : une défense en profondeur

    La puissance du bastion réside dans son architecture multicouche. Lorsqu’un administrateur souhaite accéder à un serveur critique, il doit transiter par cette passerelle. Ce processus repose sur plusieurs mécanismes techniques rigoureux.

    Authentification et filtrage contextuel

    L’accès au bastion requiert systématiquement une authentification multifactorielle (MFA). Cette étape élimine les risques liés au vol de mots de passe. Une fois authentifié, le système applique des politiques granulaires : seuls les utilisateurs autorisés accèdent à des ressources spécifiques, durant des plages horaires définies. Tout flux non identifié est bloqué.

    Journalisation et audit des sessions

    Le bastion apporte une valeur ajoutée pour la conformité. Chaque commande saisie, chaque clic et chaque mouvement de souris sont enregistrés dans un journal d’audit infalsifiable. Cette traçabilité répond aux exigences des auditeurs et facilite l’analyse forensique en cas d’incident. En contrôlant les conditions initiales de chaque session, vous assurez une gestion saine de votre infrastructure et empêchez les mauvaises pratiques au sein de votre réseau.

    Pourquoi intégrer un bastion à votre stratégie IT ?

    L’adoption d’un bastion répond à des besoins métier concrets. La protection des comptes à privilèges est le levier le plus efficace pour réduire la surface d’attaque.

    Bénéfice Impact pour l’entreprise
    Réduction de la surface d’attaque Suppression des accès directs vers les serveurs critiques depuis l’extérieur.
    Traçabilité totale Journalisation des sessions pour un audit complet et une conformité simplifiée.
    Gestion centralisée (IAM) Unification des droits d’accès au sein d’une interface unique.
    Détection proactive Blocage des comportements suspects en temps réel via l’intégration SIEM/IDS.

    Réussir le déploiement de votre solution

    Mettre en place un bastion nécessite une méthodologie structurée pour éviter de créer un point de rupture unique. Un déploiement réussi repose sur trois piliers.

    Analyse des besoins et inventaire des accès

    Il est nécessaire d’identifier les comptes à privilèges, leurs utilisateurs et les ressources manipulées. Sans cet inventaire, le bastion risque de freiner la productivité des équipes IT.

    Intégration avec l’infrastructure existante

    Le bastion doit s’intégrer naturellement avec vos annuaires (LDAP, Active Directory) et vos outils de sécurité, comme votre SIEM ou vos sondes IDS. Cette interopérabilité garantit une vision unifiée de la sécurité.

    Accompagnement et formation

    La technologie n’est qu’une partie de l’équation. Former les administrateurs aux nouveaux processus d’accès est essentiel. Un bastion mal accepté par les utilisateurs finit par être contourné, ce qui annule les efforts de sécurisation. L’accompagnement au changement permet d’ancrer les bonnes pratiques.

    Vers une gouvernance des accès unifiée

    Le bastion de cybersécurité est le pivot d’une stratégie de défense en profondeur. En centralisant les accès, en imposant une authentification forte et en garantissant une traçabilité irréprochable, il protège l’entreprise contre les menaces internes et externes sophistiquées. Choisir le bon prestataire assure une solution qui évolue avec vos besoins tout en garantissant la conformité de vos systèmes d’information.

  • Cybersécurité automobile : sécuriser le véhicule connecté dès la conception

    Cybersécurité automobile : sécuriser le véhicule connecté dès la conception

    La cybersécurité automobile protège les véhicules connectés, leurs systèmes embarqués, les données qu’ils traitent et les services auxquels ils accèdent. Elle ne se limite pas au piratage d’une voiture à distance : elle couvre les échanges entre calculateurs, applications mobiles, services cloud, infrastructures routières et fournisseurs. Pour les constructeurs, équipementiers, opérateurs de flotte et services de mobilité, elle concerne directement la sécurité des usagers, l’homologation et la continuité d’activité.

    Un véhicule connecté est un système cyber-physique exposé

    Un véhicule moderne réunit des dizaines de calculateurs, des logiciels embarqués, des interfaces de diagnostic, des capteurs, des passerelles réseau et plusieurs connexions sans fil. Bluetooth, Wi-Fi, réseau cellulaire, clés numériques, ports de maintenance et applications mobiles élargissent la surface d’attaque. Dans un software-defined vehicle, où les fonctions évoluent par logiciel, cette exposition demande une architecture de sécurité pensée dès le départ.

    Quiz sur la cybersécurité automobile

    Répondez aux 6 questions, une à la fois, puis consultez votre score et les notions à revoir.

    Les attaques ne visent pas toutes la conduite

    Une intrusion peut chercher à accéder aux données de géolocalisation, à détourner un compte utilisateur, à compromettre une flotte ou à perturber un service connecté. Dans les cas les plus sensibles, l’attaquant tente de franchir les séparations entre domaines, par exemple de l’infodivertissement vers le réseau électronique du véhicule. La cybersécurité automobile doit limiter ces déplacements latéraux, réduire les privilèges et détecter rapidement les comportements anormaux.

    Les communications V2X doivent également être prises en compte : véhicule à véhicule, véhicule à infrastructure, véhicule à réseau ou véhicule avec d’autres usagers. Chaque échange utile à la mobilité crée une relation de confiance à vérifier. L’identité de l’émetteur, l’intégrité du message, sa fraîcheur et son droit d’accès doivent être contrôlés. Sans ces vérifications, une information apparemment légitime peut servir à une manipulation.

    La donnée et la disponibilité sont aussi critiques que le calculateur

    La protection ne consiste pas uniquement à empêcher une prise de contrôle. Les données personnelles, les secrets cryptographiques, les configurations de flotte et les journaux techniques ont une valeur opérationnelle et commerciale. Une indisponibilité du portail de gestion, une campagne de mises à jour bloquée ou un accès non autorisé aux outils de diagnostic peuvent interrompre des opérations. La sécurité doit donc préserver la confidentialité, l’intégrité, la disponibilité et la traçabilité.

    La conformité organise la sécurité sur tout le cycle de vie

    Les normes et réglementations transforment un risque diffus en processus vérifiables. Elles ne remplacent pas l’expertise technique, mais elles aident à répartir les responsabilités entre les équipes d’ingénierie, de qualité, des achats, du juridique, de l’informatique et de l’après-vente. La conformité accompagne ainsi le véhicule de la conception à la post-production.

    Schéma éditorial des surfaces d’attaque et des protections en cybersécurité automobile
    Schéma éditorial des surfaces d’attaque et des protections en cybersécurité automobile
    Référentiel Rôle principal Application concrète
    ISO/SAE 21434 Cybersécurité des véhicules routiers Gestion des risques sur le cycle de vie, de la conception à la post-production
    UN R155 Système de management de la cybersécurité Éléments attendus pour l’homologation et la maîtrise des risques cyber
    UN R156 Gestion des mises à jour logicielles Processus de mise à jour et suivi des versions déployées
    TISAX Évaluation de la sécurité de l’information Partage d’exigences et de preuves avec des partenaires de la filière
    ISO/IEC 27001 Management de la sécurité de l’information Gouvernance, actifs, accès, incidents et amélioration continue

    ISO/SAE 21434 et UN R155 : des exigences complémentaires

    L’ISO/SAE 21434 structure le travail de cybersécurité appliqué au produit automobile : définition des exigences, analyse des menaces, conception, validation, production et suivi après livraison. UN R155 porte sur la capacité de l’organisation à gérer ces risques de manière maîtrisée dans le cadre de l’homologation. Un dossier solide relie les choix techniques aux processus de gouvernance, aux preuves de test et aux responsabilités identifiées.

    La chaîne d’approvisionnement doit entrer dans le périmètre

    Un constructeur n’assure pas seul la sécurité d’un véhicule. Micrologiciels, bibliothèques cryptographiques, calculateurs, services cloud et outils de développement proviennent souvent de plusieurs partenaires. Les exigences contractuelles, l’évaluation des fournisseurs, la gestion des vulnérabilités et la traçabilité des composants deviennent donc essentielles. TISAX et ISO/IEC 27001 peuvent fournir un langage commun, sans remplacer les exigences propres au produit automobile.

    Concevoir des barrières qui résistent à la propagation

    La bonne approche commence avant le choix d’un pare-feu ou d’un outil de détection. Elle consiste à identifier ce qui doit être protégé, qui pourrait l’attaquer, par quels chemins et avec quelles conséquences. Cette analyse des menaces et des risques, souvent appelée TARA, alimente les exigences de sécurité dès la conception.

    Partir des actifs et des scénarios d’attaque

    Les équipes recensent les actifs : fonctions de conduite, calculateurs, clés, données, interfaces de diagnostic, services backend et outils de production. Elles modélisent ensuite les scénarios plausibles, évaluent leur faisabilité et déterminent un niveau de protection adapté. L’objectif n’est pas de traiter chaque risque de la même manière, mais de justifier les mesures retenues et les risques résiduels acceptés.

    • Authentifier les utilisateurs, les outils et les composants qui accèdent aux fonctions sensibles.
    • Segmenter les réseaux E/E pour empêcher qu’une compromission locale atteigne les domaines critiques.
    • Protéger les secrets dans un HSM ou un élément sécurisé et contrôler le démarrage du logiciel.
    • Signer les logiciels et vérifier leur intégrité avant installation.
    • Réaliser des revues de code, des tests de pénétration et des tests de sécurité sur les interfaces exposées.

    Une architecture robuste limite les communications à ce qui est nécessaire. La cartographie des passerelles, des protocoles et des droits de communication permet d’identifier les liaisons trop directes entre une interface grand public et une fonction critique. Chaque liaison doit avoir une utilité clairement définie, un contrôle adapté et une capacité de journalisation. Cette méthode rend la segmentation plus concrète et facilite la vérification des choix techniques.

    Prévoir la détection, pas seulement la prévention

    Une défense en profondeur associe protections embarquées et supervision. Un pare-feu automobile filtre les communications selon des règles définies. Un système de détection d’intrusion recherche des anomalies de protocole, de comportement ou de fréquence des messages. Les événements transmis à un SOC véhicule ou à une équipe de sécurité permettent de corréler les alertes, d’enquêter et d’adapter les protections. Le dispositif doit rester proportionné aux fonctions, à la connectivité et aux capacités de traitement disponibles.

    Après la livraison, la sécurité devient une discipline opérationnelle

    La sortie d’usine ne clôt pas le travail de cybersécurité. Une vulnérabilité découverte chez un fournisseur, une nouvelle technique d’attaque ou une évolution du service connecté peut modifier le niveau de risque. La gestion continue des risques relie la veille, la qualification des alertes, la décision de correction et la communication avec les clients ou les exploitants.

    Les mises à jour doivent être sécurisées et traçables

    Une mise à jour à distance permet de corriger rapidement une vulnérabilité, à condition d’être conçue comme une fonction de sécurité. Il faut notamment authentifier l’origine du paquet, vérifier sa signature, empêcher le retour vers une version vulnérable, sécuriser la reprise après interruption et conserver la preuve de la version installée. UN R156 encadre cette gestion des mises à jour logicielles.

    Un plan d’action réaliste pour démarrer

    1. Délimiter le périmètre : véhicule, cloud, applications, ateliers, flottes et fournisseurs concernés.
    2. Nommer un pilote transverse capable d’arbitrer entre ingénierie, conformité, qualité et opérations.
    3. Lancer une TARA sur les fonctions et interfaces les plus exposées.
    4. Établir une feuille de route associant exigences, mesures techniques, preuves de test et jalons d’homologation.
    5. Préparer le post-déploiement : veille, traitement des vulnérabilités, mises à jour et gestion des incidents.

    Un audit indépendant aide à vérifier la cohérence entre les processus annoncés, les preuves disponibles et la réalité technique. La formation des équipes complète cette démarche : les ingénieurs doivent comprendre les mécanismes embarqués, tandis que les décideurs et les acheteurs doivent savoir évaluer un risque fournisseur. La cybersécurité automobile s’intègre alors au projet dès la conception et reste pilotée après la mise en circulation.

  • Analyste cybersécurité : missions, compétences et salaire selon l’expérience

    Analyste cybersécurité : missions, compétences et salaire selon l’expérience

    L’analyste cybersécurité protège les systèmes d’information en surveillant les signaux faibles, en qualifiant les alertes et en organisant la réponse lorsqu’un incident survient. Ce métier convient aux profils qui aiment comprendre le fonctionnement des réseaux, des applications et des comptes utilisateurs. Avant de choisir une formation ou de viser un poste, il faut connaître les missions du quotidien, les compétences attendues, les contraintes et les possibilités d’évolution.

    Un rôle de vigie au sein de la sécurité informatique

    L’analyste cybersécurité cherche à réduire le risque d’attaque et ses conséquences : interruption d’activité, compromission de comptes, exfiltration de données ou atteinte à la réputation. Il peut travailler en entreprise, dans un cabinet de conseil ou au sein d’un Security Operations Center (SOC), un centre consacré à la surveillance et à la gestion des incidents de sécurité.

    Quiz : Analyste Cybersécurité

    Son activité repose sur l’observation des journaux de sécurité, du trafic réseau, des connexions et des comportements inhabituels. Une alerte ne signale pas automatiquement une attaque. L’analyste la replace dans son contexte, croise les événements, vérifie la criticité des actifs concernés et décide s’il faut transmettre le dossier à une équipe spécialisée. Cette première qualification aide à concentrer les efforts sur les incidents qui présentent le plus de risques pour l’organisation.

    Ce que l’analyste fait réellement au quotidien

    Les missions alternent entre surveillance, investigation et prévention. L’analyste examine les alertes remontées par un SIEM, un IDS ou un EDR. Ces outils servent respectivement à centraliser les événements, à détecter les intrusions et à protéger les postes de travail. Il peut aussi participer à la gestion des vulnérabilités, au suivi des correctifs, à la revue des droits d’accès, au déploiement de l’authentification multifacteur et à la rédaction de rapports pour les équipes techniques ou la direction.

    • Surveiller les réseaux, les serveurs, les postes et les services cloud ;
    • Qualifier les alertes et rechercher des indicateurs de compromission ;
    • Analyser les journaux d’accès et les traces techniques ;
    • Contribuer aux audits, aux tests de vulnérabilité et aux actions de durcissement ;
    • Documenter les incidents et sensibiliser les collaborateurs aux risques, notamment au phishing.

    Face à une alerte : les 6 étapes qui structurent la réponse

    Le travail prend une dimension très concrète lorsqu’un comportement suspect est détecté. Un compte peut se connecter depuis un lieu inhabituel, télécharger un volume important de fichiers ou transmettre des messages de phishing. Dans ce type de situation, l’objectif consiste à préserver les preuves, limiter l’impact et rétablir l’activité dans de bonnes conditions. Le simple blocage d’un compte ou d’un poste ne suffit pas toujours à comprendre l’origine de l’incident.

    Infographie du cycle de réponse à incident par un analyste cybersécurité
    Infographie du cycle de réponse à incident par un analyste cybersécurité
    1. Détecter : une alerte est remontée par un outil ou signalée par un utilisateur.
    2. Qualifier : l’analyste vérifie s’il s’agit d’un faux positif, d’une anomalie bénigne ou d’un incident réel.
    3. Contenir : il isole un poste, désactive un compte ou bloque un accès pour empêcher la propagation.
    4. Éradiquer : il contribue à supprimer le logiciel malveillant, à révoquer les accès compromis et à corriger la faille exploitée.
    5. Rétablir : les services sont remis en fonctionnement avec des contrôles renforcés.
    6. Capitaliser : le retour d’expérience identifie la cause profonde, les améliorations nécessaires et les actions de sensibilisation.

    Cette méthode montre pourquoi la rigueur documentaire compte autant que la maîtrise des outils. Un incident mal retracé peut réapparaître sous une autre forme ou rendre difficile l’évaluation de son impact réel. Les rapports servent aussi à transmettre les informations aux équipes qui prennent le relais et à suivre les mesures correctives.

    Voir plus loin que l’alerte isolée

    Dans un SOC, l’analyse ne s’arrête pas à l’écran qui affiche une alerte. Il faut parfois relier un e-mail douteux, une élévation de privilèges et un transfert sortant de données à une même trajectoire d’attaque. Cette lecture permet de distinguer le bruit technique d’une campagne organisée. Elle aide aussi à prioriser les actions : une anomalie sur un poste de test n’appelle pas la même réaction qu’une activité suspecte sur un serveur contenant des données sensibles.

    Compétences, outils et conditions d’exercice

    Pour exercer ce métier, l’analyste doit disposer d’un socle solide en informatique : réseaux, systèmes Windows et Linux, administration des identités, protocoles, services web et principes du cloud PaaS ou SaaS. Il doit comprendre la relation entre une vulnérabilité, une menace, un risque et un impact métier. Cette compréhension lui permet de relier une trace technique à une conséquence concrète pour l’organisation.

    Guide ANSSI pour piloter la remédiation d’un incident cyber — Découvrez les principes et l’organisation recommandée par l’ANSSI pour remédier efficacement à un incident de sécurité.

    La technique ne suffit pas

    L’analyse des journaux, la recherche de traces et l’utilisation d’outils de sécurité demandent de la méthode. Les qualités comportementales comptent tout autant : curiosité, sang-froid, esprit critique, capacité à prioriser et communication claire. L’anglais technique est fréquent pour consulter des documentations, comprendre des alertes ou suivre des informations de threat intelligence.

    Les horaires dépendent de l’organisation. Dans un SOC qui assure une surveillance continue, des rotations, des astreintes ou des horaires décalés peuvent exister. Le rythme est particulièrement soutenu lors d’un incident critique, quand plusieurs équipes doivent agir avec des informations parfois incomplètes. L’analyste travaille rarement seul : il échange avec les administrateurs systèmes et réseaux, les développeurs, les responsables métiers, l’équipe juridique et le RSSI.

    Se former et choisir une certification cohérente

    Un parcours en informatique, réseaux, systèmes ou cybersécurité constitue une voie classique. Un niveau Bac+2 scientifique, technique ou informatique peut aussi servir de base à certaines formations spécialisées, comme le certificat d’analyste en cybersécurité du Cnam. La reconversion reste possible pour un administrateur systèmes et réseaux ou un développeur qui complète ses compétences par des exercices pratiques, des laboratoires et une expérience de la supervision.

    Une formation utile doit permettre de manipuler des environnements réalistes : analyse de journaux, configuration de MFA, investigation sur endpoint, gestion des vulnérabilités, réponse à incident et rédaction de procédures. Les référentiels ISO, la gestion des risques et les enjeux de conformité aident aussi à comprendre les attentes des organisations. La pratique permet de relier les notions de cours aux décisions prises lors d’une alerte.

    Les certifications à cibler selon son projet

    CompTIA Security+ est souvent pertinente pour consolider les fondamentaux de la sécurité. La CEH est orientée vers la compréhension des techniques d’attaque éthique, tandis que l’OSCP s’adresse davantage aux profils qui souhaitent développer des compétences offensives et de test d’intrusion. La CISSP correspond à des professionnels plus expérimentés qui visent des responsabilités larges en sécurité. Une certification ne remplace pas la pratique : elle doit s’inscrire dans un projet professionnel précis et compléter une expérience concrète.

    Salaire, débouchés et métiers proches

    La rémunération dépend de l’expérience, de la localisation, du secteur, des astreintes, de la taille de l’employeur et du niveau de spécialisation. Les montants ci-dessous sont des repères de salaire brut annuel et mensuel présentés par Oteria.

    Expérience Salaire brut annuel Équivalent brut mensuel
    Débutant, 0 à 2 ans 35 000 à 45 000 € Environ 2 900 à 3 750 €
    Intermédiaire, 3 à 5 ans 50 000 à 60 000 € Environ 4 100 à 5 000 €
    Expert, 6 ans et plus 65 000 à 80 000 € Environ 5 400 à 6 600 €

    Ces fourchettes donnent un ordre de grandeur. Elles ne remplacent pas l’examen du poste proposé, de la région, du secteur d’activité et des contraintes associées, notamment les astreintes ou les horaires décalés. La spécialisation et la capacité à prendre en charge des incidents complexes peuvent aussi peser dans l’évolution de la rémunération.

    L’analyste peut évoluer vers la réponse à incident, l’analyse forensique, le threat hunting, la gestion des risques, le conseil ou l’architecture de sécurité. Il peut aussi devenir ingénieur cybersécurité, un rôle davantage tourné vers la conception, le déploiement et le maintien des solutions de sécurité. Le testeur d’intrusion recherche activement des failles dans un cadre autorisé, tandis que l’analyste surveille et traite les événements au fil de l’eau. À plus long terme, des fonctions de RSSI ou de CISO deviennent accessibles avec une expérience technique, une vision de gouvernance et une capacité de pilotage.