L’analyste cybersécurité protège les systèmes d’information en surveillant les signaux faibles, en qualifiant les alertes et en organisant la réponse lorsqu’un incident survient. Ce métier convient aux profils qui aiment comprendre le fonctionnement des réseaux, des applications et des comptes utilisateurs. Avant de choisir une formation ou de viser un poste, il faut connaître les missions du quotidien, les compétences attendues, les contraintes et les possibilités d’évolution.
Un rôle de vigie au sein de la sécurité informatique
L’analyste cybersécurité cherche à réduire le risque d’attaque et ses conséquences : interruption d’activité, compromission de comptes, exfiltration de données ou atteinte à la réputation. Il peut travailler en entreprise, dans un cabinet de conseil ou au sein d’un Security Operations Center (SOC), un centre consacré à la surveillance et à la gestion des incidents de sécurité.
Quiz : Analyste Cybersécurité
Son activité repose sur l’observation des journaux de sécurité, du trafic réseau, des connexions et des comportements inhabituels. Une alerte ne signale pas automatiquement une attaque. L’analyste la replace dans son contexte, croise les événements, vérifie la criticité des actifs concernés et décide s’il faut transmettre le dossier à une équipe spécialisée. Cette première qualification aide à concentrer les efforts sur les incidents qui présentent le plus de risques pour l’organisation.
Ce que l’analyste fait réellement au quotidien
Les missions alternent entre surveillance, investigation et prévention. L’analyste examine les alertes remontées par un SIEM, un IDS ou un EDR. Ces outils servent respectivement à centraliser les événements, à détecter les intrusions et à protéger les postes de travail. Il peut aussi participer à la gestion des vulnérabilités, au suivi des correctifs, à la revue des droits d’accès, au déploiement de l’authentification multifacteur et à la rédaction de rapports pour les équipes techniques ou la direction.
- Surveiller les réseaux, les serveurs, les postes et les services cloud ;
- Qualifier les alertes et rechercher des indicateurs de compromission ;
- Analyser les journaux d’accès et les traces techniques ;
- Contribuer aux audits, aux tests de vulnérabilité et aux actions de durcissement ;
- Documenter les incidents et sensibiliser les collaborateurs aux risques, notamment au phishing.
Face à une alerte : les 6 étapes qui structurent la réponse
Le travail prend une dimension très concrète lorsqu’un comportement suspect est détecté. Un compte peut se connecter depuis un lieu inhabituel, télécharger un volume important de fichiers ou transmettre des messages de phishing. Dans ce type de situation, l’objectif consiste à préserver les preuves, limiter l’impact et rétablir l’activité dans de bonnes conditions. Le simple blocage d’un compte ou d’un poste ne suffit pas toujours à comprendre l’origine de l’incident.
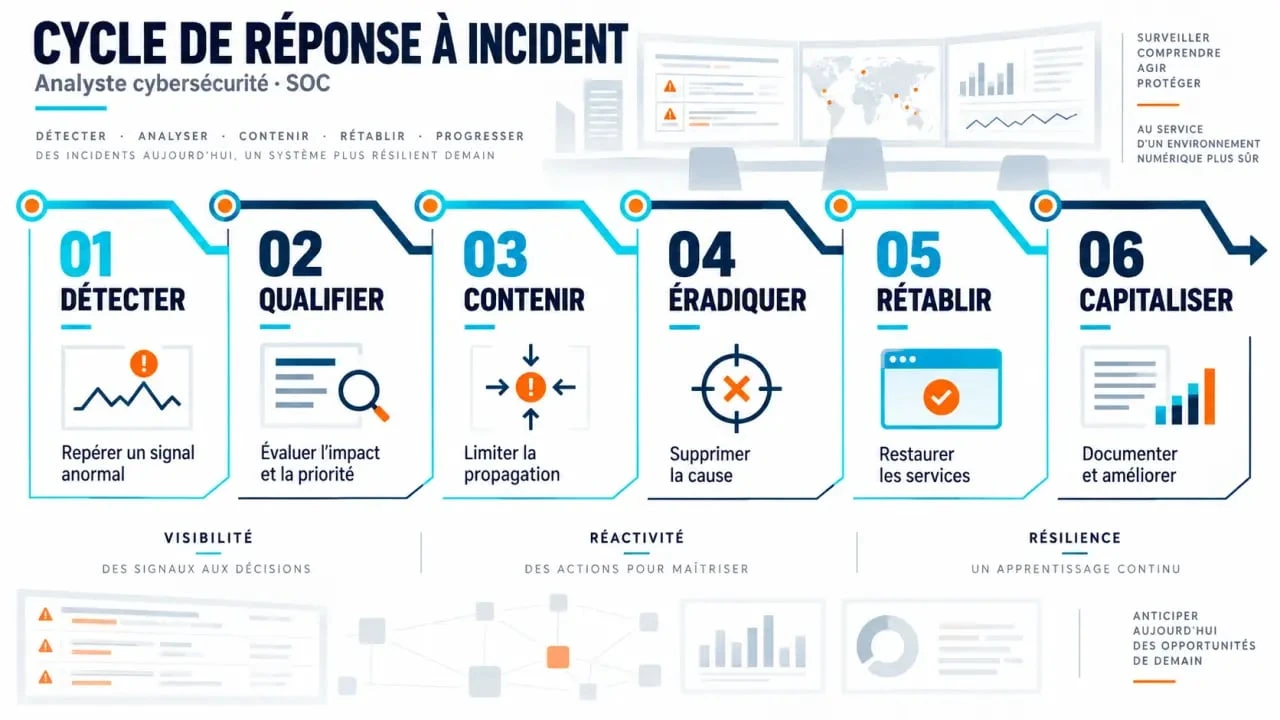
- Détecter : une alerte est remontée par un outil ou signalée par un utilisateur.
- Qualifier : l’analyste vérifie s’il s’agit d’un faux positif, d’une anomalie bénigne ou d’un incident réel.
- Contenir : il isole un poste, désactive un compte ou bloque un accès pour empêcher la propagation.
- Éradiquer : il contribue à supprimer le logiciel malveillant, à révoquer les accès compromis et à corriger la faille exploitée.
- Rétablir : les services sont remis en fonctionnement avec des contrôles renforcés.
- Capitaliser : le retour d’expérience identifie la cause profonde, les améliorations nécessaires et les actions de sensibilisation.
Cette méthode montre pourquoi la rigueur documentaire compte autant que la maîtrise des outils. Un incident mal retracé peut réapparaître sous une autre forme ou rendre difficile l’évaluation de son impact réel. Les rapports servent aussi à transmettre les informations aux équipes qui prennent le relais et à suivre les mesures correctives.
Voir plus loin que l’alerte isolée
Dans un SOC, l’analyse ne s’arrête pas à l’écran qui affiche une alerte. Il faut parfois relier un e-mail douteux, une élévation de privilèges et un transfert sortant de données à une même trajectoire d’attaque. Cette lecture permet de distinguer le bruit technique d’une campagne organisée. Elle aide aussi à prioriser les actions : une anomalie sur un poste de test n’appelle pas la même réaction qu’une activité suspecte sur un serveur contenant des données sensibles.
Compétences, outils et conditions d’exercice
Pour exercer ce métier, l’analyste doit disposer d’un socle solide en informatique : réseaux, systèmes Windows et Linux, administration des identités, protocoles, services web et principes du cloud PaaS ou SaaS. Il doit comprendre la relation entre une vulnérabilité, une menace, un risque et un impact métier. Cette compréhension lui permet de relier une trace technique à une conséquence concrète pour l’organisation.
Guide ANSSI pour piloter la remédiation d’un incident cyber — Découvrez les principes et l’organisation recommandée par l’ANSSI pour remédier efficacement à un incident de sécurité.
La technique ne suffit pas
L’analyse des journaux, la recherche de traces et l’utilisation d’outils de sécurité demandent de la méthode. Les qualités comportementales comptent tout autant : curiosité, sang-froid, esprit critique, capacité à prioriser et communication claire. L’anglais technique est fréquent pour consulter des documentations, comprendre des alertes ou suivre des informations de threat intelligence.
Les horaires dépendent de l’organisation. Dans un SOC qui assure une surveillance continue, des rotations, des astreintes ou des horaires décalés peuvent exister. Le rythme est particulièrement soutenu lors d’un incident critique, quand plusieurs équipes doivent agir avec des informations parfois incomplètes. L’analyste travaille rarement seul : il échange avec les administrateurs systèmes et réseaux, les développeurs, les responsables métiers, l’équipe juridique et le RSSI.
Se former et choisir une certification cohérente
Un parcours en informatique, réseaux, systèmes ou cybersécurité constitue une voie classique. Un niveau Bac+2 scientifique, technique ou informatique peut aussi servir de base à certaines formations spécialisées, comme le certificat d’analyste en cybersécurité du Cnam. La reconversion reste possible pour un administrateur systèmes et réseaux ou un développeur qui complète ses compétences par des exercices pratiques, des laboratoires et une expérience de la supervision.
Une formation utile doit permettre de manipuler des environnements réalistes : analyse de journaux, configuration de MFA, investigation sur endpoint, gestion des vulnérabilités, réponse à incident et rédaction de procédures. Les référentiels ISO, la gestion des risques et les enjeux de conformité aident aussi à comprendre les attentes des organisations. La pratique permet de relier les notions de cours aux décisions prises lors d’une alerte.
Les certifications à cibler selon son projet
CompTIA Security+ est souvent pertinente pour consolider les fondamentaux de la sécurité. La CEH est orientée vers la compréhension des techniques d’attaque éthique, tandis que l’OSCP s’adresse davantage aux profils qui souhaitent développer des compétences offensives et de test d’intrusion. La CISSP correspond à des professionnels plus expérimentés qui visent des responsabilités larges en sécurité. Une certification ne remplace pas la pratique : elle doit s’inscrire dans un projet professionnel précis et compléter une expérience concrète.
Salaire, débouchés et métiers proches
La rémunération dépend de l’expérience, de la localisation, du secteur, des astreintes, de la taille de l’employeur et du niveau de spécialisation. Les montants ci-dessous sont des repères de salaire brut annuel et mensuel présentés par Oteria.
| Expérience | Salaire brut annuel | Équivalent brut mensuel |
|---|---|---|
| Débutant, 0 à 2 ans | 35 000 à 45 000 € | Environ 2 900 à 3 750 € |
| Intermédiaire, 3 à 5 ans | 50 000 à 60 000 € | Environ 4 100 à 5 000 € |
| Expert, 6 ans et plus | 65 000 à 80 000 € | Environ 5 400 à 6 600 € |
Ces fourchettes donnent un ordre de grandeur. Elles ne remplacent pas l’examen du poste proposé, de la région, du secteur d’activité et des contraintes associées, notamment les astreintes ou les horaires décalés. La spécialisation et la capacité à prendre en charge des incidents complexes peuvent aussi peser dans l’évolution de la rémunération.
L’analyste peut évoluer vers la réponse à incident, l’analyse forensique, le threat hunting, la gestion des risques, le conseil ou l’architecture de sécurité. Il peut aussi devenir ingénieur cybersécurité, un rôle davantage tourné vers la conception, le déploiement et le maintien des solutions de sécurité. Le testeur d’intrusion recherche activement des failles dans un cadre autorisé, tandis que l’analyste surveille et traite les événements au fil de l’eau. À plus long terme, des fonctions de RSSI ou de CISO deviennent accessibles avec une expérience technique, une vision de gouvernance et une capacité de pilotage.