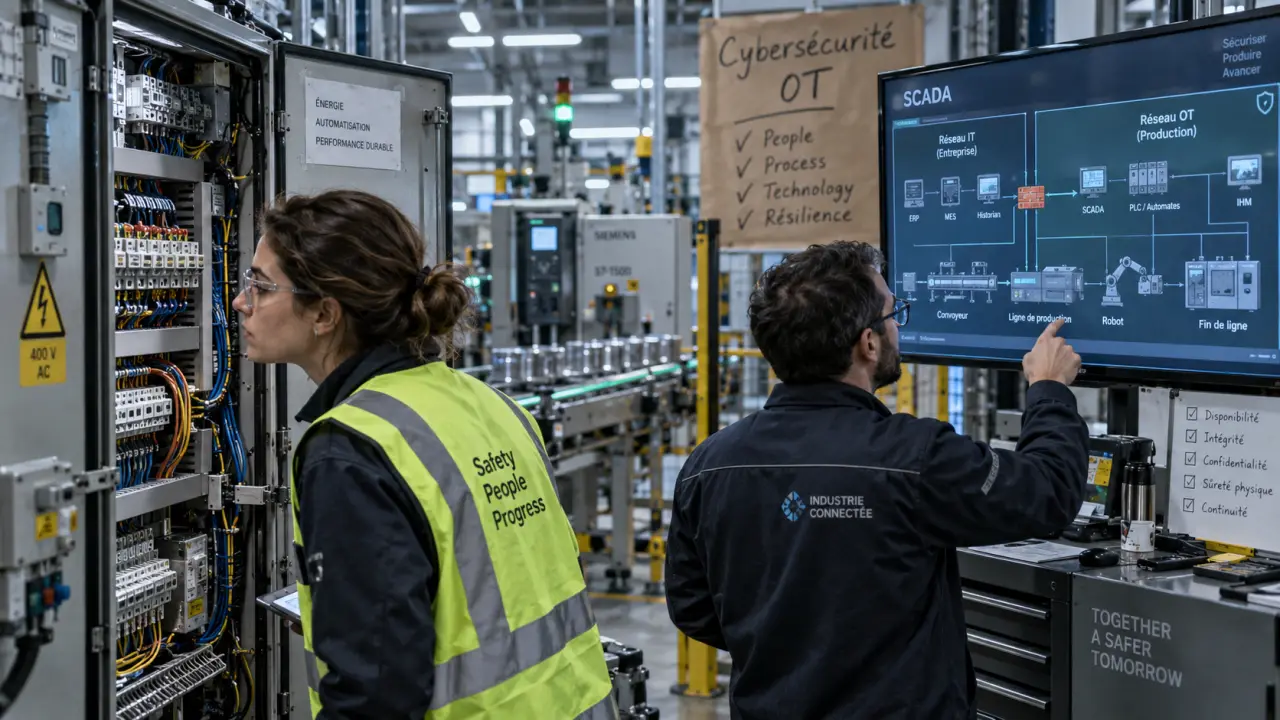
La cybersécurité industrielle ne consiste pas à transposer les protections bureautiques dans une usine. Elle vise à préserver la disponibilité des lignes de production, l’intégrité des procédés et la sécurité des personnes, tout en tenant compte d’équipements parfois anciens et difficiles à arrêter. Le bon point de départ consiste à comprendre ce qui relie les réseaux informatiques et les systèmes opérationnels, mais aussi ce qui les distingue.
IT et OT : une même attaque, des conséquences très différentes
Dans l’industrie, l’IT désigne l’informatique de gestion : messagerie, ERP, postes administratifs, serveurs et accès au cloud. L’OT, pour Operational Technology, regroupe les systèmes qui pilotent ou surveillent le terrain : automates programmables, SCADA, capteurs, interfaces opérateur, robots, machines-outils ou gestion technique du bâtiment. Ces univers sont désormais interconnectés, notamment avec l’IIoT, les accès de maintenance à distance et les échanges de données de production.
Testez vos connaissances en cybersécurité industrielle
Cette convergence élargit la surface d’attaque. Un hameçonnage visant un salarié peut ouvrir l’accès au réseau IT, puis permettre une progression vers l’OT si les flux ne sont pas maîtrisés. À l’inverse, un équipement industriel exposé ou un compte prestataire mal protégé peut offrir un point d’entrée vers des données sensibles. La priorité ne se limite pas à la confidentialité : une indisponibilité de quelques heures, une dérive de réglage ou une perte de supervision peut désorganiser toute la chaîne de production.
| Critère | Environnement IT | Environnement OT |
|---|---|---|
| Objectif prioritaire | Confidentialité des données et continuité des services | Disponibilité, sûreté de fonctionnement et sécurité physique |
| Cycle de vie | Renouvellement relativement fréquent | Équipements souvent exploités sur une longue durée |
| Mise à jour | Déploiement généralement centralisé | Mise à jour planifiée selon les contraintes de production et de validation |
| Impact d’un incident | Perte de données, interruption métier | Arrêt de ligne, défaut qualité, risques physiques ou environnementaux |
Les vulnérabilités qui mettent une usine sous pression
Les environnements industriels sont ciblés parce qu’ils concentrent des actifs critiques, des secrets de fabrication et des impératifs de continuité. Un rançongiciel, le vol d’un procédé ou l’exploitation d’une faille non corrigée peut ralentir, voire interrompre la production. Le risque augmente lorsque les systèmes legacy, les connexions entre sites et les prestataires externes s’ajoutent aux équipements historiques.
Formation de référence sur la cybersécurité des systèmes industriels — Ce guide officiel de l’ANSSI détaille les contenus pédagogiques essentiels pour former à la cybersécurité des systèmes industriels.
Les accès distants et les identités doivent être traités en priorité
La maintenance à distance est utile, mais elle ne doit jamais devenir un accès permanent et peu traçable. Des comptes partagés, des mots de passe réutilisés, une absence d’authentification forte ou des droits trop étendus facilitent l’intrusion. Chaque accès local ou distant doit être nominatif, limité au besoin réel, journalisé et supprimé à l’issue de l’intervention. Une gestion rigoureuse des comptes à privilèges réduit aussi le risque qu’un poste compromis serve de rebond vers les automates.
Les périphériques, postes d’ingénierie et flux invisibles
Les clés USB, ordinateurs de maintenance et postes d’ingénierie circulent entre l’atelier, les fournisseurs et parfois plusieurs sites. Ils méritent une politique spécifique : décontamination des supports amovibles, listes d’équipements autorisés, protection antimalware compatible avec l’OT et contrôle des logiciels installés. La surveillance des flux industriels permet ensuite de repérer des communications anormales sans perturber le procédé.
Une usine fonctionne comme un réseau de circulations où l’énergie, les matières, les opérateurs, les données de capteurs et les ordres de fabrication se croisent en continu. Cartographier uniquement les machines ne suffit donc pas. Il faut aussi visualiser les flux entre zones, les passerelles temporaires, les postes de secours et les dépendances avec les prestataires. Cette vue des flux industriels révèle souvent le maillon oublié : une station de supervision commune à deux ateliers, un accès VPN ouvert pour une intervention ancienne ou une sauvegarde connectée au réseau de production.
Une méthode pragmatique pour sécuriser sans perturber l’exploitation
La cybersécurité des systèmes industriels doit progresser par étapes. Chercher à tout corriger immédiatement conduit souvent à bloquer les équipes ou à déployer des outils inadaptés. Une démarche efficace priorise les actifs selon leur criticité : sécurité des personnes, continuité de production, qualité, obligations contractuelles et valeur des données.
- Cartographier les actifs et les flux. Recenser automates, serveurs, versions logicielles, interfaces, connexions externes et propriétaires métier. Sans inventaire fiable, il est impossible de savoir quoi protéger ou de mesurer l’exposition.
- Évaluer les risques. Un audit technique et organisationnel identifie les failles, les scénarios de propagation et les écarts de gouvernance. Il aide à distinguer ce qui exige une action immédiate de ce qui doit être intégré à un plan de modernisation.
- Segmenter et durcir. La séparation des réseaux IT et OT, complétée par des zones et des règles de filtrage précises, limite les mouvements latéraux. Le durcissement des équipements consiste à désactiver les services inutiles, sécuriser les configurations et réduire les privilèges.
- Prévoir la restauration. Des sauvegardes isolées et régulièrement testées, associées à un plan de continuité d’activité et à un plan de reprise d’activité, transforment une crise potentielle en incident maîtrisable.
Le patch management doit être adapté à la réalité industrielle. Avant une mise à jour, il convient d’évaluer sa compatibilité avec la machine, de définir une fenêtre d’intervention, de prévoir un retour arrière et d’associer l’exploitant. Lorsqu’un correctif ne peut pas être appliqué, des mesures compensatoires peuvent réduire l’exposition : isolement réseau, filtrage, surveillance renforcée ou limitation stricte des accès. Cette approche permet de protéger les équipements existants sans imposer un arrêt non maîtrisé de la production.
Détecter vite et organiser la réponse à incident
Les protections préventives ne suffisent pas. Une supervision continue, éventuellement assurée par un SOC, corrèle les alertes IT et OT afin de détecter des comportements inhabituels : connexion hors de la plage prévue, transfert anormal, changement de configuration ou équipement inconnu sur le réseau. L’objectif n’est pas de générer davantage d’alertes, mais de qualifier rapidement celles qui menacent la production.
Un plan de crise testé vaut mieux qu’un document oublié
La réponse à incident doit préciser qui décide de l’isolement d’une zone, comment préserver les preuves, quels interlocuteurs prévenir et dans quel ordre redémarrer les systèmes. Direction industrielle, DSI, RSSI, maintenance, qualité, communication et fournisseurs critiques doivent connaître leur rôle. Des exercices réguliers permettent de vérifier que le PCA et le PRA sont réalisables dans les conditions d’une vraie crise, y compris lorsque l’équipe de nuit ou un sous-traitant est concerné.
Après l’incident, le retour d’expérience doit examiner la cause initiale, les délais de détection, les obstacles à la restauration et les mesures correctives. Ces éléments alimentent la feuille de route et améliorent la résilience. Chaque alerte devient ainsi une occasion de corriger les procédures, les accès ou l’architecture, plutôt qu’un événement traité isolément.
Conformité, gouvernance et choix d’un accompagnement
Le cadre réglementaire et les référentiels donnent une structure à la démarche. Selon l’activité et le statut de l’organisation, la LPM, NIS2, l’IEC 62443 ou la famille ISO 27000 peuvent s’appliquer ou servir de référence. Ils encouragent une gouvernance formalisée, l’analyse des risques, la gestion des incidents, la maîtrise des fournisseurs et la traçabilité des mesures de sécurité. Une conformité utile ne se limite pas à produire des documents : elle doit démontrer que les pratiques protègent réellement l’exploitation.
Pour lancer ou accélérer un programme, un accompagnement spécialisé peut réunir audit OT, tests d’intrusion encadrés, cartographie, définition d’une feuille de route, mise en place de supervision, formation des équipes et assistance à la réponse à incident. Le prestataire doit comprendre les contraintes d’arrêt, le vocabulaire des automaticiens et les exigences de sécurité fonctionnelle. Une solution performante sur un réseau bureautique n’est pas automatiquement adaptée à un atelier.
Enfin, la sensibilisation concerne tous les acteurs : opérateurs, équipes de maintenance, ingénieurs, encadrants et prestataires. Signaler une clé USB inconnue, vérifier une demande inhabituelle ou respecter une procédure d’accès sont des gestes simples, mais décisifs. En industrie, la maturité cyber dépend autant de la qualité de cette coordination que des outils déployés.