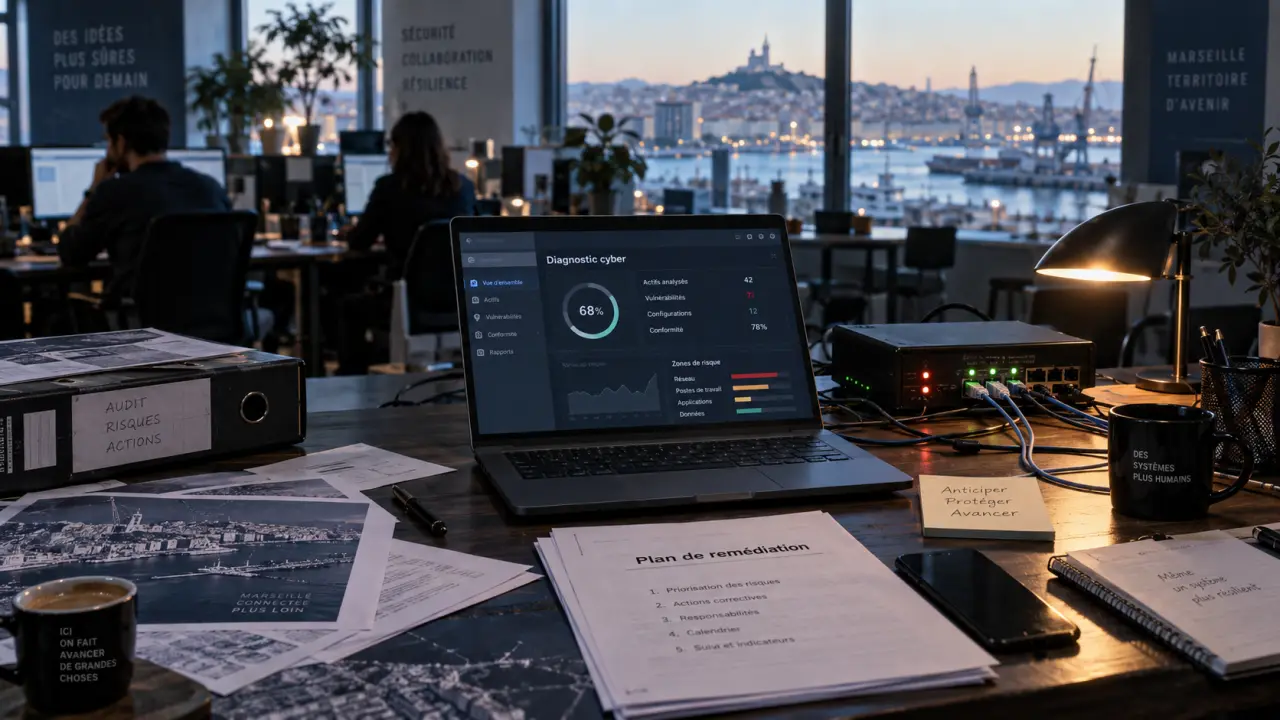
Une entreprise marseillaise n’a pas besoin d’être une multinationale pour intéresser les cybercriminels. Une boîte mail compromise, une sauvegarde inutilisable ou un poste infecté peuvent interrompre les ventes, la logistique, la facturation ou l’accès aux données clients. La bonne réponse commence par une vision claire des risques, puis par des actions concrètes et vérifiables.
À Marseille, les risques cyber suivent les usages réels de l’entreprise
La cybersécurité à Marseille concerne les TPE comme les PME, les commerces, les cabinets de services, les acteurs du e-commerce et les entreprises industrielles. Dans un territoire où se côtoient activités portuaires, logistique, tourisme, santé, construction et numérique, les systèmes d’information sont liés à l’activité quotidienne : terminaux de paiement, messageries, logiciels métiers, accès distants, plateformes de commande et fichiers clients.
Les 42 mesures essentielles pour sécuriser votre informatique — Ce guide officiel présente 42 bonnes pratiques concrètes pour renforcer la sécurité de votre système d’information.
Les attaques cherchent d’abord une faiblesse exploitable. Un email de phishing peut entraîner le vol d’identifiants, une vulnérabilité non corrigée peut ouvrir un accès au réseau et un rançongiciel peut chiffrer les données tout en bloquant l’activité. L’exfiltration de données personnelles expose aussi l’entreprise à une crise de confiance, en plus des obligations prévues par le RGPD.
Les signaux qui justifient un diagnostic rapide
Il est prudent de lancer un audit de sécurité informatique dès qu’un événement fragilise l’organisation : activité ralentie après un incident, départ d’un salarié ayant conservé des accès, nouveau logiciel métier, migration vers le cloud, fusion de réseaux, ouverture d’un site e-commerce ou demande de garanties de sécurité par un donneur d’ordre. Attendre une attaque pour cartographier ses accès revient souvent à agir dans l’urgence, avec moins de choix et davantage de pertes possibles.
- Des comptes partagés ou des mots de passe réutilisés.
- Des sauvegardes présentes, mais jamais restaurées pour vérifier leur fonctionnement.
- Des postes, serveurs ou équipements réseau sans suivi des mises à jour.
- Des droits d’administration attribués à trop de personnes.
- Des collaborateurs qui reçoivent régulièrement des demandes de paiement ou de changement de RIB par email.
Un audit utile transforme les failles en décisions priorisées
Un audit de cybersécurité ne doit pas se limiter à une liste de vulnérabilités techniques. Son intérêt est de relier chaque constat à un scénario métier : que se passe-t-il si la messagerie tombe, si le serveur de fichiers est chiffré ou si les coordonnées bancaires des clients sont exposées ? Cette lecture permet de traiter d’abord les risques qui menacent réellement la continuité d’activité.
Ce qu’un audit de sécurité peut examiner
Le périmètre dépend de la taille et des enjeux de l’entreprise. Un audit organisationnel étudie les rôles, les procédures, la gestion des accès et la réaction aux incidents. Un audit d’architecture analyse les interconnexions entre les sites, les applications, le cloud et le télétravail. L’audit de configuration vérifie notamment les postes, les comptes, les services exposés et les sauvegardes. Un test d’intrusion, ou pentest, simule une tentative d’attaque dans un cadre défini pour identifier les chemins réellement exploitables.
Le livrable attendu est un plan de remédiation hiérarchisé, compréhensible par la direction comme par l’équipe informatique. Il distingue les mesures urgentes, les améliorations à programmer et les sujets de gouvernance. Cette feuille de route aide à budgéter les actions, à répartir les responsabilités et à suivre les corrections.
La jonction entre technique et organisation
Dans un système d’information, les zones les plus fragiles ne sont pas toujours les plus visibles. Une simple jonction entre un outil de facturation, une boîte mail, un accès VPN et un compte administrateur peut devenir un point de passage pour une attaque. Il faut donc examiner les comptes de service, les transferts de fichiers, les droits hérités, les prestataires connectés et les exceptions temporaires devenues permanentes. Cette méthode révèle des risques que des contrôles isolés ne détectent pas et évite de sécuriser chaque outil en oubliant les échanges entre eux.
De la protection ponctuelle à une défense qui tient dans le temps
Après l’audit, la priorité est de réduire la surface d’attaque sans désorganiser les équipes. La sécurisation peut inclure le durcissement des configurations, la suppression des comptes obsolètes, le déploiement d’une authentification renforcée, la segmentation du réseau, la gestion des correctifs et la mise en place de sauvegardes protégées. Une sauvegarde n’est rassurante que si sa restauration a été testée et si elle reste inaccessible à un attaquant qui compromet le réseau principal.
Surveiller les alertes qui comptent
Une surveillance continue aide à détecter les comportements anormaux : connexions inhabituelles, tentatives répétées d’accès, élévation de privilèges, exécution de programmes suspects ou transferts de données anormaux. Selon les besoins, elle peut s’appuyer sur des outils installés sur les postes, sur la centralisation des journaux d’événements et sur un processus de réponse aux incidents.
Le but n’est pas de recevoir un volume d’alertes impossible à traiter. Il faut définir qui analyse, qui décide et qui agit. L’entreprise doit savoir comment isoler un poste, préserver les éléments utiles à l’analyse, informer les interlocuteurs concernés et maintenir les fonctions essentielles. Cette préparation renforce directement la résilience cyber.
Former les équipes sans les culpabiliser
La sensibilisation aux risques cyber est une mesure de protection à part entière. Les collaborateurs doivent apprendre à reconnaître une demande inhabituelle, un lien douteux, une pièce jointe inattendue ou une usurpation d’identité. Des exercices courts et proches de leurs usages, comme un faux message de livraison, un changement de coordonnées fournisseur ou un partage de document, sont plus utiles qu’une formation abstraite et ponctuelle. L’objectif est de créer le réflexe de vérifier avant d’agir, pas de transformer chaque salarié en expert technique.
RGPD, NIS2 et ISO 27001 : choisir le bon niveau d’exigence
La conformité ne remplace pas la sécurité, mais elle aide à structurer les pratiques. Le RGPD implique notamment de protéger les données personnelles avec des mesures adaptées aux risques. NIS2 concerne certaines organisations selon leur secteur, leur taille et leur rôle dans l’économie ; son application doit être examinée au cas par cas. La norme ISO 27001 fournit un cadre pour organiser un système de management de la sécurité de l’information.
Pour une PME, l’enjeu est d’éviter deux écueils : ignorer ses obligations ou lancer une démarche trop lourde par rapport à son niveau de maturité. Un accompagnement adapté commence par identifier les données sensibles, les fournisseurs critiques, les obligations contractuelles et les risques métier. Il traduit ensuite ces exigences en mesures opérationnelles : politique d’accès, gestion des incidents, inventaire, sauvegardes, registre des traitements, procédures de contrôle et preuves de suivi.
Choisir un prestataire de cybersécurité à Marseille sans acheter du jargon
La proximité peut être utile lorsqu’une intervention sur site est nécessaire, lorsqu’il faut échanger avec la direction et les équipes ou lorsqu’un incident exige des décisions rapides. Elle ne dispense pas de vérifier la méthode et les engagements. Un bon prestataire doit expliquer clairement son périmètre, ses limites et la manière dont il transmet les priorités.
| Besoin de l’entreprise | Prestation à envisager | Résultat attendu |
|---|---|---|
| Comprendre son exposition | Audit organisationnel, technique ou de configuration | Cartographie des risques et plan de remédiation |
| Vérifier la résistance d’un service exposé | Test d’intrusion encadré | Scénarios d’attaque démontrés et corrections priorisées |
| Réduire les risques courants | Durcissement, gestion des accès, sauvegardes testées | Mesures de protection concrètes |
| Détecter et gérer plus vite un incident | Surveillance et réponse aux incidents | Alertes qualifiées et procédures d’action |
| Répondre aux exigences clients ou réglementaires | Accompagnement RGPD, NIS2 ou ISO 27001 | Organisation documentée et pilotée |
Les questions à poser avant de signer
Demandez si l’audit comprend un entretien métier, des vérifications techniques et une restitution destinée aux décideurs. Vérifiez la présence d’un calendrier de remédiation, d’un responsable identifié pour chaque action et d’un point de suivi après le rapport. Interrogez aussi le prestataire sur son mode d’intervention en cas d’attaque et sur les conditions de disponibilité annoncées. Certaines offres indiquent une intervention sous 48 heures : ce délai doit être précisé dans le contrat, avec le périmètre concerné.
Le prix doit être évalué en fonction du périmètre. Un audit de base peut démarrer à 990 € HT, mais le nombre d’équipements, les sites, les applications, les accès cloud et le niveau de restitution font varier le budget. Le Diag Cyber de Bpifrance peut également constituer une piste de financement, selon l’éligibilité de l’entreprise. L’essentiel est de comparer des prestations comparables, fondées sur des objectifs mesurables.
Une feuille de route simple pour démarrer
- Recenser l’essentiel : applications critiques, données sensibles, administrateurs, accès distants et sauvegardes.
- Évaluer les risques : demander un diagnostic adapté au fonctionnement réel de l’entreprise, pas seulement à sa taille.
- Corriger les priorités : fermer les accès inutiles, protéger les comptes, tester les restaurations et appliquer les correctifs.
- Préparer la réponse : désigner les contacts, documenter les premières actions et sensibiliser les équipes.
- Maintenir le niveau : contrôler régulièrement, suivre les changements et ajuster la protection aux nouveaux usages.
La cybersécurité devient efficace lorsqu’elle soutient l’activité au lieu de la compliquer. À Marseille, un accompagnement local, une analyse compréhensible et un suivi des corrections permettent de passer d’une inquiétude diffuse à une protection pilotée.