Une ESN en cybersécurité peut renforcer votre équipe informatique, sécuriser vos applications ou préparer votre organisation à une attaque. Mais toutes ne proposent pas la même profondeur d’expertise ni la même disponibilité opérationnelle. Pour choisir, partez du risque à réduire et des résultats attendus : un diagnostic, une surveillance continue et une intervention de crise ne répondent pas au même besoin.
Choisir le bon type de prestataire avant de comparer les noms
Une entreprise de services du numérique spécialisée en cybersécurité mobilise des consultants pour conseiller, concevoir, déployer ou exploiter des dispositifs de sécurité. Elle peut intervenir ponctuellement, accompagner un projet ou renforcer une équipe dans la durée. Externaliser ces compétences ne transfère toutefois pas toutes les responsabilités : la direction et les responsables internes restent impliqués dans les décisions.
Les frontières entre acteurs sont parfois perméables. Une ESN peut proposer des services managés, tandis qu’un cabinet de conseil peut posséder une équipe technique. Il faut donc comparer les prestations réellement assurées, et non la seule catégorie commerciale.
| Type d’acteur | Apport principal | Point à vérifier |
|---|---|---|
| ESN | Conseil, intégration et renfort opérationnel | Compétences des intervenants affectés à votre mission |
| Cabinet de conseil | Stratégie, gouvernance, risques et conformité | Capacité à accompagner la mise en œuvre |
| MSSP | Services de sécurité managés, dont la surveillance | Horaires de couverture et responsabilités en cas d’alerte |
| Éditeur | Logiciel ou équipement de protection | Intégration, exploitation et assistance incluses |
| Startup cyber | Réponse spécialisée à un problème ciblé | Pérennité, support et compatibilité avec votre environnement |
Une PME sans responsable sécurité peut privilégier un accompagnement progressif. Une ETI déjà équipée cherchera plutôt une expertise complémentaire. Une collectivité ou un site industriel devra également vérifier la compréhension de ses contraintes de service public ou de production.
Relier chaque service cyber à un résultat concret
Diagnostiquer et organiser les priorités
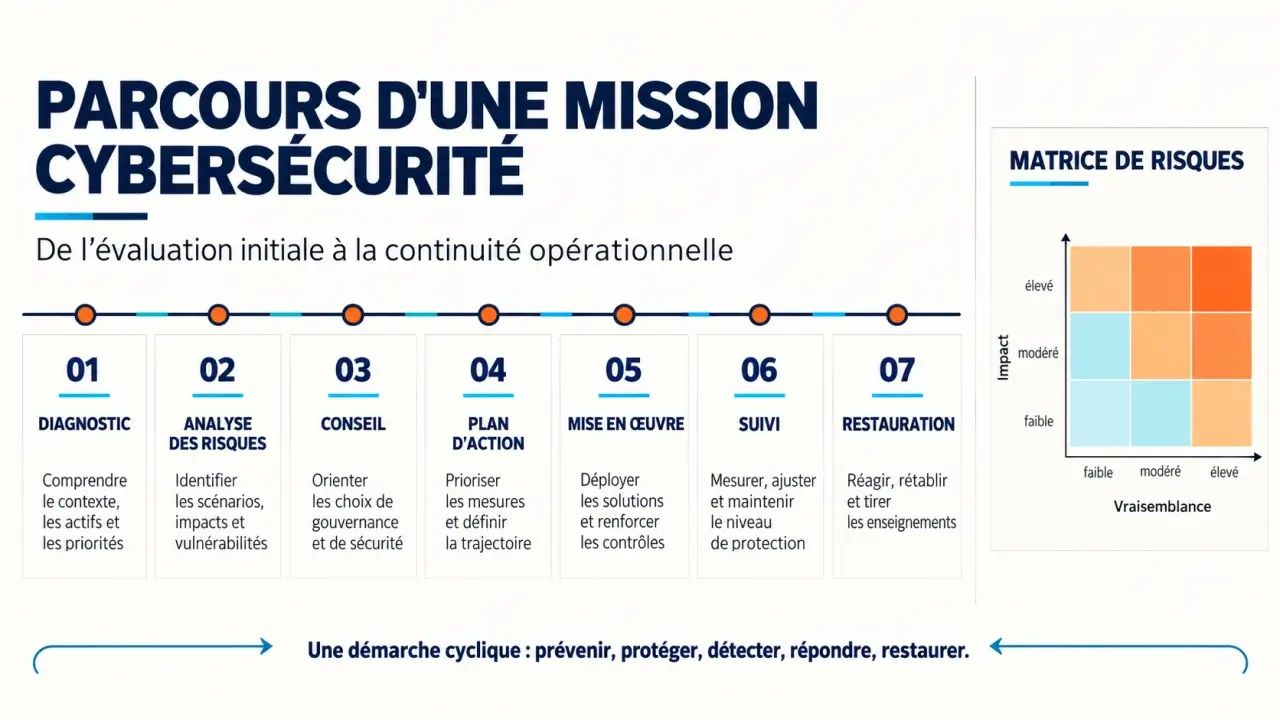
Le diagnostic de maturité examine les pratiques, les responsabilités et les protections existantes. Il s’appuie notamment sur des entretiens, une revue documentaire et, selon le périmètre, des vérifications techniques. L’analyse de risques relie ensuite les actifs critiques aux conséquences possibles : arrêt de production, indisponibilité d’un service, vol ou destruction de données.
Le résultat attendu est un plan d’action priorisé, avec responsables, dépendances et critères de réussite. La gouvernance peut inclure une politique de sécurité fondée sur les bonnes pratiques ISO 27002. Les exigences RGS, NIS2 ou LPM doivent être examinées selon l’activité et le statut de l’organisation : elles ne s’appliquent pas indistinctement à tous les clients.
Tester les protections et sécuriser les projets
Un test d’intrusion recherche des failles exploitables sur un périmètre autorisé. Le red teaming évalue plus largement la résistance à un scénario d’attaque ; un programme de bug bounty organise la recherche de vulnérabilités par des chercheurs. Ces dispositifs nécessitent des règles d’engagement précises et ne sont pas interchangeables.
La sécurité applicative et le DevSecOps intègrent les contrôles dans le développement et les opérations. Les simulations de phishing et la formation travaillent, elles, sur les comportements. Exigez des recommandations exploitables, puis une vérification des corrections plutôt qu’un simple rapport de vulnérabilités.
Détecter, répondre et restaurer l’activité
La supervision vise à repérer les événements suspects. La réponse aux incidents comprend l’investigation numérique, le confinement et la remédiation. En situation de crise, elle doit s’articuler avec les décisions métiers et la communication. Le plan de continuité maintient les activités essentielles ; le plan de reprise organise le rétablissement des services.
Softeam cite 8 entreprises sur 10 ne sachant pas restaurer leurs données après une attaque. Ce chiffre rappelle l’importance de tester la restauration, au-delà de la seule présence de sauvegardes. L’analyse d’impact sur l’activité permet de préciser quels services rétablir en priorité et avec quelles dépendances.
Maltem, Softeam et autres acteurs : établir une présélection utile
Un classement unique des entreprises de cybersécurité en France serait peu pertinent sans périmètre commun. Deux acteurs peuvent être solides tout en répondant à des besoins différents. Maltem et Softeam illustrent notamment deux portes d’entrée dans l’accompagnement cyber.
| Acteur | Expertises mises en avant | Question à poser |
|---|---|---|
| Maltem | Sécurité offensive, sensibilisation, gouvernance, gestion de crise et reprise d’activité | Quelle équipe peut prendre en charge votre périmètre technique et organisationnel ? |
| Softeam | Conseil, stratégie, gouvernance et conformité, avec l’écosystème Docaposte | Quel accompagnement relie le diagnostic à l’exécution du plan d’action ? |
Maltem, créée en 2001, présente un groupe de 1 100 collaborateurs, implanté dans 12 pays, pour un chiffre d’affaires de 100 millions d’euros. Ces éléments renseignent sur sa dimension, mais ne correspondent pas nécessairement aux effectifs dédiés à la cybersécurité. Softeam structure son accompagnement en 3 étapes : diagnostic, conseil et assistance, puis plan d’actions.
Vous pouvez élargir votre présélection à des acteurs comme Sopra Steria, Capgemini, Orange Cyberdefense ou Thales, en vérifiant leurs offres actuelles. Pour chaque candidat, demandez des références comparables à votre secteur, la localisation des intervenants et les modalités sur site ou à distance. Une présence nationale ne garantit pas une équipe disponible près de votre établissement.
Comparer les propositions sur les engagements, pas seulement sur le prix
Adressez le même périmètre aux prestataires : applications concernées, sites, contraintes d’exploitation, ressources internes et échéance. Sans cette base commune, un devis peut paraître moins cher simplement parce qu’il exclut les corrections ou les tests de validation.
- Équipe : expérience des consultants mobilisés, disponibilité et remplacement éventuel.
- Preuves : références sectorielles, qualifications ou certifications pertinentes, avec leur périmètre exact.
- Livrables : synthèse dirigeant, constats techniques, plan de remédiation et restitution.
- Contrat : confidentialité, sous-traitance, localisation des données et limites de responsabilité.
- Exploitation : délais de prise en charge, escalade, astreinte et suivi des corrections.
Pensez aussi au passage de relais. Lorsqu’un auditeur identifie une faille, qui ouvre le ticket, arbitre l’interruption éventuelle et confirme la correction ? Demandez une matrice de responsabilités et un exercice de transmission entre l’ESN, votre informatique et vos fournisseurs. Une recommandation sans destinataire ni accusé de réception peut rester bloquée, même lorsqu’elle est techniquement excellente.
Pour le budget, distinguez forfait, assistance facturée au temps passé et abonnement de services managés. Faites préciser les hypothèses, exclusions et conditions de dépassement. Le délai doit intégrer vos disponibilités et les autorisations nécessaires, pas seulement les jours d’intervention du consultant.
Rejoindre une ESN cyber : examiner les missions et l’encadrement
Pour un stage, une alternance ou un emploi, le nom de l’entreprise compte moins que le contenu du poste. Les métiers couvrent notamment le conseil en gouvernance, l’audit technique, les tests d’intrusion, l’analyse de sécurité et la sécurité applicative. Les parcours techniques demandent des bases en systèmes, réseaux et développement ; les fonctions de gouvernance mobilisent aussi l’analyse des risques et la rédaction.
Consultez les offres actuelles des entreprises plutôt que de supposer qu’elles recrutent toutes des débutants. En entretien, vérifiez la présence d’un tuteur, les formations accessibles, la part de mission chez le client et les déplacements. Demandez surtout quelles tâches vous réaliserez réellement et comment votre travail sera relu : c’est un indicateur concret de progression et de qualité d’encadrement.