L’offre de cybersécurité de Thales associe des plateformes de protection des données, des applications, des identités et de l’intelligence artificielle à des services de détection et de surveillance des menaces. Pour s’orienter dans ce portefeuille, le plus utile est de partir de l’actif à protéger : une API exposée, des informations sensibles, une connexion utilisateur ou un agent d’IA ne présentent pas les mêmes risques.
Repérer le bon périmètre dans l’offre cyber de Thales
Thales s’adresse aux organisations qui doivent sécuriser leurs activités numériques, notamment lorsqu’elles reposent sur des infrastructures critiques. Le groupe met en avant plus de 6000 experts en cybersécurité dans le monde. Son positionnement combine produits, plateformes spécialisées et services : l’évaluation ne se limite donc pas au choix d’un logiciel.
Pour une première recherche, il faut distinguer trois parcours. La présentation institutionnelle de Thales donne une vue d’ensemble des activités cyber et de l’accompagnement. L’univers Thales CPL permet d’explorer les solutions par domaine de protection. Les pages Thales Careers répondent, quant à elles, aux recherches de métiers et d’opportunités professionnelles.
Les plateformes ne sont pas interchangeables. Elles répondent à des besoins complémentaires, parfois réunis dans un même projet. Une application client peut ainsi nécessiter une protection contre les attaques, une gestion des identités et une sécurisation des données qu’elle manipule.
| Besoin prioritaire | Plateforme à examiner | Périmètre principal |
|---|---|---|
| Sécuriser les usages de l’IA | Security Fabric de Thales | Protection des environnements, agents et modèles d’IA |
| Protéger les informations sensibles | CipherTrust Data Security | Sécurité des données et maîtrise de leur protection |
| Défendre les services exposés | Imperva Application Security Platform | Applications, API et sites web |
| Gérer les connexions numériques | OneWelcome | Identités et accès aux services |
| Contrôler l’utilisation des logiciels | Sentinel | Licences, monétisation et protection logicielle |
Suivre le chemin d’accès aux données, plutôt qu’isoler les outils
Relier données sensibles et identités
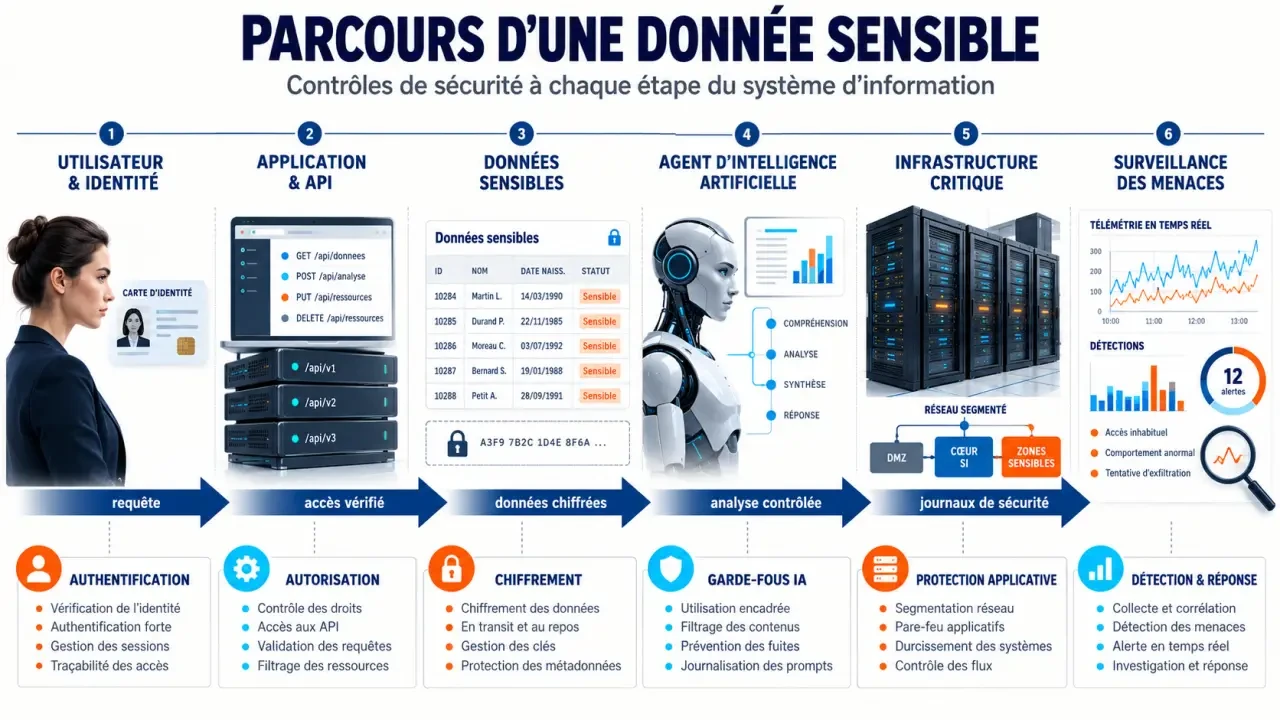
La sécurité des données ne consiste pas uniquement à protéger un espace de stockage. Elle suppose aussi de savoir quelles informations sont sensibles et par quels chemins elles deviennent accessibles. CipherTrust Data Security est la plateforme à examiner pour ce volet. Lors de l’évaluation, il convient de préciser les données concernées, leurs emplacements et les exigences de contrôle qui leur sont associées.
Thales : des solutions avancées pour relever les défis de demain — Découvrez l’offre de Thales pour accompagner les entreprises, organisations et gouvernements face aux grands enjeux technologiques et sociétaux.
La gestion des identités traite une autre partie du problème : qui peut se connecter, à quel service et avec quels droits ? Thales couvre les enjeux de connexion des clients, employés et partenaires ; OneWelcome constitue une plateforme à examiner dans ce domaine. Le périmètre exact doit être confirmé selon les populations visées et les applications concernées.
Protéger les applications et leurs interfaces
Une API est une interface permettant à des logiciels d’échanger des données ou de déclencher des actions. Elle peut donc constituer un point d’accès sensible, même lorsqu’elle n’est pas directement visible par l’utilisateur. L’Imperva Application Security Platform couvre la protection des applications, des API et des sites web, avec des enjeux tels que les bots malveillants et les attaques DDoS, qui cherchent à rendre un service indisponible.
Imaginer chaque application dans une bulle protectrice peut être trompeur : les échanges avec un prestataire, un compte partenaire ou une API créent des passages dans cette enveloppe. Un exercice utile consiste à dessiner le trajet d’une donnée sensible, depuis sa saisie jusqu’à sa consultation. Chaque frontière franchie révèle un contrôle à vérifier : identité, autorisation, protection applicative ou surveillance. Cette cartographie aide à repérer les angles morts entre équipes.
Les risques liés à la chaîne d’approvisionnement doivent également entrer dans l’analyse. La sécurité d’un service dépend aussi de ses composants et de ses dépendances externes ; protéger sa seule interface publique ne suffit pas à traiter tous ces risques.
Sécuriser l’IA et les logiciels selon leurs usages réels
Security Fabric : examiner toute la chaîne de l’IA
La sécurité de l’intelligence artificielle concerne les données, les modèles, les agents et leurs interactions avec le système d’information. Un agent capable d’interroger une application ou d’exécuter une action soulève notamment des questions d’autorisation et de traçabilité. Le sujet dépasse donc la seule qualité des réponses produites par un modèle.
La Security Fabric de Thales s’inscrit dans cette approche de sécurisation de l’IA à l’échelle de l’entreprise. Pour en évaluer la pertinence, il faut partir d’un usage précis : assistant interne, traitement de documents sensibles ou agent connecté à des outils métier. Les composants couverts et les intégrations nécessaires doivent ensuite être vérifiés avec les équipes concernées, sans présumer qu’une offre unique traite automatiquement tous les risques.
Sentinel : distinguer protection et monétisation logicielle
Sentinel répond à un besoin différent : gérer les licences et la monétisation des logiciels tout en contribuant à leur protection contre les abus ou le vol. Pour un éditeur, l’enjeu consiste notamment à faire correspondre les droits d’utilisation accordés avec le modèle commercial retenu.
Cette fonction ne remplace pas la sécurité applicative. Contrôler l’usage autorisé d’un logiciel et défendre un service contre une attaque sont deux objectifs distincts. Un projet peut nécessiter les deux, mais il doit les définir séparément pour éviter de comparer des plateformes qui ne remplissent pas la même mission.
Articuler surveillance, conformité et intervention humaine
Les plateformes constituent une partie du dispositif. Les services de cybersécurité de Thales couvrent également la détection et la surveillance des menaces, le renforcement des défenses et la réduction des écarts de conformité. Ces activités servent à identifier les problèmes, à les hiérarchiser et à organiser leur traitement.
La visibilité en temps réel sur les menaces, les risques et les écarts de conformité facilite le pilotage, mais elle n’équivaut pas à une correction automatique. Une alerte doit être qualifiée ; un écart doit être rattaché à une exigence, puis confié à un responsable. L’évaluation d’un service doit donc porter autant sur l’organisation opérationnelle que sur les capacités techniques.
Pour une infrastructure critique, il faut aussi examiner les contraintes de disponibilité et les conséquences d’une intervention. Les modalités de surveillance, d’escalade et de réponse doivent être clarifiées avant le déploiement. De même, une solution de sécurité ne garantit pas, à elle seule, la conformité à l’ensemble des obligations applicables.
Cette dimension explique l’importance des facteurs humains. Les équipes doivent pouvoir comprendre les alertes, prendre une décision et coordonner leurs actions. Pour les candidats, les métiers associés mobilisent des compétences en ingénierie de sécurité, analyse des menaces, identité numérique ou sécurité de l’IA, complétées par la compréhension des usages et des contraintes opérationnelles.
Préparer une évaluation utile avant de contacter Thales
L’étendue du portefeuille Thales est un point de départ, pas un critère de choix suffisant. Une comparaison pertinente repose sur un périmètre concret et sur les résultats attendus. Avant un échange commercial ou technique, préparez les éléments suivants :
- Les actifs prioritaires : données sensibles, applications publiques, API, identités, logiciels distribués ou systèmes d’IA.
- Le risque à réduire : accès indu, indisponibilité, abus logiciel, exposition de données ou défaut de surveillance.
- L’environnement existant : outils déjà déployés, dépendances, responsables et contraintes d’exploitation.
- Les critères de validation : intégrations, visibilité obtenue, traitement des alertes et preuves nécessaires aux contrôles.
- Les modalités attendues : responsabilités, accompagnement, support, déploiement et conditions commerciales à confirmer.
Demandez ensuite une démonstration fondée sur votre scénario, plutôt qu’une présentation générale du catalogue. Le bon choix est celui qui couvre le risque identifié, s’intègre aux pratiques des équipes et produit des éléments vérifiables pour piloter la sécurité dans la durée.