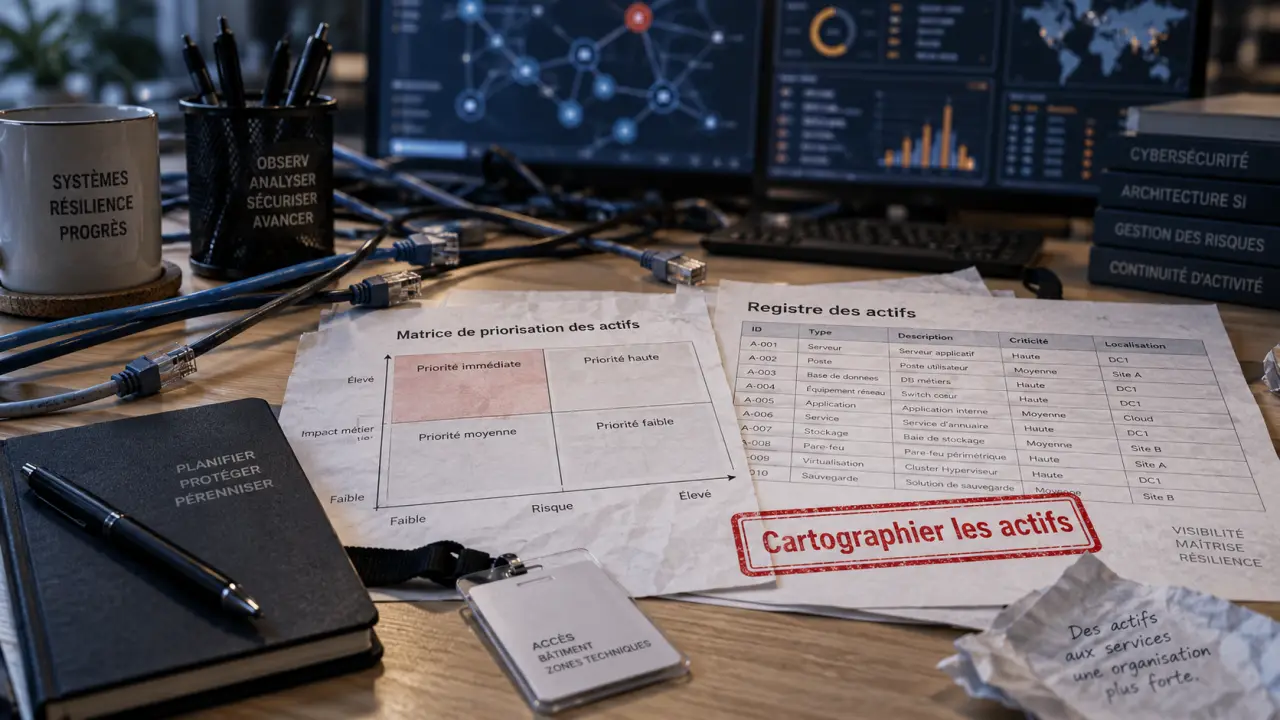
Une stratégie de cybersécurité organise la prévention, la détection, la réponse aux incidents et la reprise d’activité. Elle vise à réduire la probabilité d’une attaque réussie et à limiter ses conséquences sur l’exploitation, les données, les clients et la réputation.
La première question n’est donc pas « quel antivirus ou quel pare-feu choisir ? », mais « quelles activités ne peuvent pas s’arrêter ? ». Une indisponibilité de l’outil de production, une fuite de données clients ou la compromission de comptes de paiement n’ont ni le même impact ni le même niveau de priorité. La démarche doit partir de ces enjeux métier avant de sélectionner des outils.
Partir des activités à protéger, pas des solutions à acheter
Commencez par relier la cybersécurité aux objectifs de l’organisation. Identifiez les processus indispensables au fonctionnement quotidien, les données qui les alimentent et les services dont dépendent les équipes. Cette approche permet de définir un niveau de protection cohérent avec la criticité réelle de chaque activité.
Testez vos connaissances en cybersécurité
Cartographier les actifs et les dépendances
Établissez un registre des actifs : données sensibles, applications métier, postes de travail, serveurs, équipements réseau, services cloud, environnements SaaS, comptes à privilèges et objets connectés. Pour chacun, notez le propriétaire, l’emplacement, les utilisateurs, les fournisseurs impliqués et les exigences de confidentialité, d’intégrité et de disponibilité.
Cette cartographie doit aussi préciser les liens entre les systèmes. Une application peut dépendre d’un service cloud, d’un annuaire d’entreprise ou d’un prestataire externe. Sans cette vision, une organisation risque de protéger un actif isolé tout en laissant exposée une dépendance indispensable à son fonctionnement.
Ne négligez pas les fournisseurs. Un prestataire de paie, un hébergeur, une solution de CRM ou une agence disposant d’un accès administrateur peut étendre considérablement la surface d’attaque. Le risque fournisseur doit donc être intégré dès le départ, avec les accès accordés, les données échangées et les exigences de sécurité applicables.
Comprendre la différence entre menace, vulnérabilité et risque
Une menace est un événement ou un acteur susceptible de causer un dommage, par exemple un rançongiciel, le phishing ou un déni de service. Une vulnérabilité est une faiblesse exploitable, comme un logiciel non corrigé, un mot de passe réutilisé ou un droit d’accès excessif.
Le risque associe la probabilité d’exploitation et l’impact sur un actif donné. Un incident peut alors provoquer une interruption d’activité, une perte de données, un coût financier ou une atteinte à la réputation. Cette distinction évite de traiter toutes les alertes comme des urgences équivalentes et aide à concentrer les ressources sur les scénarios les plus dommageables.
Évaluer les écarts et décider ce qui doit être traité en premier
Une analyse de risques utile confronte les scénarios plausibles aux protections déjà en place. Elle doit inclure les incidents passés, les menaces visant le secteur, les accès distants, le cloud, le télétravail et les changements en cours, comme le déploiement d’une nouvelle application ou l’ouverture à un partenaire.
Les 42 mesures essentielles pour sécuriser votre système d’information — Ce guide officiel de l’ANSSI présente 42 bonnes pratiques concrètes pour renforcer la sécurité informatique de votre organisation.
Cette étape sert aussi à évaluer la maturité de sécurité. Vérifiez si les actifs sont inventoriés, si les correctifs sont suivis, si les droits sont révisés, si les journaux sont exploités et si les sauvegardes peuvent être restaurées. L’objectif est de repérer les écarts entre la situation actuelle, les besoins métier et le niveau de risque acceptable.
Construire une matrice simple de priorisation
Pour chaque scénario, évaluez la criticité de l’actif, la probabilité d’occurrence, l’impact opérationnel, financier, juridique et réputationnel, puis l’efficacité des contrôles existants. Vous obtenez un risque résiduel, c’est lui qui sert à arbitrer.
Un compte administrateur sans authentification multifacteur sur une application essentielle mérite généralement une action avant l’amélioration marginale d’un outil déjà bien couvert. La priorité dépend donc du risque restant, et non du nombre de solutions déjà déployées.
- Priorité immédiate : risque élevé sur un actif critique, protection absente ou insuffisante.
- Priorité planifiée : risque significatif, mais compensé temporairement par des contrôles ou des procédures.
- Risque accepté : impact limité ou coût de réduction disproportionné, avec validation formelle de la direction.
La sécurité repose aussi sur une logique de défense en profondeur. Les couches extérieures filtrent les agressions courantes, tandis que les actifs sensibles restent compartimentés. Si un poste est compromis par phishing, l’attaquant ne doit pas pouvoir atteindre directement les sauvegardes, les comptes d’administration ou les données les plus sensibles. Ce cloisonnement réduit le rayon d’explosion d’un incident, même lorsque la prévention échoue.
Choisir un cadre de référence adapté à votre objectif
Un cadre de cybersécurité apporte un langage commun, facilite les audits et aide à ne pas oublier des domaines essentiels. Il ne remplace ni l’analyse de risques ni les arbitrages métier. Plusieurs référentiels peuvent être combinés : l’un pour structurer la gouvernance, l’autre pour prioriser les mesures techniques.
| Référentiel ou approche | Utilité principale | Pour quel contexte ? |
|---|---|---|
| NIST CSF | Structurer le cycle identifier, protéger, détecter, répondre et récupérer. | Organisation cherchant une feuille de route lisible et pilotable. |
| ISO 27001 | Mettre en place un système de management de la sécurité de l’information. | Entreprise visant une gouvernance formalisée, des audits ou une certification. |
| CIS Controls | Prioriser des contrôles techniques et opérationnels concrets. | Équipes ayant besoin d’actions pragmatiques et séquencées. |
| Zero Trust | Vérifier explicitement les accès et limiter les privilèges. | Environnement hybride, cloud, mobilité ou nombreux tiers. |
Le NIST CSF convient pour structurer une démarche progressive. ISO 27001 apporte un cadre de management plus formalisé. Les CIS Controls facilitent le passage à l’action sur les contrôles prioritaires. Le Zero Trust répond surtout à une logique d’accès, selon laquelle aucun utilisateur, appareil ou service ne doit être considéré comme fiable par défaut.
Le RGPD, NIS2, PCI DSS ou HIPAA répondent à des obligations applicables selon l’activité et les données traitées. La conformité est indispensable, mais elle ne garantit pas à elle seule une sécurité effective. Une organisation peut être conforme sur le papier tout en restant lente à détecter une intrusion ou incapable de restaurer ses systèmes.
Déployer les contrôles qui protègent et rendent l’attaque visible
La feuille de route doit associer des mesures organisationnelles, humaines et techniques. Commencez par les contrôles qui diminuent rapidement l’exposition sur les actifs critiques, puis planifiez les chantiers d’architecture plus longs. Chaque action doit avoir un responsable, une échéance et un résultat vérifiable.
Donner la priorité aux identités et aux correctifs
La gestion des identités et des accès est centrale : authentification multifacteur, principe du moindre privilège, contrôle d’accès basé sur les rôles, revue périodique des droits et suppression rapide des comptes inutilisés. Les accès administrateurs doivent être séparés des usages quotidiens et particulièrement surveillés.
Complétez cette base par une gestion des correctifs documentée, la protection des endpoints, le chiffrement des données au repos et en transit, la segmentation réseau et des sauvegardes isolées. Les environnements cloud, les applications SaaS et les objets connectés doivent également entrer dans le périmètre des contrôles.
Les sauvegardes doivent être testées. Une copie inaccessible, incomplète ou trop lente à restaurer ne protège pas réellement contre un rançongiciel. Le test doit vérifier la disponibilité des données, les délais de restauration et les accès nécessaires pour relancer les services prioritaires.
Prévoir détection et réponse avant la crise
Journalisez les événements importants, surveillez les comportements anormaux et centralisez les signaux lorsque le volume le justifie, par exemple dans un SIEM. Définissez ensuite un plan de réponse aux incidents : qui alerte, qui décide du confinement, qui communique avec les clients, les autorités et les fournisseurs, et comment les preuves sont préservées.
Le plan doit distinguer les phases de détection, de confinement, d’éradication et de restauration. Il doit aussi prévoir les responsabilités de la direction, de l’IT, de la sécurité, du juridique et de la communication. Une procédure claire évite les décisions improvisées lorsque les systèmes sont indisponibles ou que les informations restent incomplètes.
Un exercice sur un scénario réaliste, comme la compromission d’une boîte mail, un rançongiciel ou une fuite de données, révèle souvent des lacunes invisibles dans un document. Il permet de vérifier la coordination des équipes, les délais de décision et la capacité à préserver les preuves.
Installer une gouvernance et mesurer les progrès dans le temps
La direction doit fixer la tolérance au risque, allouer le budget et désigner un responsable de la stratégie, souvent le RSSI ou la DSI selon la taille de l’organisation. Les équipes métiers apportent la connaissance des processus critiques, les équipes techniques traduisent ces priorités en contrôles, et les fournisseurs doivent respecter des exigences contractuelles et opérationnelles définies.
La sensibilisation des collaborateurs complète les mesures techniques. Les employés doivent connaître les risques liés au phishing, aux mots de passe, aux pièces jointes et aux accès inhabituels. La formation doit être suivie dans le temps et associée aux procédures à appliquer en cas de doute ou d’incident.
Suivez peu d’indicateurs, mais des indicateurs actionnables : couverture MFA des comptes sensibles, taux de correctifs appliqués dans les délais, proportion d’actifs inventoriés, taux de réussite des restaurations, délai de détection, délai de réponse, résultats des campagnes de sensibilisation et nombre de risques critiques ouverts. Ces mesures montrent si l’investissement réduit réellement l’exposition.
Révisez la stratégie après un incident significatif, un changement d’architecture, l’arrivée d’un fournisseur critique, une évolution réglementaire ou une acquisition. À défaut, une revue de direction régulière permet d’actualiser la feuille de route, d’accepter explicitement les risques résiduels et de maintenir la cybersécurité comme une capacité de continuité d’activité, plutôt que comme un projet ponctuel.