L’ANSSI est l’autorité nationale française chargée de la sécurité des systèmes d’information. Pour trouver une recommandation fiable, suivre une formation ou identifier le bon interlocuteur lors d’un incident, il faut distinguer ses missions institutionnelles de l’aide opérationnelle du CERT-FR.
ANSSI et cybersécurité : quelle est cette agence et à qui est-elle rattachée ?
ANSSI signifie Agence nationale de la sécurité des systèmes d’information. Créée par le décret n° 2009-834 du 7 juillet 2009, elle est un service à compétence nationale rattaché au Secrétariat général de la défense et de la sécurité nationale (SGDSN), lui-même placé auprès du Premier ministre. Son champ d’action couvre l’ensemble du territoire français.
Son rôle ne se limite pas à diffuser des conseils de sécurité informatique. L’ANSSI contribue à la protection des systèmes d’information de l’État, des infrastructures critiques et des organisations soumises à des obligations particulières. Elle intervient à la croisée de la cybersécurité, de la cyberdéfense, de la prévention des risques et de la politique publique numérique.
Cette position la distingue d’une entreprise privée de cybersécurité. Un prestataire peut auditer un réseau, déployer des outils, accompagner une remédiation ou former les équipes d’un client. L’ANSSI fixe aussi des référentiels, certifie certains produits et services, supervise des exigences réglementaires et coordonne une réponse nationale lorsque la gravité d’un incident le justifie.
Les cinq missions de l’ANSSI, de la défense à la régulation
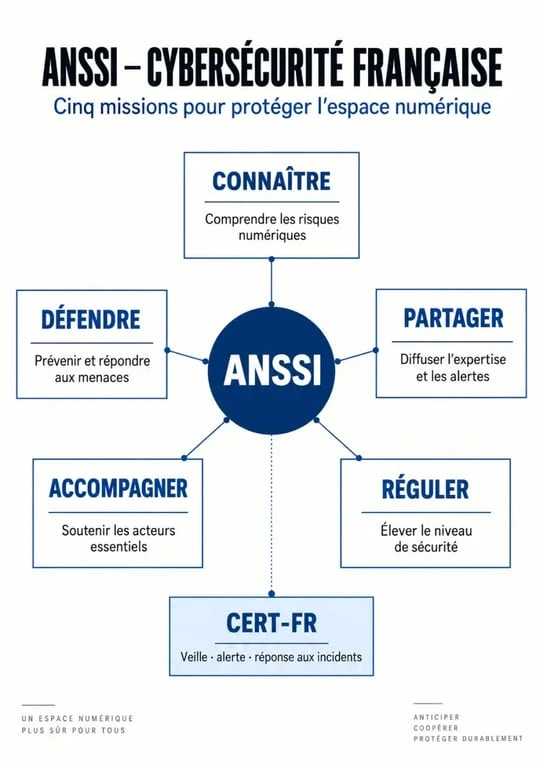
L’action de l’agence s’organise autour de cinq verbes : défendre, connaître, partager, accompagner et réguler. Cette approche couvre la prévention, la compréhension des menaces, la diffusion des bonnes pratiques et le suivi des organisations concernées. Elle évite de réduire la cybersécurité à un antivirus ou à une réaction d’urgence après une attaque.
Instruction interministérielle n°901 sur la protection des informations sensibles — Découvrez les règles officielles de l’II n°901 et le rôle de l’ANSSI dans l’agrément des produits et services de cybersécurité.
| Mission | Ce qu’elle recouvre | Publics concernés |
|---|---|---|
| Défendre | Prévenir, détecter et traiter les attaques visant notamment les systèmes critiques. | État, administrations, opérateurs d’importance vitale et victimes d’attaques d’ampleur. |
| Connaître | Observer les menaces, les risques et l’état de l’art technique. | Décideurs publics, organisations et écosystème cyber. |
| Partager | Diffuser recommandations, méthodes, outils et expertise. | Grand public, entreprises, collectivités et professionnels. |
| Accompagner | Soutenir la montée en maturité et la sécurisation des organisations. | Administrations, industriels, prestataires et acteurs régulés. |
| Réguler | Certifier, contrôler et superviser selon les cadres applicables. | Produits, services et organisations concernés. |
Défendre les systèmes essentiels sans attendre la crise
La défense vise en priorité les systèmes d’information critiques, dont l’indisponibilité ou la compromission pourrait affecter des fonctions essentielles. Elle comprend la détection des cyberattaques, l’analyse des marqueurs techniques d’attaquants, l’alerte et l’appui à la réponse à incident. L’objectif est de limiter les effets d’une intrusion et d’empêcher sa propagation vers d’autres entités.
Partager pour transformer une consigne en pratique réelle
Les recommandations de l’ANSSI permettent de passer d’un risque abstrait à des mesures concrètes : gestion des accès, sauvegardes, mises à jour, architecture des systèmes et organisation de la réponse à incident. Une mesure isolée ne suffit pas. Un compte administrateur mal protégé, des sauvegardes inaccessibles ou une procédure de crise inconnue des équipes peuvent fragiliser l’ensemble du dispositif. La sécurité repose donc sur la cohérence entre les identités, les postes de travail, les fournisseurs, les données et les procédures.
CERT-FR : le rôle du centre de veille, d’alerte et de réponse
Le CERT-FR est le centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques. Il fait partie des capacités opérationnelles de l’ANSSI. Il ne s’agit donc pas d’une agence séparée, mais d’un dispositif spécialisé dans la veille et la réponse aux incidents.
Ses ressources sont utiles pour suivre des alertes de sécurité, comprendre des vulnérabilités ou consulter des avis techniques. Les administrations, institutions, juridictions, autorités indépendantes, collectivités territoriales et organisations relevant d’enjeux critiques disposent d’un lien spécifique avec ce dispositif. Une entreprise non régulée confrontée à une attaque doit aussi solliciter ses équipes internes, son assureur le cas échéant et un prestataire qualifié. Les publications du CERT-FR restent toutefois une référence pour évaluer une menace et orienter les premières décisions.
Les premiers réflexes face à une suspicion d’attaque
En cas de chiffrement de fichiers, de connexion anormale ou de compromission présumée, il faut préserver les éléments utiles à l’analyse, limiter la propagation selon les procédures internes et mobiliser rapidement les responsables concernés. Évitez les actions improvisées qui effacent des traces ou aggravent l’interruption de service. Les alertes et publications du CERT-FR permettent de vérifier si la menace observée correspond à une vulnérabilité ou à une campagne connue.
Guides, formations et ressources officielles : où commencer ?
Le portail cyber.gouv.fr centralise les publications et ressources de l’ANSSI. Les guides, méthodes et recommandations s’adressent à des profils variés : responsables informatiques, directions générales, agents publics, prestataires, étudiants ou utilisateurs souhaitant améliorer leurs réflexes numériques.
Pour progresser pas à pas, SecNumacadémie propose trois niveaux de maîtrise. Le niveau découverte convient au grand public et aux débutants. Le niveau intermédiaire cible les professionnels qui utilisent le numérique au quotidien ainsi que les étudiants. Le niveau approfondissement s’adresse aux personnes déjà engagées dans la cybersécurité. Cette progression permet de commencer par les usages et les risques courants avant d’aborder des notions plus techniques.
- Pour un particulier ou un débutant : privilégier la sensibilisation, l’hygiène numérique et le niveau découverte de SecNumacadémie.
- Pour une PME ou une collectivité : consulter les recommandations, puis structurer les sauvegardes, les accès et la gestion des incidents.
- Pour une organisation régulée : identifier les obligations applicables et les référentiels liés à la supervision, au contrôle ou à la certification.
- Pour un professionnel cyber : suivre les publications techniques du CERT-FR et les cadres de qualification ou de certification pertinents.
Certification, contrôle et réglementation : pourquoi l’ANSSI régule aussi
L’ANSSI ne fait pas qu’informer : elle intervient également dans la régulation de la cybersécurité. Cette mission repose sur la certification de sécurité, le contrôle et la supervision de certains produits, services et organisations. Elle vise à fournir un niveau de confiance vérifiable lorsque la sécurité numérique conditionne la continuité d’activités sensibles.
Les organisations concernées peuvent rencontrer plusieurs sigles : NIS et son évolution NIS 2 pour la sécurité des réseaux et systèmes d’information, CSA pour le règlement européen sur la cybersécurité, eIDAS pour l’identification électronique et les services de confiance, ou encore SAIV pour la sécurité des activités d’importance vitale. Ces dispositifs ne s’appliquent pas tous de la même manière ni à toutes les structures. Le bon réflexe consiste à déterminer son statut, ses dépendances critiques et les exigences qui lui sont propres avant d’engager une démarche de conformité.
Cette fonction de régulation complète la réponse aux incidents. La première protège dans l’urgence, tandis que la seconde installe des garanties durables. L’ANSSI articule ainsi expertise technique, accompagnement, contrôle et résilience dans le cadre de la cybersécurité française.