L’intégration de l’intelligence artificielle dans la cybersécurité n’est plus une simple perspective, mais une réalité opérationnelle. Pour les responsables de la sécurité des systèmes d’information (RSSI) et les analystes, l’IA agit comme un multiplicateur de force. Elle traite des volumes de données inaccessibles à l’humain et réduit les délais de réaction. Toutefois, cette transformation est à double tranchant : si elle renforce la défense, elle équipe également les attaquants d’outils d’automatisation et de personnalisation inédits.
L’IA comme pilier de la défense proactive
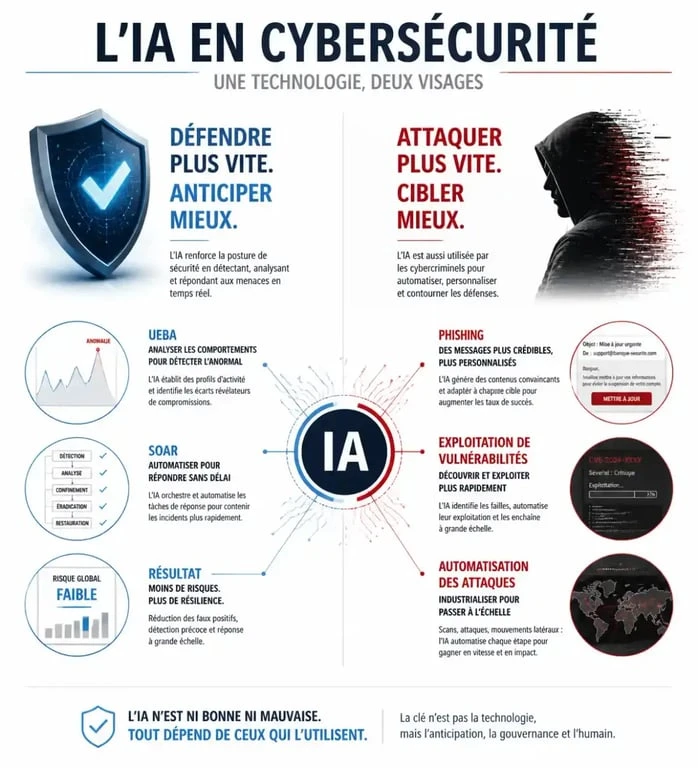
La valeur ajoutée de l’intelligence artificielle réside dans sa capacité à transformer une approche réactive en une stratégie proactive. En exploitant le machine learning et le traitement du langage naturel, les outils de sécurité modernes ne se limitent plus à comparer des fichiers à des bases de signatures connues. Ils scrutent les comportements en temps réel.
Testez vos connaissances sur l’IA en cybersécurité
L’analyse comportementale, ou UEBA (User and Entity Behavior Analytics), est l’un des cas d’usage les plus matures. En établissant une ligne de base de l’activité normale sur un réseau, le système détecte instantanément les écarts, comme une connexion inhabituelle à 3 heures du matin ou une exfiltration massive de données, qui passeraient inaperçus dans le flux quotidien des logs.
Un système de sécurité bien configuré attire les menaces vers des environnements contrôlés, les honeypots. L’IA isole, analyse et neutralise une attaque avant que le périmètre critique ne soit compromis. Cette capacité à détourner l’attention des cybercriminels tout en enrichissant la base de connaissances des menaces en temps réel offre un avantage stratégique pour la résilience de l’entreprise.
La mutation des capacités d’attaque : l’IA au service des cybercriminels
La démocratisation des grands modèles de langage (LLM) et des outils d’IA générative a abaissé la barrière à l’entrée pour les attaquants. Là où une campagne de spear phishing exigeait autrefois un travail manuel fastidieux, l’IA permet désormais une personnalisation de masse à une échelle industrielle.
L’automatisation et la sophistication des menaces
Les cybercriminels utilisent l’IA pour créer des messages d’hameçonnage indiscernables de communications légitimes, en adaptant le ton, le contexte et la langue selon la cible identifiée sur les réseaux sociaux professionnels. Cette hyper-personnalisation augmente les taux de succès des attaques par usurpation d’identifiants.
Attaques de jour zéro et automatisation
L’IA aide aussi à la découverte de vulnérabilités. En scannant le code source de logiciels, les attaquants identifient des failles de type jour zéro beaucoup plus rapidement qu’auparavant. Cette course à la vitesse entre la découverte de la faille par l’attaquant et son colmatage par l’équipe de sécurité est le nouveau champ de bataille principal.
Outils et technologies : cartographie des usages opérationnels
L’IA se décline à travers un écosystème d’outils intégrés. Voici comment les différentes briques technologiques s’articulent pour renforcer la posture de sécurité.
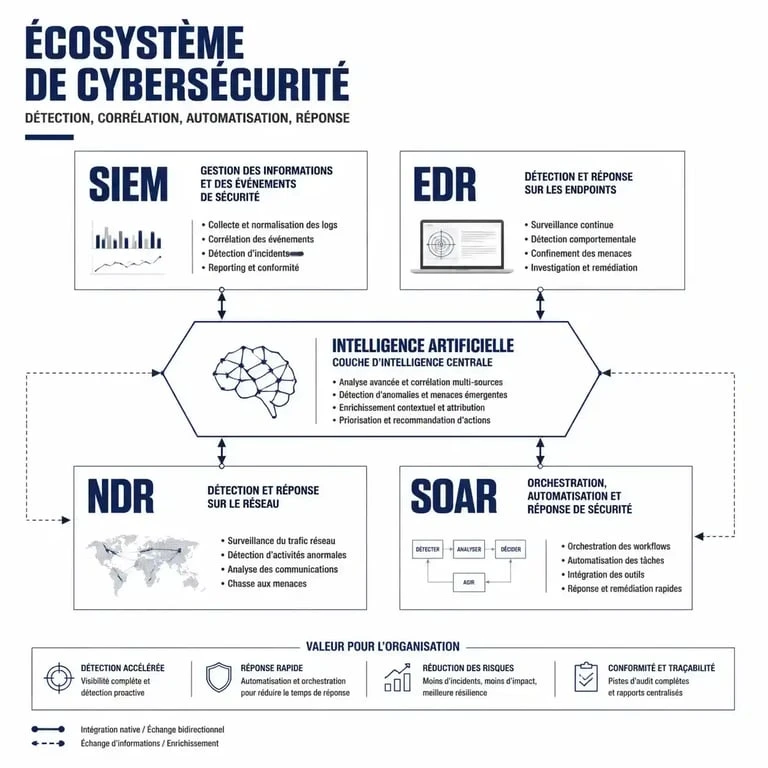
| Technologie | Usage principal | Bénéfice opérationnel |
|---|---|---|
| SIEM | Corrélation d’alertes | Réduction du bruit et des faux positifs |
| EDR / XDR | Sécurité des endpoints | Détection et isolation automatique |
| SOAR | Automatisation de la réponse | Réduction du temps de traitement (MTTR) |
| NDR | Analyse réseau | Identification des mouvements latéraux |
| RAG | Contexte pour LLM | Réponses précises basées sur les données internes |
Le SOAR (Security Orchestration, Automation and Response) est particulièrement critique. Grâce à l’IA, il automatise le tri des alertes, priorise celles qui présentent le plus haut risque et déclenche des mesures d’isolation immédiates sans intervention humaine systématique. Cela permet aux analystes du SOC (Security Operations Center) de se concentrer sur les incidents complexes nécessitant une expertise humaine.
Risques, gouvernance et limites des systèmes d’IA
Si l’IA est un atout, elle apporte de nouvelles vulnérabilités. Un système d’IA mal protégé peut être la cible d’attaques par empoisonnement de données, où l’attaquant injecte des informations biaisées pour fausser les modèles de décision du système de défense.
Guide officiel pour sécuriser vos systèmes d’IA générative — Découvrez les recommandations essentielles de l’ANSSI pour déployer et intégrer l’IA générative en toute sécurité au sein de votre organisation.
L’approche par les risques
La gouvernance est nécessaire pour garantir la fiabilité des systèmes de sécurité basés sur l’IA. Il est impératif d’adopter une approche fondée sur les risques, incluant la sécurisation des pipelines de données alimentant les modèles, le contrôle humain systématique (Human-in-the-loop) pour les décisions critiques de blocage, et l’audit régulier des biais algorithmiques pour limiter les faux positifs massifs.
L’IA doit être perçue comme un outil d’aide à la décision et non comme un remplaçant de la stratégie de sécurité. La résilience cybernétique repose sur un équilibre entre automatisation intelligente et supervision humaine experte.
Vers une cybersécurité adaptative
L’intelligence artificielle a redéfini les règles du jeu. Le succès d’une stratégie de cybersécurité ne dépend plus seulement de la puissance des outils, mais de la capacité à intégrer l’IA de manière cohérente, sécurisée et responsable. Alors que les menaces évoluent vers une automatisation accrue, la défense doit s’appuyer sur des systèmes capables d’apprentissage continu et de contextualisation pour garantir une protection robuste face à un paysage numérique en mutation.