Dans un environnement numérique où les cybermenaces gagnent en fréquence et en complexité, la mise en place d’une stratégie de protection robuste est une nécessité vitale. Les solutions de cybersécurité ne se limitent pas à un pare-feu ou à un antivirus ; elles forment un écosystème interconnecté conçu pour protéger vos données, vos applications, vos terminaux et vos utilisateurs contre des risques variés tels que les ransomwares, l’hameçonnage ou les attaques DDoS.
Qu’est-ce qu’une solution de cybersécurité ?
Une solution de cybersécurité regroupe des outils, des services et des protocoles destinés à sécuriser l’infrastructure informatique. Son périmètre couvre l’intégralité de l’écosystème numérique, du réseau local au cloud, en passant par les terminaux mobiles et les serveurs critiques. L’objectif est de prévenir les intrusions et de détecter rapidement toute activité suspecte pour limiter l’impact d’un incident.
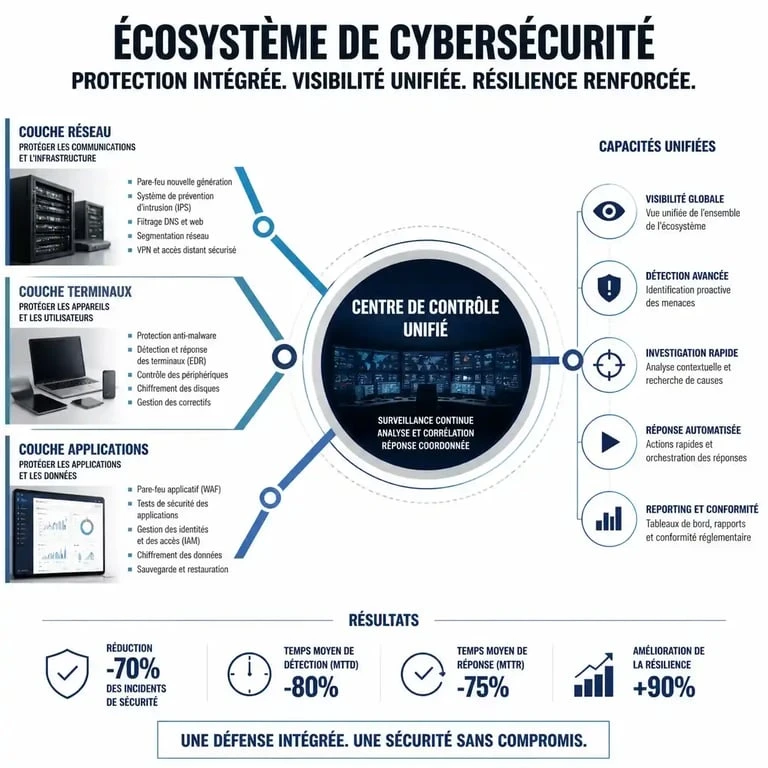
Pour mesurer l’efficacité de ces outils, il faut envisager la sécurité sous l’angle de la continuité d’activité. Plutôt que de voir chaque outil comme une cloison isolée, une approche moderne intègre ces solutions pour créer une vision globale. Ce changement de perspective transforme la sécurité d’un centre de coûts en un levier de résilience, où chaque composant, de la gestion des identités au chiffrement des données, maintient la disponibilité des services en cas de tentative d’attaque.
Les grandes familles de solutions et leurs usages
Le marché de la cybersécurité est vaste. Pour naviguer parmi les offres, il est utile de catégoriser les outils en fonction de leur usage principal. Voici un panorama des solutions nécessaires pour une défense en profondeur :
| Catégorie | Usage principal | Menace ciblée |
|---|---|---|
| EDR / XDR | Protection et détection sur les terminaux | Ransomwares, mouvements latéraux |
| Pare-feu (NGFW) | Filtrage du trafic réseau | Intrusions, accès non autorisés |
| Sécurité des API | Protection des flux applicatifs | Injection, vol de données via API |
| Gestion des identités (MFA) | Contrôle des accès | Hameçonnage, usurpation d’identité |
| Microsegmentation | Isolation des segments réseau | Propagation de logiciels malveillants |
La protection des applications et des API
À mesure que les entreprises migrent vers le cloud, les applications Web et les API deviennent des cibles prioritaires. Une protection efficace inclut un WAF (Web Application Firewall) pour analyser le trafic en temps réel, ainsi que des solutions de gestion des bots pour contrer le scraping et les attaques par force brute. La sécurité applicative accompagne désormais le code tout au long de son cycle de vie.
Pourquoi privilégier une approche de plateforme unifiée ?
L’empilement d’outils disparates, souvent appelé « point-solution sprawl », constitue un facteur de vulnérabilité majeur. Lorsqu’une équipe de sécurité jongle entre dix consoles différentes, la visibilité globale s’effrite et le temps de réponse en cas d’incident augmente. Une plateforme unifiée centralise la télémétrie, automatise les corrélations et permet une gestion cohérente de la posture de sécurité.
En unifiant vos défenses, vous réduisez les angles morts. Une plateforme capable de relier les alertes issues de votre réseau avec celles de vos terminaux (EDR) permet de stopper une attaque en cours de propagation latérale bien plus rapidement qu’une solution isolée. Cette centralisation facilite également la conformité, notamment avec le RGPD, en simplifiant l’auditabilité des systèmes.
L’accompagnement humain : le complément indispensable
Les outils automatisés ne remplacent pas l’expertise humaine. Les services managés de cybersécurité (MSSP) permettent aux entreprises de bénéficier d’une surveillance 24/7 sans internaliser des dizaines d’experts. Ces services incluent le Pentest pour identifier les failles avant qu’elles ne soient exploitées, la surveillance proactive via un SOC (Security Operations Center) qui analyse les comportements suspects, et un accompagnement stratégique pour préparer les plans de réponse aux incidents.
Critères pour choisir vos solutions de sécurité
Le choix d’une solution dépasse la simple fiche technique. Plusieurs critères stratégiques doivent guider votre décision :
La capacité d’intégration est primordiale : votre nouvelle solution doit communiquer avec votre stack existante (API, SIEM, Cloud). L’évolutivité permet à l’outil de grandir avec votre infrastructure, particulièrement dans un contexte multi-cloud. Le niveau d’automatisation est crucial pour réduire les tâches manuelles, éviter la fatigue des équipes et limiter les erreurs de configuration. Enfin, la qualité du support technique et la rapidité d’intervention sont des éléments différenciateurs en cas de crise.
Investir dans la cybersécurité est un processus continu. Il s’agit d’un cycle d’amélioration qui nécessite une veille constante sur les menaces et une remise en question régulière de vos outils. En combinant des technologies de pointe, une architecture unifiée et un accompagnement humain expert, vous assurez la protection de vos actifs numériques tout en renforçant la confiance de vos partenaires et clients.