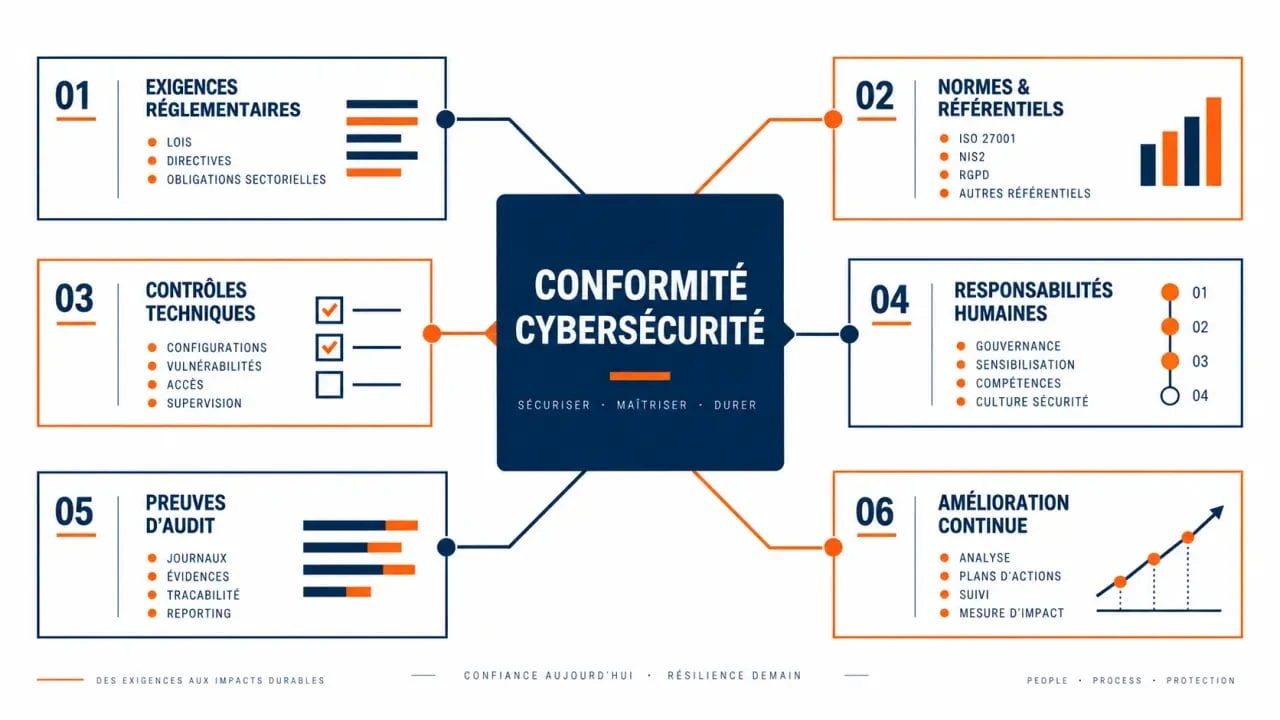
La conformité cybersécurité consiste à aligner les pratiques de l’entreprise, ses systèmes d’information et ses contrôles sur des exigences légales, réglementaires, contractuelles ou normatives. Elle ne repose ni sur l’installation d’un outil de protection ni sur la réussite d’un audit ponctuel. L’entreprise doit démontrer, dans la durée, que ses risques sont identifiés, traités et suivis.
Conformité cyber et cybersécurité : deux notions liées, mais distinctes
La cybersécurité désigne les moyens destinés à protéger la confidentialité, l’intégrité et la disponibilité des données et des systèmes. Elle comprend notamment le chiffrement, la gestion des accès, les sauvegardes, la détection des attaques et la réponse aux incidents. La conformité cyber, parfois appelée cyber compliance, vérifie que ces moyens répondent à des exigences précises et que leur application peut être prouvée.
Testez vos connaissances : Conformité Cybersécurité
Une entreprise peut disposer d’un pare-feu performant ou d’une authentification multifacteur sans être conforme si elle ne sait pas qui valide les accès, si elle ne conserve pas les journaux nécessaires ou si ses procédures ne sont ni documentées ni appliquées. À l’inverse, une politique très complète sans contrôles effectifs ne protège pas l’organisation. La conformité traduit donc la sécurité en obligations, en responsabilités et en preuves d’audit.
La preuve compte autant que le contrôle
Un contrôle de sécurité devient crédible lorsqu’il laisse une trace exploitable : inventaire des actifs, compte rendu de revue des droits, rapport de correctifs, résultat d’un test de restauration, registre des incidents ou attestation de formation. Cette gouvernance par la preuve aide aussi la direction à arbitrer les priorités et à accepter explicitement un risque résiduel lorsque sa suppression complète n’est pas réaliste.
Il est utile de regarder le dispositif sous plusieurs angles. Un même actif, comme un espace de stockage cloud, peut répondre à des exigences différentes. L’équipe IT examine le chiffrement et les droits d’accès ; le DPO s’intéresse aux données personnelles et aux sous-traitants ; les métiers évaluent l’impact d’une indisponibilité ; les achats vérifient les clauses du fournisseur. Cette lecture croisée limite les angles morts et transforme une liste de contrôles en véritable chaîne de responsabilité.
Identifier les textes et référentiels réellement applicables
Le bon point de départ n’est pas une liste universelle de normes. Il faut croiser la localisation de l’organisation et de ses clients, son secteur, la nature des données traitées, les services fournis et ses engagements contractuels. Une PME SaaS, un établissement de santé, un site e-commerce et un acteur financier n’auront pas le même périmètre de conformité.
| Texte ou référentiel | Nature | Organisations et enjeu principal | Éléments de preuve attendus |
|---|---|---|---|
| RGPD | Réglementation européenne | Organisations traitant des données personnelles ; sécurité adaptée au risque, notamment au titre de l’article 32 | Registre des traitements, analyse de risques, contrats de sous-traitance, gestion des violations |
| NIS2 | Directive européenne | Entités concernées dans des secteurs critiques ou importants ; gestion des risques et résilience | Gouvernance, mesures de sécurité, processus de signalement et plan de réponse |
| DORA | Réglementation européenne | Entités financières et certains prestataires ; résilience opérationnelle numérique | Tests, gestion des incidents TIC, suivi des prestataires et continuité |
| ISO 27001 | Norme volontaire, certifiable | Organisations souhaitant structurer un SMSI et rassurer leurs partenaires | Analyse de risques, politiques, déclaration d’applicabilité, audits internes et revues |
| PCI DSS 4.0 | Standard contractuel | Acteurs qui stockent, traitent ou transmettent des données de cartes de paiement | Contrôles techniques, journaux, tests et validation PCI DSS chaque année |
| HIPAA | Cadre américain | Organisations traitant des informations de santé protégées aux États-Unis | Protections administratives, physiques et techniques des données de santé |
Le RGPD, la directive NIS2 et le règlement DORA sont des exigences réglementaires. ISO 27001 fournit un cadre de management volontaire qui peut faire l’objet d’une certification. PCI DSS relève souvent d’une obligation imposée par l’écosystème du paiement. Cette distinction entre obligation légale, norme volontaire et standard contractuel évite d’investir dans une certification sans couvrir une obligation réglementaire, ou de traiter une exigence contractuelle comme une simple recommandation.
Construire un programme de mise en conformité proportionné
Une démarche efficace commence par le périmètre réel de l’entreprise. Chercher à tout documenter avant de savoir quelles données, applications, comptes et fournisseurs sont critiques produit souvent un dossier lourd et rapidement obsolète. L’objectif consiste à prioriser les risques les plus plausibles et les impacts les plus importants, selon la taille, le secteur et la maturité de l’organisation.
Directive NIS 2 : renforcer la cybersécurité dans l’UE — Consultez le texte officiel de la directive européenne 2022/2555 établissant des mesures pour un niveau élevé et commun de cybersécurité dans l’Union européenne.
Cartographier, évaluer, décider
- Recenser les actifs et les flux : applications, terminaux, infrastructures cloud, données personnelles, données financières, sauvegardes et accès de tiers.
- Classifier les informations : distinguer les données sensibles, stratégiques, de santé, de cartes de paiement ou appartenant à des clients.
- Évaluer les risques : associer les menaces, les vulnérabilités, les impacts métier et les contrôles déjà en place.
- Définir un plan de traitement : réduire, transférer, accepter ou éviter le risque, avec un responsable et une échéance.
- Documenter les décisions : politiques, procédures, registres, comptes rendus et exceptions approuvées constituent le socle de l’auditabilité.
La direction doit porter la gouvernance et allouer les ressources. Le RSSI ou le responsable IT pilote les mesures de sécurité ; le DPO intervient sur les traitements de données personnelles ; les équipes juridiques, achats et métiers apportent les exigences contractuelles et opérationnelles. Désigner un propriétaire par contrôle évite que la conformité repose sur une seule personne ou sur une équipe IT isolée.
Ne pas oublier les fournisseurs et le cloud
La responsabilité est partagée, mais elle ne disparaît pas chez le prestataire. Pour chaque fournisseur critique, il faut examiner les données confiées, les accès accordés, la localisation des services, les engagements de sécurité, les conditions de notification d’incident et les possibilités d’audit. Un registre des tiers, assorti d’une évaluation de criticité et de revues périodiques, apporte une réponse concrète au risque fournisseur.
Les contrôles à privilégier et les preuves à conserver
Les contrôles doivent découler de l’évaluation des risques et des obligations applicables. Ils combinent technologie, organisation et comportement humain. Un outil seul ne remplace ni une procédure opérationnelle ni une vérification régulière de son efficacité. Chaque mesure doit avoir un responsable, une fréquence de contrôle et une preuve facilement accessible.
- Identités et accès : authentification multifacteur, principe du moindre privilège, revues des habilitations et suppression rapide des comptes inutiles.
- Protection des données : chiffrement au repos et en transit, classification, prévention des fuites de données et règles de conservation.
- Hygiène technique : gestion des vulnérabilités, application des correctifs, segmentation réseau, durcissement des configurations et analyseurs de vulnérabilités.
- Détection et traçabilité : journalisation centralisée, surveillance continue, SIEM lorsque le périmètre le justifie, analyse des anomalies et conservation cohérente des journaux.
- Résilience : sauvegardes protégées, tests de restauration, plan de continuité d’activité et plan de reprise d’activité.
- Facteur humain : sensibilisation au phishing, consignes de signalement et exercices adaptés aux rôles exposés.
Pour chaque mesure, conservez une preuve simple et datée : export de revue des accès, rapport de sauvegarde restaurée, compte rendu de test, ticket de correction, feuille de présence à une formation ou journal d’incident. Un contrôle qui fonctionne mais ne peut pas être démontré sera difficile à valoriser lors d’un audit, d’un appel d’offres ou d’une investigation. La traçabilité des contrôles doit donc être prévue dès leur conception.
Maintenir la conformité face aux incidents et aux changements
La conformité n’est pas un projet à clôturer. Une acquisition, une nouvelle application SaaS, l’ouverture d’un accès partenaire, une évolution réglementaire ou un incident modifient le niveau de risque. Les revues de risques, les audits internes et les plans de remédiation doivent suivre le rythme des changements majeurs, puis être complétés par une surveillance régulière.
En cas de violation de données ou de cyberattaque, l’organisation doit pouvoir qualifier l’incident, préserver les éléments utiles, limiter les impacts, mobiliser les responsables et déterminer les notifications applicables. Pour le RGPD, la notification d’une violation à l’autorité de contrôle est généralement associée à un délai de 72 heures lorsqu’elle est requise. Un plan de réponse testé, avec les coordonnées des décideurs, du DPO, des experts techniques et des prestataires, évite les décisions improvisées.
La non-conformité expose à des sanctions, à des litiges, à une interruption d’activité et à une perte de confiance. Le RGPD prévoit notamment des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial annuel. Au-delà du risque financier, un programme de conformité cybersécurité bien tenu facilite les audits clients, les partenariats et les décisions d’investissement. Lorsqu’un écart est complexe ou qu’un référentiel sectoriel s’applique, un audit indépendant ou l’appui d’un consultant peut accélérer la priorisation et sécuriser le plan de remédiation.