La cybersécurité bancaire protège bien plus qu’un accès à une application mobile. Elle sécurise les données personnelles, les comptes, les paiements et la continuité des services. Face à des attaques ciblées, les établissements financiers associent technologies, contrôles humains et procédures de crise pour prévenir la fraude, détecter les anomalies et rétablir rapidement les opérations.
Pourquoi les banques constituent-elles des cibles majeures ?
Une banque concentre des actifs particulièrement convoités : données d’identité, coordonnées bancaires, historiques de transactions, informations patrimoniales et moyens de paiement. La transformation numérique a multiplié les points de contact, comme la banque en ligne, les applications, les API, le cloud, les paiements sans contact et les échanges avec des prestataires. La surface d’attaque s’est élargie en conséquence.
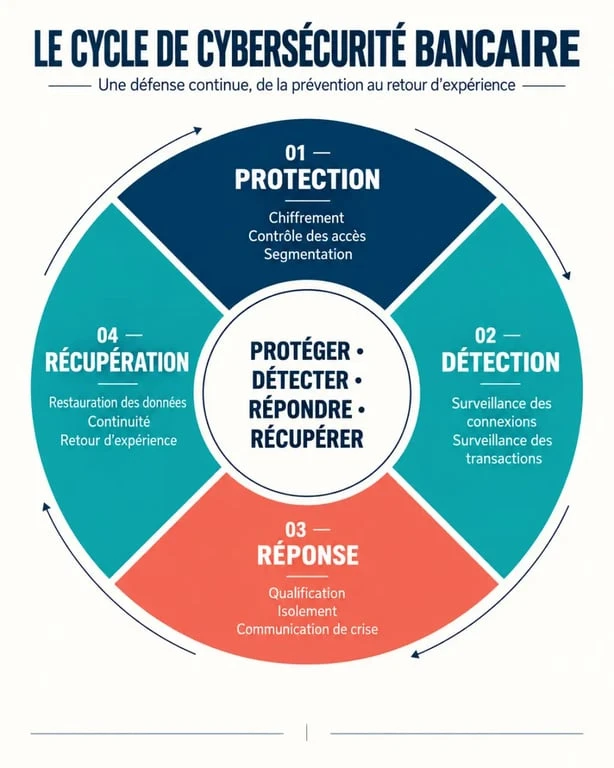
L’enjeu ne se limite pas au vol direct de fonds. Une intrusion peut altérer des données, rendre un service indisponible ou éroder la confiance des clients. La cybersécurité bancaire protège trois propriétés indissociables : la confidentialité des informations, leur intégrité et leur disponibilité lorsque le client ou le conseiller en a besoin.
La confiance, un actif aussi sensible que les données
Un paiement refusé sans explication, une application inaccessible ou un message frauduleux qui semble provenir de la banque peuvent suffire à créer un doute. Les dispositifs de sécurité doivent donc préserver la fluidité du parcours client tout en renforçant les vérifications. Une authentification supplémentaire ajoute parfois une étape, mais elle limite fortement l’utilisation d’identifiants dérobés.
La fraude aux moyens de paiement illustre cette pression permanente : au premier semestre 2023, 4,1 millions d’opérations frauduleuses ont été enregistrées, avec une hausse de 16,9 % en volume et de 5,4 % en valeur. Ces chiffres montrent que la protection technique doit s’accompagner d’une vigilance active des utilisateurs.
Les attaques à connaître pour mieux repérer le danger
Les cybercriminels n’emploient pas une seule méthode. Ils cherchent souvent le chemin le plus simple : tromper une personne, exploiter une faille, saturer un service ou détourner un paiement. Voici les menaces les plus fréquentes dans l’environnement bancaire.
Les 5 fonctions du cadre NIST de cybersécurité — Découvrez le module officiel du NIST pour comprendre et appliquer les cinq fonctions du Cybersecurity Framework : identifier, protéger, détecter, répondre et rétablir.
| Menace | Signal ou objectif | Réponse de sécurité |
|---|---|---|
| Phishing et usurpation | Message urgent, lien imitant la banque, demande de code | Authentification multifacteur, filtrage, sensibilisation et signalement |
| Ransomware | Chiffrement de systèmes ou de données pour exiger une rançon | Segmentation, sauvegardes, protection des terminaux et restauration |
| DDoS | Saturation d’un site ou d’un service en ligne | Surveillance du trafic et dispositifs de continuité |
| Fraude au paiement | Virement inhabituel, ajout d’un bénéficiaire, transaction anormale | Analyse comportementale et contrôles renforcés |
| Manipulation de données | Modification non autorisée d’informations ou de paramètres | Gestion des droits, journalisation et contrôles d’intégrité |
Le phishing exploite d’abord la confiance
Le faux message est particulièrement efficace lorsqu’il reprend les codes visuels d’une banque et provoque un sentiment d’urgence : « opération à valider », « compte bloqué » ou « mise à jour obligatoire ». Un conseiller ou un service de sécurité ne doit pas demander par courriel, SMS ou téléphone un mot de passe, un code à usage unique ou une validation à distance lorsque le client n’a pas lui-même initié l’opération.
Une fraude peut naître d’un détail apparemment banal : une adresse d’expéditeur proche de l’originale, un lien raccourci ou une pièce jointe inattendue. Avant toute action, mieux vaut ouvrir son application bancaire ou saisir soi-même l’adresse officielle dans le navigateur. Ce réflexe réduit le risque de transmettre ses identifiants bancaires à un fraudeur.
Protection, détection, réponse : la sécurité ne repose pas sur un seul outil
Une cybersécurité bancaire efficace superpose plusieurs protections. Pare-feu avancés, renforcement des serveurs, chiffrement, sécurité des terminaux et contrôle des accès réduisent les possibilités d’intrusion. Le principe du privilège minimum est central : chaque collaborateur, application ou prestataire ne doit disposer que des droits nécessaires à sa mission.
L’authentification et la surveillance limitent les accès abusifs
L’authentification multifacteur associe plusieurs preuves d’identité, par exemple un mot de passe et une validation sur un appareil de confiance. Elle ne dispense pas de protéger ses identifiants, mais elle complique considérablement la réutilisation d’un mot de passe volé. Les banques surveillent aussi les connexions, les appareils, les montants et les comportements de transaction pour identifier les activités inhabituelles.
La sécurité peut être comparée à un joint d’étanchéité dans un circuit : sa valeur ne se voit pas tant que chaque raccord tient, mais une seule rupture peut laisser passer un flux incontrôlé. En banque, ce raccord se situe souvent entre des systèmes, des équipes ou des prestataires. Une API mal sécurisée, un compte trop privilégié ou un fournisseur insuffisamment contrôlé peut contourner une défense pourtant robuste. Les banques ont donc intérêt à auditer les interfaces, à segmenter les réseaux et à suivre les accès tiers avec autant de rigueur que les accès internes.
Tester avant la crise, restaurer pendant la crise
Les tests de pénétration et les analyses de vulnérabilités servent à rechercher les faiblesses avant les attaquants. En cas d’incident, une cellule de crise qualifie l’événement, isole si nécessaire les systèmes concernés, maintient la communication et organise la restauration des données et des services. Les plans de continuité d’activité et de reprise ne sont utiles que s’ils sont préparés et régulièrement exercés.
Réglementation et gouvernance : un cadre pour protéger les clients
La sécurité informatique ne relève pas uniquement des équipes techniques. Elle engage la direction, la conformité, les métiers, les prestataires et les collaborateurs. Le RGPD encadre la protection des données personnelles. PCI DSS concerne la sécurité des données de cartes de paiement. ISO/IEC 27001 fournit un cadre de management de la sécurité de l’information. Les référentiels du NIST aident également à structurer l’identification des risques, la protection, la détection, la réponse et la récupération.
Dans le secteur financier, la conformité croise aussi les exigences liées à la lutte contre le blanchiment de capitaux et le financement du terrorisme, ou LCB-FT, ainsi que les dispositifs BSA/AML dans les environnements concernés. Les règles ne remplacent pas les mesures de terrain : elles imposent une gouvernance, des preuves de contrôle et une amélioration continue de la gestion des risques.
Des compétences transversales, de la technique à la fraude
La cybersécurité bancaire mobilise des spécialistes des réseaux, du cloud, de la cryptographie, de la réponse à incident et de l’analyse des fraudes. Elle exige aussi des profils capables de comprendre les paiements, les risques opérationnels, la conformité et les usages clients. La formation continue reste essentielle, car l’ingénierie sociale évolue aussi vite que les outils de défense.
Les bons réflexes des clients et des collaborateurs
La banque assure une part majeure de la protection, mais aucune défense ne peut empêcher un utilisateur de communiquer volontairement ses codes à un fraudeur. Les clients comme les équipes internes sont une première ligne de vigilance, à condition de disposer de consignes simples et concrètes.
- Utiliser un mot de passe unique et robuste pour l’espace bancaire, sans le réemployer sur d’autres services.
- Activer l’authentification forte et vérifier chaque demande de validation avant de l’accepter.
- Ne jamais transmettre d’identifiants, de code reçu par SMS ou de données de carte à un interlocuteur non vérifié.
- Contrôler régulièrement les opérations et signaler sans attendre une transaction, un appareil ou un message suspect.
- Pour les collaborateurs, appliquer les procédures de signalement, même en cas de simple doute.
En cas de fraude présumée, le bon réflexe consiste à contacter immédiatement sa banque via ses coordonnées officielles, à faire opposition lorsque cela est nécessaire et à conserver les éléments utiles : captures d’écran, messages, heure des échanges et références des opérations. Une réaction rapide facilite le blocage des accès et l’analyse de l’incident.