Face à la multiplication des menaces numériques, le choix d’un logiciel de cybersécurité est une décision stratégique. Entre les ransomwares, les tentatives de phishing et les vulnérabilités liées au travail hybride, les entreprises doivent naviguer dans un écosystème où la réactivité est la règle. L’objectif est simple : sécuriser l’infrastructure sans alourdir les processus métiers.
Comprendre le rôle réel d’un logiciel de cybersécurité
Un logiciel de cybersécurité n’est pas qu’une barrière défensive. C’est une tour de contrôle qui centralise la surveillance des données, des réseaux et des terminaux. Sa mission est de détecter les anomalies en temps réel et d’automatiser la réponse aux incidents avant qu’ils ne paralysent l’activité.
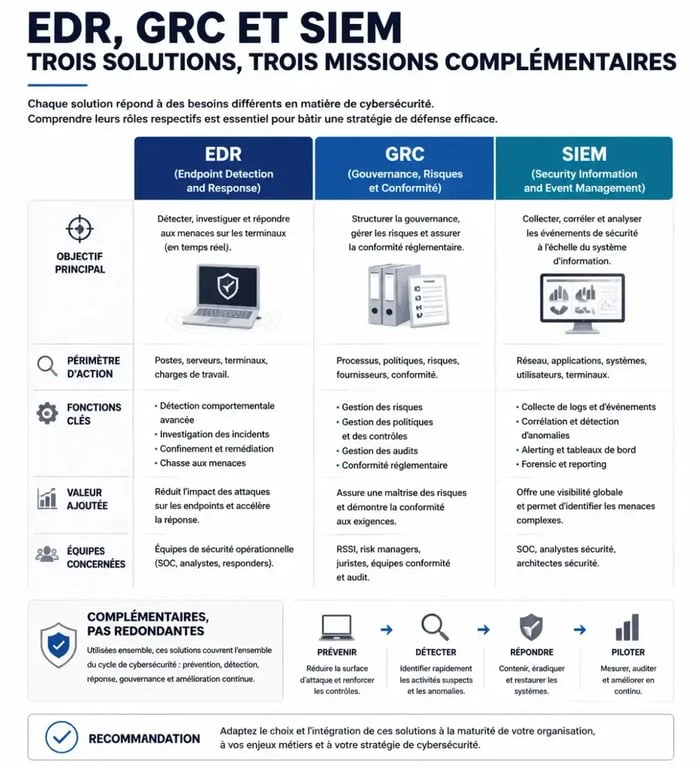
Ces solutions intègrent des tableaux de bord de conformité, nécessaires pour répondre aux exigences réglementaires comme le RGPD ou la norme ISO 27001. En automatisant la gestion des correctifs et la surveillance des logs, l’outil décharge les équipes IT de tâches répétitives, leur permettant de se concentrer sur la gouvernance globale de la sécurité.
Les critères de sélection pour une protection adaptée
Choisir la bonne solution demande de dépasser les promesses marketing pour se concentrer sur l’adéquation technique. Voici les piliers à évaluer avant tout déploiement :
La capacité de détection prédictive est le premier point : privilégiez les outils utilisant l’analyse comportementale pour identifier les menaces inconnues, dites zero-day. L’interopérabilité est tout aussi capitale, car le logiciel doit s’intégrer nativement avec vos outils de travail collaboratif et vos environnements cloud. La gestion centralisée des endpoints reste indispensable pour sécuriser les flottes d’appareils mobiles et les ordinateurs des collaborateurs distants. Enfin, la simplicité du reporting est un indicateur de qualité : un bon logiciel génère des rapports d’audit clairs, exploitables par la direction autant que par les techniciens.
Comparatif : orienter son choix selon les besoins métiers
Le marché propose des solutions variées, allant de la protection globale pour PME à la suite SIEM avancée pour les grandes organisations. Il est utile de comparer les offres sur des bases concrètes.
| Type de solution | Cible principale | Fonctionnalité clé | Modèle de test |
|---|---|---|---|
| Protection Endpoint (EDR) | PME et TPE | Sécurisation des postes | Essai gratuit 30 jours |
| Suite GRC / Conformité | Organisations régulées | Mapping réglementaire | Démo personnalisée |
| SIEM Avancé | Grandes entreprises | Analyse de logs massifs | Preuve de concept (PoC) |
Dans ce processus de sélection, la disponibilité d’une version d’essai ou d’une démo est un indicateur de confiance. Ne sous-estimez jamais l’importance de tester l’ergonomie de l’interface : une solution trop complexe sera mal configurée et donc inefficace.
L’automatisation dans la réponse aux incidents
La rapidité de réaction est le facteur déterminant pour limiter l’impact d’une attaque. Les logiciels modernes intègrent des playbooks automatisés. Ces scénarios préconfigurés permettent d’isoler un poste infecté ou de révoquer des accès suspects sans intervention humaine immédiate. Cette capacité d’auto-guérison sépare un incident mineur d’une crise majeure.
La cybersécurité comme vecteur de continuité
Bien souvent, l’adoption d’un nouvel outil est perçue comme un frein par les équipes opérationnelles. Pour inverser cette dynamique, considérez le logiciel de protection comme un pivot. Il agit comme un relais entre les exigences de conformité rigoureuses de la DSI et la fluidité nécessaire au quotidien des employés. En assurant une protection transparente, l’outil maintient les flux de travail actifs même en cas de tentative d’intrusion, transformant la contrainte technique en une assurance de continuité d’activité.
Guide pratique de la CNIL pour sécuriser vos données personnelles — Découvrez 25 fiches concrètes pour aider votre entreprise à gérer efficacement la sécurité et la protection des données personnelles.
Tendances 2026 : vers une architecture Zero Trust
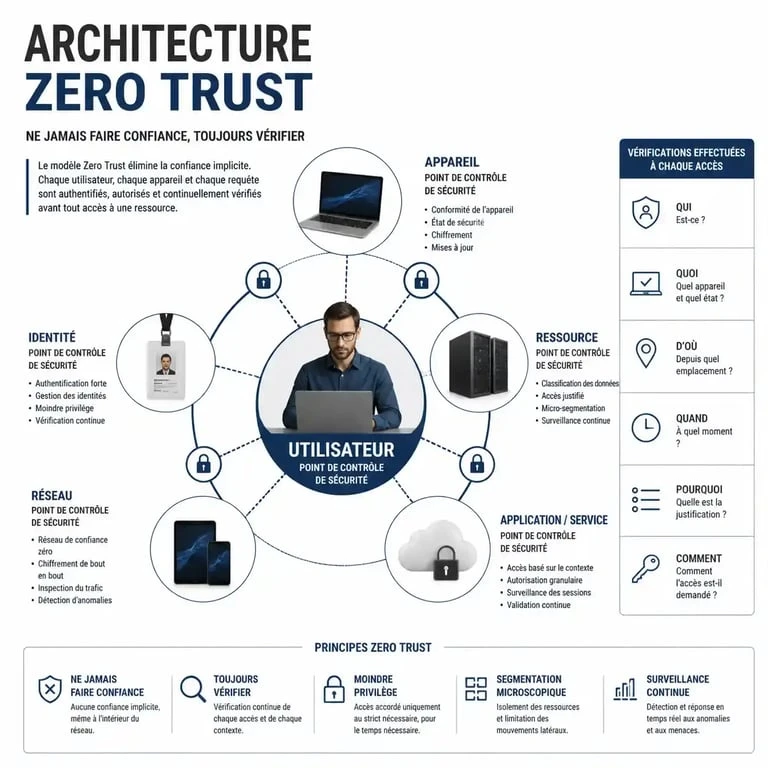
L’évolution du marché tend vers une généralisation du modèle Zero Trust, où aucune connexion n’est considérée comme sûre par défaut, qu’elle provienne de l’intérieur ou de l’extérieur du réseau. Cette approche, couplée à l’utilisation de l’IA pour la détection prédictive, devient le standard pour les entreprises opérant dans des environnements hybrides.
La conformité ne se limite plus à la protection des données, mais englobe désormais la sécurisation de la chaîne d’approvisionnement logicielle. À mesure que les menaces se sophistiquent, la capacité de votre logiciel à évoluer et à s’intégrer dans une stratégie de défense en profondeur garantit votre résilience à long terme.