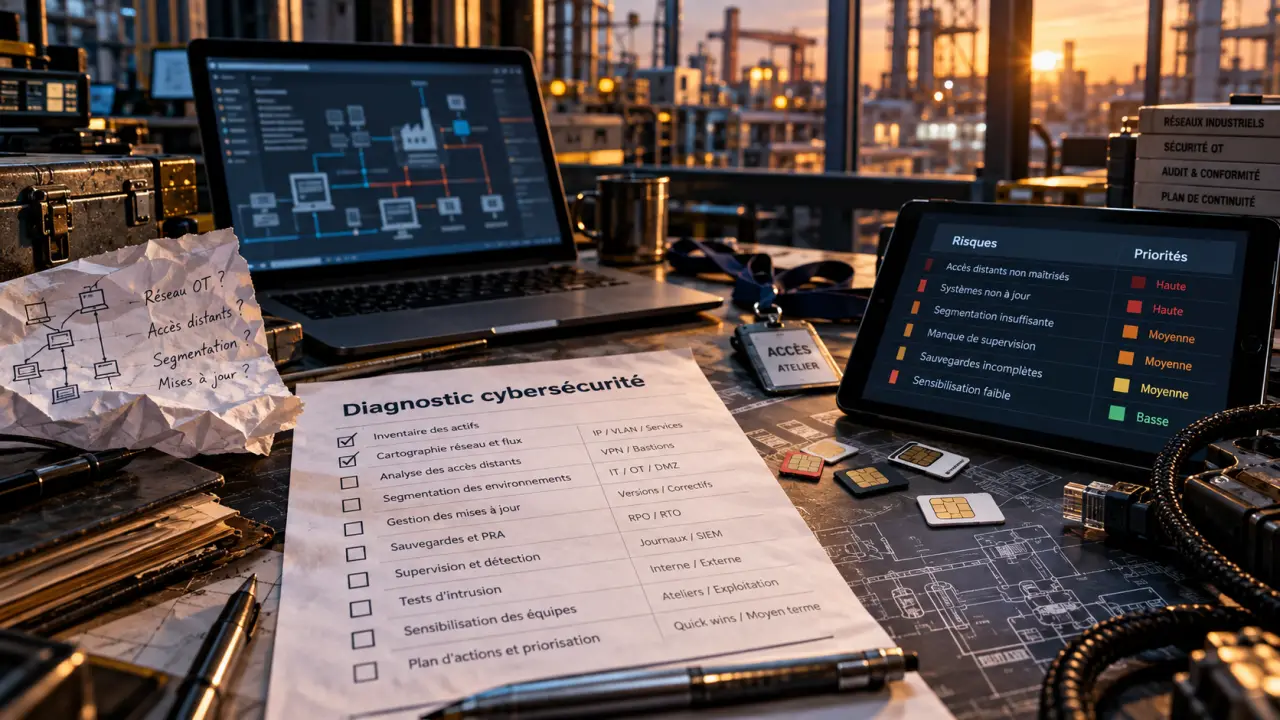
Un diagnostic cybersécurité aide une entreprise, une collectivité ou une association à mesurer son niveau réel de protection et à définir ses premières actions. Il ne consiste pas seulement à chercher une faille informatique. Il relie les risques techniques à leurs conséquences sur l’activité, les données, les équipes et les partenaires. C’est aussi un moyen concret de préparer un accompagnement et d’identifier les aides financières accessibles.
Le diagnostic cybersécurité, une photographie utile avant d’investir
Un diagnostic cyber est une évaluation structurée de la sécurité d’un système d’information. Il vise à identifier les actifs critiques, les vulnérabilités, les pratiques insuffisantes et les scénarios d’attaque plausibles. L’organisation obtient un état des lieux de sa maturité cyber, puis un plan d’action adapté à son contexte.
Cette démarche concerne les TPE et PME, mais aussi les ETI, les collectivités, les associations et les structures industrielles. Un rançongiciel, un hameçonnage réussi, une perte de données ou l’indisponibilité d’un outil de gestion peuvent interrompre l’activité, même lorsque l’organisation n’était pas spécifiquement ciblée. Les cybercriminels recherchent souvent les protections les plus faciles à contourner : mot de passe faible, messagerie mal sécurisée, sauvegarde inutilisable ou équipement oublié sur le réseau.
Diagnostic, audit et test d’intrusion : des objectifs différents
Le diagnostic fournit une vision globale et hiérarchisée. Il peut couvrir la gouvernance, les habitudes de travail, les infrastructures et certains éléments techniques. L’audit de sécurité va généralement plus loin sur un périmètre défini à l’avance, avec une méthode et des exigences précises. Le test d’intrusion, ou pentest, simule une attaque contre une application, un réseau ou un service donné.
Pour une organisation qui ne sait pas par où commencer, le diagnostic cybersécurité est souvent le format le plus adapté. Il permet de déterminer s’il faut prioriser la sensibilisation, l’authentification multifacteur, les sauvegardes hors ligne, la segmentation réseau, un audit approfondi ou un test technique ciblé.
Ce qui est réellement examiné pendant l’évaluation
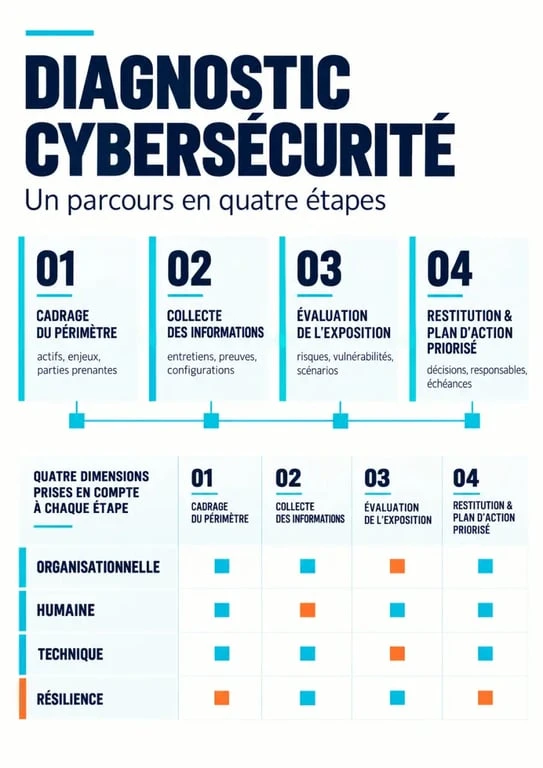
Un diagnostic sérieux croise les dimensions organisationnelles, humaines et techniques. L’intervenant cherche à comprendre les points de rupture : accès trop étendus, dépendance à un prestataire, absence de procédure de crise ou systèmes difficiles à restaurer. L’objectif est de relier chaque faiblesse à un risque métier concret.
Diag Cybersécurité Bpifrance : évaluez et renforcez votre sécurité — Découvrez les critères d’éligibilité, le financement à 50 % et les modalités du diagnostic cybersécurité proposé par Bpifrance.
- Les actifs et données critiques : logiciels métier, serveurs, postes sensibles, outils cloud, messagerie, données clients, équipements industriels connectés et sites distants.
- Les protections techniques : gestion des accès, mises à jour, sauvegardes, antivirus ou EDR, pare-feu, réseau Wi-Fi, journalisation et supervision.
- L’organisation : répartition des responsabilités, documentation, relation avec les prestataires IT, gestion des arrivées et des départs des collaborateurs.
- Le facteur humain : exposition au phishing, usages de la messagerie, partage de fichiers, mots de passe et réflexes de signalement.
- La résilience : capacité à détecter un incident, isoler un poste, communiquer, poursuivre les activités essentielles et restaurer les données.
La priorité ne dépend pas uniquement de la gravité d’une vulnérabilité. Elle tient compte de la probabilité d’exploitation, de la valeur de l’actif concerné, du temps d’arrêt acceptable et de l’effort nécessaire pour corriger le problème. Une mise à jour critique sur un serveur exposé peut donc passer avant un chantier plus visible, mais moins urgent. Cette approche fondée sur l’impact métier évite de multiplier les outils sans effet mesurable sur la continuité d’activité.
Du premier échange au plan de remédiation priorisé
Le déroulement varie selon le dispositif et la taille du périmètre. Une mission complète suit toutefois une logique en quatre étapes. La direction n’a pas besoin d’être experte en informatique. Elle doit surtout préciser les activités vitales, les contraintes de disponibilité et les incidents déjà rencontrés.
- Cadrer le périmètre : sites concernés, applications essentielles, prestataires, télétravail, cloud, équipements connectés et priorités métier sont identifiés.
- Recueillir les informations : des entretiens avec la direction, le responsable SI, les utilisateurs clés et les prestataires IT complètent l’analyse documentaire.
- Évaluer l’exposition : l’intervenant examine les pratiques et les infrastructures. Certains diagnostics comprennent aussi des tests techniques pour repérer des failles de sécurité.
- Restituer et décider : les constats sont transformés en recommandations priorisées, avec un calendrier de mise en œuvre et, lorsque le dispositif le prévoit, une estimation des coûts.
Préparer l’intervention sans alourdir les équipes
Une préparation simple rend le diagnostic plus fiable. Il est utile de désigner un interlocuteur principal, de réunir la liste des outils et des prestataires, puis de signaler les sites ou applications sensibles ainsi que les incidents récents. Les contrats de maintenance, une cartographie existante et les procédures de sauvegarde ou de gestion de crise peuvent être transmis lorsqu’ils existent. L’absence de documents formalisés est également une information utile : elle peut révéler une dépendance à une seule personne ou à un fournisseur.
La confidentialité doit être précisée dès le cadrage. Le dispositif Cyberdépart n’implique notamment pas la collecte de mots de passe, de fichiers ou d’accès au système. Pour une mission plus technique, l’organisation doit définir avec le prestataire le périmètre d’intervention, les autorisations nécessaires et les règles de traitement des informations sensibles.
Comparer les dispositifs : gratuité, durée et reste à charge
Le choix dépend de la taille de la structure, du nombre de sites, de son secteur, de sa région et du niveau d’analyse recherché. Un format court permet de lancer rapidement la démarche. Une mission plus longue apporte une évaluation organisationnelle et technique plus détaillée.
| Dispositif | Pour qui | Durée et périmètre | Coût ou aide annoncée |
|---|---|---|---|
| Cyberdépart | Organisations à partir de 2 salariés, notamment TPE, PME, collectivités et associations | Diagnostic gratuit de 1 h 30, avec 6 mesures prioritaires et suivi possible à 6 mois | Gratuit, réalisé avec un Aidant cyber |
| Diagnostic Bpifrance | PME indépendantes de plus de 10 salariés, dans la limite de 250 personnes par site | 8 jours d’intervention, 4 étapes, analyse organisationnelle et tests techniques ; 1 diagnostic par site physique | 8 800 euros HT, subvention de 50 % sous réserve d’éligibilité, soit 4 400 euros HT de reste à charge |
| Aide Région Grand Est | Structures répondant aux critères régionaux | Prestation soutenue sur 10 jours | Jusqu’à 5 000 euros HT, dans la limite de 50 % des dépenses remboursées |
| Secteur de la Défense | Entreprises relevant du secteur concerné | Selon le diagnostic et le périmètre retenus | Subvention DGA de 50 % |
Un diagnostic gratuit convient pour obtenir une première orientation et lancer les mesures les plus évidentes. Une mission subventionnée plus complète devient pertinente lorsqu’il faut analyser plusieurs sites, des infrastructures complexes, un environnement industriel ou des obligations contractuelles fortes. Les aides régionales et sectorielles dépendent de conditions précises. Un test d’éligibilité et une estimation du reste à charge doivent donc précéder l’engagement.
Transformer la restitution en progrès de sécurité mesurable
La valeur du diagnostic se mesure aux décisions qu’il permet de prendre, pas à la longueur du rapport. Lors de la restitution, les recommandations doivent être classées par criticité, responsable désigné, coût indicatif, dépendances et échéance. Une action prioritaire est plus facile à arbitrer lorsqu’elle répond à trois questions : quel risque réduit-elle, quel service protège-t-elle et que se passe-t-il si elle n’est pas réalisée ?
Commencer par les mesures qui réduisent plusieurs risques à la fois
Les premières actions combinent souvent un effet rapide et une couverture large : sécuriser les comptes administrateurs, activer l’authentification multifacteur, vérifier les sauvegardes par une restauration réelle, supprimer les accès obsolètes et sensibiliser les collaborateurs aux messages frauduleux. Ces mesures ne remplacent pas une stratégie de défense en profondeur, mais elles réduisent rapidement la surface d’attaque.
Il faut ensuite planifier une revue régulière des actions, notamment après une évolution du système d’information, l’ouverture d’un nouveau site, le recours à un logiciel cloud ou un incident. Cette amélioration continue transforme le diagnostic cybersécurité en démarche de résilience numérique. L’organisation cherche à limiter le risque d’attaque, mais aussi à détecter un incident, y répondre et reprendre son activité dans de bonnes conditions.