Un anti-spyware repère et élimine les programmes qui collectent discrètement vos données : identifiants, historique de navigation, frappes au clavier, documents ou accès à la caméra et au microphone. Pour une protection fiable, associez un logiciel à jour, une analyse méthodique et des habitudes simples. L’objectif est de fermer les points d’entrée les plus fréquents sans multiplier les outils.
Ce qu’un anti-spyware détecte réellement
Un spyware est un logiciel espion installé sans consentement éclairé de l’utilisateur. Il peut se cacher dans une pièce jointe, une fausse mise à jour, un logiciel gratuit modifié ou un lien de phishing. Certains sont visibles, par exemple sous la forme de publicités invasives. D’autres restent discrets pour transmettre des informations à un serveur distant.
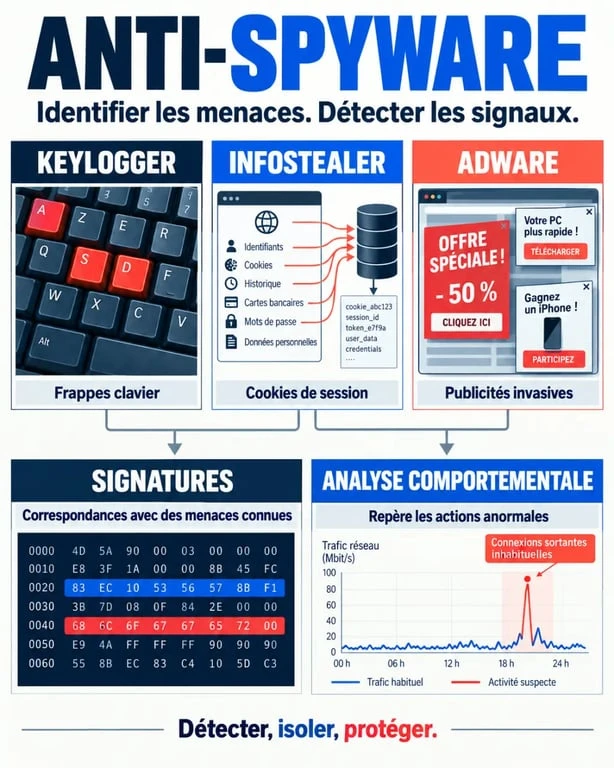
Keylogger, infostealer et adware : des objectifs différents
Le keylogger enregistre les frappes au clavier pour intercepter un mot de passe ou un numéro de carte. L’infostealer vise les données enregistrées dans le navigateur, les cookies de session et parfois les portefeuilles numériques. L’adware affiche ou injecte de la publicité, mais peut aussi suivre les habitudes de navigation. Un cheval de Troie ou un rootkit peut servir à masquer l’ensemble de l’infection.
Un anti-spyware combine généralement deux approches. La détection par signature reconnaît une menace déjà identifiée. L’analyse comportementale repère une action suspecte, comme la création anormale d’un processus au démarrage, la capture répétée de frappes ou une connexion sortante inhabituelle. Ces signaux peuvent déclencher une alerte, même lorsque le fichier n’est pas encore catalogué.
Pourquoi l’antivirus ne suffit pas toujours à lui seul
Les antivirus modernes intègrent souvent des fonctions anti-spyware. C’est une bonne base, à condition que la protection en temps réel et les mises à jour soient actives. Un outil spécialisé peut toutefois être utile en cas de doute, d’infection persistante ou pour obtenir un second avis.
L’antiransomware répond à un autre risque : il cherche surtout à empêcher le chiffrement ou le blocage des fichiers. Ces protections se complètent. Il n’est toutefois pas nécessaire d’installer plusieurs moteurs avec une surveillance en temps réel concurrente, car cela peut compliquer la gestion de la sécurité.
Choisir un anti-spyware selon votre appareil et votre niveau de risque
Le meilleur choix dépend moins d’une marque que de votre usage. Un ordinateur familial, un Mac utilisé pour le télétravail et le poste d’une TPE n’exposent pas les mêmes données ni les mêmes conséquences en cas de compromission. Privilégiez un éditeur identifiable, un téléchargement depuis son site officiel ou une boutique applicative reconnue, ainsi qu’une politique claire sur les données collectées par le logiciel lui-même.
| Profil | Protection à privilégier | Point de vigilance |
|---|---|---|
| Particulier sur Windows | Antivirus reconnu avec protection web, analyse à la demande et mises à jour automatiques | Éviter de cumuler deux protections en temps réel |
| Utilisateur macOS | Outil compatible macOS, contrôle des éléments de connexion et analyse des téléchargements | Ne pas croire que macOS est immunisé |
| Famille | Protection multi-appareils, filtrage web et comptes séparés | Vérifier les droits administrateur des enfants |
| TPE ou équipe | Console centralisée, alertes, gestion des postes et assistance | Prévoir des sauvegardes et une procédure de réponse à incident |
Gratuit ou payant : la bonne question à se poser
Une solution gratuite peut convenir pour une analyse ponctuelle et la suppression de menaces connues. Une offre payante apporte souvent une protection continue, davantage de fonctions de confidentialité, un support et une couverture multi-appareils. Avant de souscrire, vérifiez ce qui est réellement inclus : analyse planifiée, protection contre les sites frauduleux, détection comportementale, mises à jour, compatibilité avec votre système et conditions de renouvellement.
Microsoft Defender fournit déjà une protection intégrée sur de nombreux PC Windows. Il peut être complété par un scanner à la demande d’un éditeur reconnu, comme Malwarebytes, sans activer deux moteurs de protection en continu. Bitdefender propose aussi des protections plus larges. Le bon comparatif porte sur les fonctionnalités que vous utiliserez, pas sur l’accumulation de promesses marketing.
Installer, analyser et supprimer sans aggraver la situation
Si vous soupçonnez un spyware, agissez calmement. Une lenteur soudaine, des extensions inconnues, des redirections, des demandes de connexion inhabituelles ou l’activation inexpliquée d’un périphérique ne prouvent pas à eux seuls une infection. Ces signes justifient cependant une vérification.
Les 10 règles essentielles pour renforcer votre sécurité numérique — Un guide officiel pour adopter les bons réflexes et protéger efficacement vos usages numériques personnels et professionnels.
- Déconnectez l’appareil du réseau si vous craignez un vol de données en cours. Une analyse nécessitera ensuite les mises à jour de l’outil, qu’il faudra télécharger depuis une source fiable.
- Téléchargez l’anti-spyware depuis une source officielle, idéalement depuis un autre appareil si le poste semble fortement compromis.
- Mettez à jour les bases de détection, puis lancez une analyse complète des fichiers, de la mémoire et des éléments de démarrage lorsque l’outil le propose.
- Mettez en quarantaine avant suppression en cas de doute. Redémarrez ensuite et effectuez une seconde analyse pour vérifier qu’aucun composant ne réapparaît.
- Changez vos mots de passe depuis un appareil sain, en commençant par l’adresse e-mail principale, les comptes bancaires et les comptes professionnels. Activez l’authentification à deux facteurs.
Le faux positif mérite une vérification
Un fichier signalé n’est pas forcément malveillant. Avant de le supprimer définitivement, examinez son emplacement, son éditeur, son rôle dans vos logiciels et le niveau de détection indiqué. Ne restaurez pas un élément mis en quarantaine uniquement parce qu’un programme cesse de fonctionner. Recherchez d’abord une version propre du logiciel ou demandez conseil au support de l’éditeur.
Les 4 réflexes qui empêchent la plupart des infections
- Mettre à jour le système, le navigateur, les extensions et les logiciels dès qu’un correctif est disponible.
- Télécharger avec méfiance : refusez les cracks, les installateurs repackagés, les fausses alertes de navigateur et les mises à jour proposées par une publicité.
- Limiter les droits : utilisez un compte standard au quotidien et n’accordez les droits administrateur qu’au moment nécessaire.
- Prévoir une récupération : sauvegardez vos fichiers importants sur un support distinct et testez l’accès à vos comptes avec une authentification forte.
Les premières minutes après une alerte comptent, mais la réduction des dégâts commence souvent plus tôt. Un logiciel doté de droits excessifs ou une pièce jointe ouverte trop vite peut faciliter une compromission. Réduire les autorisations inutiles, surveiller les extensions de navigateur et séparer les comptes professionnels des usages personnels limite l’ampleur d’une fuite, même si une menace franchit une première barrière.
Faire durer la protection au quotidien
Planifiez une analyse complète à intervalles réguliers et laissez les mises à jour automatiques activées. Après l’installation d’un nouveau logiciel, contrôlez les programmes lancés au démarrage, les extensions du navigateur et les autorisations accordées à la caméra, au microphone ou aux fichiers. Sur mobile, vérifiez aussi les autorisations des applications et évitez les boutiques non officielles.
Pour une entreprise, la protection est aussi une organisation
Une entreprise doit protéger les postes, mais aussi les identités et les accès. Des comptes nominatifs, le moindre privilège, des sauvegardes isolées, une sensibilisation au phishing et une procédure claire en cas d’alerte réduisent les risques. Le coût médian d’une cyberattaque en France est de 50 000 € selon DFM. La prévention repose donc sur le logiciel, mais aussi sur des règles appliquées par toute l’équipe.
Un anti-spyware n’est efficace que s’il reste fiable et actif. Évitez les outils inconnus qui se présentent eux-mêmes comme des alertes de sécurité, ne négligez pas les avertissements répétés et conservez une seule solution principale bien configurée. Cette approche est plus simple à administrer et protège plus efficacement vos données personnelles et professionnelles.