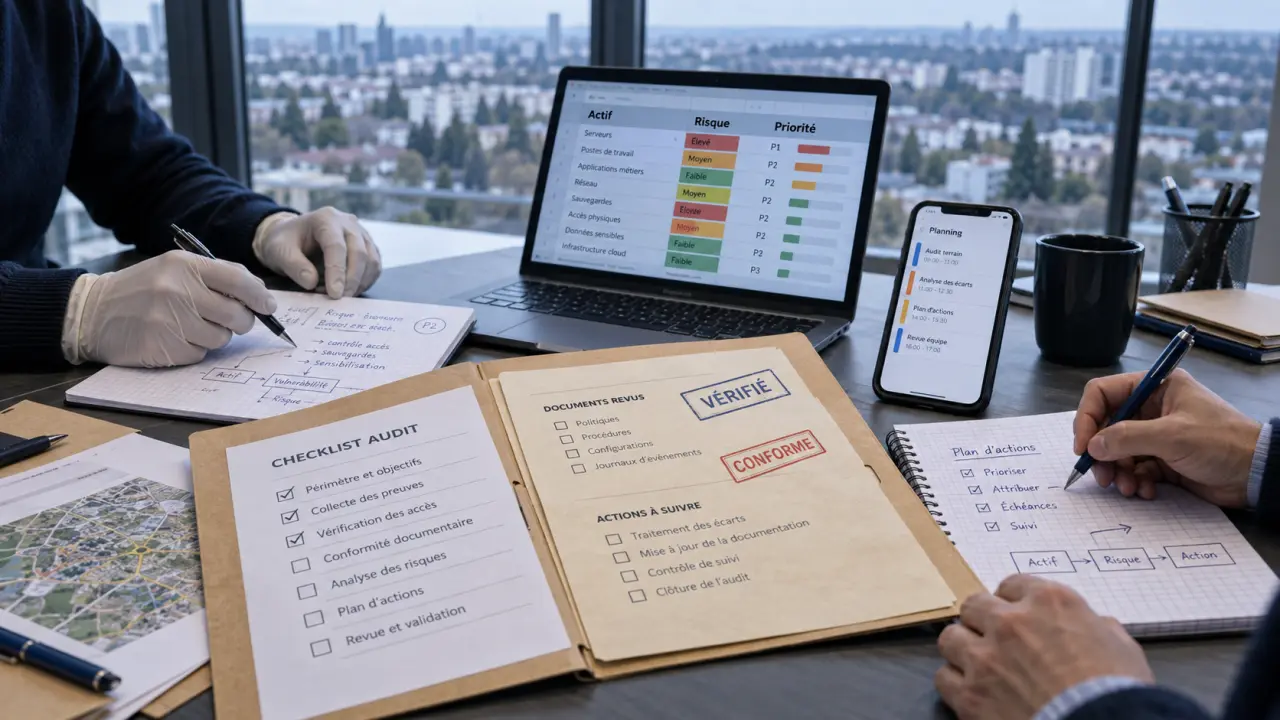
Pour choisir un prestataire d’audit cybersécurité en Essonne, vérifiez d’abord ce qu’il va examiner, comment il protégera votre activité pendant les tests et ce qu’il vous remettra pour corriger les failles. Un diagnostic utile doit relier les vulnérabilités à vos risques métier, avec des priorités compréhensibles, des responsables identifiés et un accompagnement clairement défini.
Que vous dirigiez une PME, une ETI ou une collectivité du département 91, l’enjeu reste le même : savoir où agir en premier, sans financer une analyse trop superficielle ni des investigations disproportionnées.
Définir le besoin avant de comparer les prestataires
Un audit de sécurité informatique évalue un périmètre convenu du système d’information, ses configurations et ses pratiques. Il sert à identifier les faiblesses susceptibles d’entraîner une interruption d’activité, une compromission de messagerie ou une exposition de données sensibles. Il ne garantit pas l’absence de toute faille et ne remplace pas une surveillance régulière.
Avant de solliciter une entreprise, précisez votre déclencheur : renouvellement de cyberassurance, migration cloud, demande d’un client, préparation réglementaire ou manque de visibilité sur votre SI. Cette information détermine la profondeur des contrôles et les compétences nécessaires.
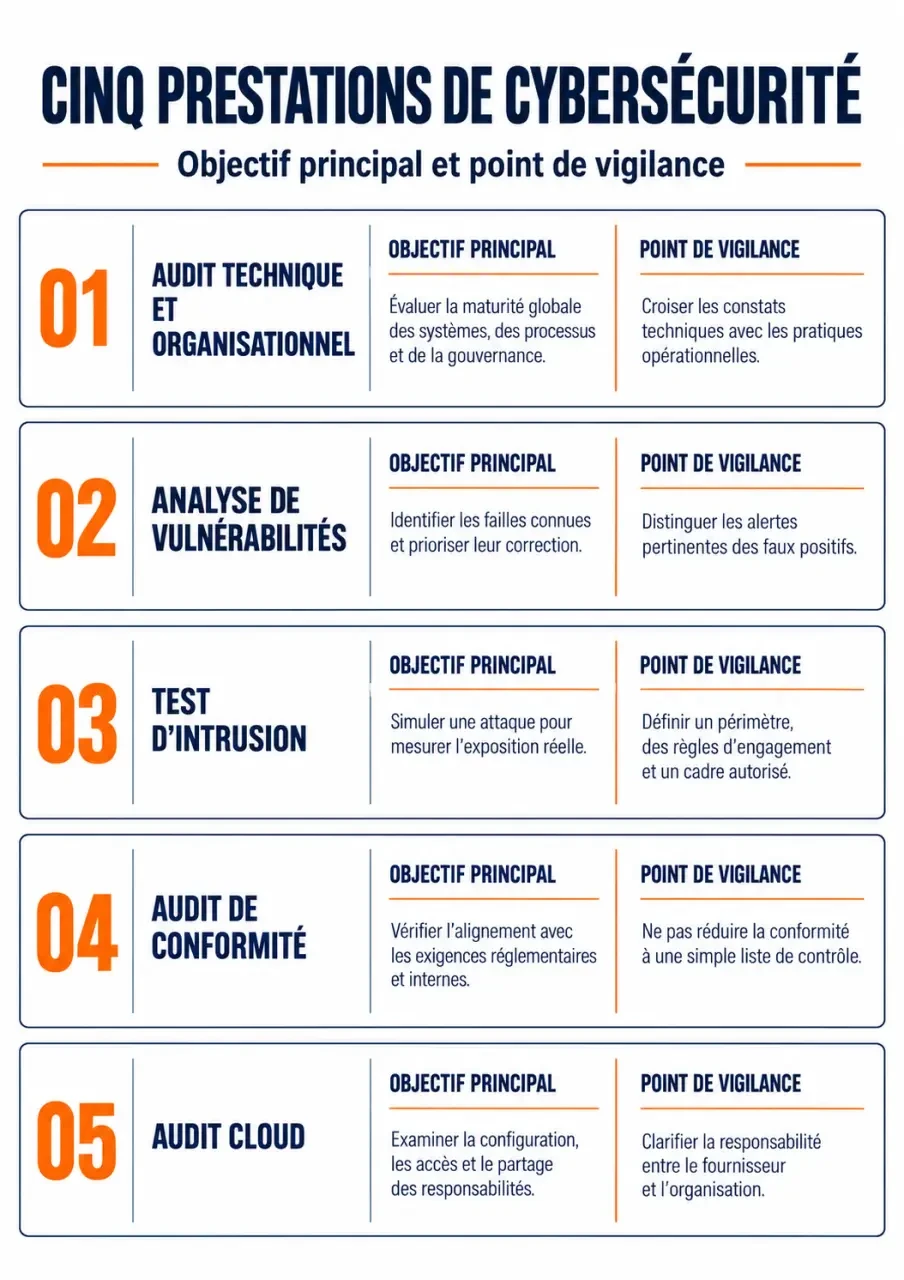
Audit, scan et pentest : des prestations distinctes
| Prestation | Objectif principal | Point de vigilance |
|---|---|---|
| Audit technique et organisationnel | Évaluer les configurations, les pratiques et les risques | Vérifier les systèmes et processus effectivement examinés |
| Analyse de vulnérabilités | Repérer des faiblesses connues, notamment par des outils automatisés | Exiger une qualification humaine des résultats |
| Test d’intrusion, ou pentest | Éprouver des scénarios d’attaque sur un périmètre autorisé | Formaliser les limites et les conditions d’exploitation |
| Audit de conformité | Mesurer les écarts à des exigences définies | Identifier le référentiel et les preuves attendues |
Ces approches peuvent se compléter. Un scan seul ne permet pas d’évaluer toute la maturité d’une organisation ; un pentest ciblé sur une application ne couvre pas automatiquement les sauvegardes ou la gestion des incidents.
Construire un périmètre qui suit votre activité réelle
Le périmètre ne doit pas se limiter aux équipements présents dans vos locaux. Télétravail, logiciels hébergés, comptes de sous-traitants et services cloud peuvent donner accès à des ressources critiques. Demandez une liste explicite des éléments inclus, des exclusions et des éventuels échantillonnages.
- Infrastructure : réseau, segmentation, serveurs, postes et accès distants.
- Identités : comptes administrateurs, droits excessifs, comptes inutilisés et authentification multifacteur.
- Cloud et messagerie : partage documentaire, stockage, journalisation et exposition publique.
- Applications : logiciels métier, interfaces et, si nécessaire, dépendances et secrets de développement.
- Résilience : sauvegardes, essais de restauration, procédures de reprise et gestion des incidents.
- Organisation : responsabilités, sensibilisation, gestion des fournisseurs et accès physiques pertinents.
Utilisez votre activité comme une boussole : partez du service qui ne peut pas s’arrêter, puis remontez ses dépendances. Pour une entreprise qui expédie des commandes, cela peut conduire du logiciel de gestion à la messagerie, puis aux identités et aux sauvegardes. Cette lecture par itinéraire métier révèle des points de passage critiques qu’un simple inventaire de machines peut laisser dans l’ombre.
Sur site en Essonne ou à distance ?
Les entretiens et certaines revues cloud peuvent être réalisés à distance. L’observation des locaux, des accès physiques ou de certains équipements justifie une présence sur site. Pour une implantation à Évry-Courcouronnes, Massy, Saclay ou Corbeil-Essonnes, faites confirmer la zone desservie, les frais de déplacement et la disponibilité réelle des intervenants. Une adresse proche ne suffit pas à démontrer leur capacité opérationnelle.
Encadrer les tests et clarifier les exigences de conformité
La mission doit commencer par un cadrage écrit : actifs autorisés, méthodes, créneaux, interlocuteurs et procédure d’arrêt. Prévoyez une coordination avec l’infogérant et les responsables applicatifs. Pour un environnement industriel ou un service particulièrement sensible, les tests actifs nécessitent des précautions spécifiques ; certaines vérifications peuvent devoir être adaptées ou exclues.
Aucun prestataire ne devrait promettre une absence absolue de perturbation. Il doit plutôt expliquer comment il limite ce risque, traite les alertes et vous prévient lorsqu’une vulnérabilité urgente est découverte, sans attendre le rapport final.
Protéger les accès et les preuves collectées
Privilégiez des comptes nominatifs temporaires, avec les droits strictement nécessaires. Le contrat doit préciser les engagements de confidentialité, les modalités de transfert et de stockage des preuves, leurs destinataires et leur durée de conservation. À la clôture, prévoyez la révocation des accès et la suppression ou la restitution des éléments selon les conditions convenues.
NIS2, ISO 27001 et RGPD : éviter les raccourcis
Pour NIS2, commencez par vérifier si votre organisation entre dans le champ des exigences applicables. Pour ISO/IEC 27001, l’audit peut préparer une démarche de management de la sécurité, mais ne vaut pas certification. Concernant le RGPD, les contrôles techniques contribuent à apprécier la sécurité des données personnelles sans couvrir, à eux seuls, toutes les obligations du règlement.
Demandez une correspondance entre chaque exigence examinée, le contrôle réalisé et la preuve obtenue. Les questionnaires des cyberassureurs doivent également être étudiés précisément : un rapport général ne répond pas nécessairement aux justificatifs demandés.
Comparer les devis sur le coût complet et le calendrier
Un prix d’audit n’est comparable qu’à périmètre et profondeur équivalents. Le nombre de sites, les applications, la diversité des environnements, les entretiens et les tests manuels influencent la charge. Sans ces éléments, annoncer un tarif précis donnerait une fausse impression de fiabilité.
Demandez un devis distinguant le cadrage, les investigations, la restitution, les déplacements et le contrôle après correction. Vérifiez aussi les conditions de facturation lorsqu’un actif supplémentaire est découvert ou qu’un accès manque.
- Expertise : profils des auditeurs, références pertinentes et portée exacte des certifications annoncées.
- Méthode : part des vérifications manuelles, qualification des résultats et limites des tests.
- Livrables : exemple anonymisé, niveau de détail et restitution à la direction.
- Suivi : assistance aux corrections, contre-tests et indépendance des recommandations.
Côté délais, distinguez la date de démarrage, la durée des investigations et la remise du rapport. Opsky annonce notamment des résultats en moins de 10 jours ouvrés pour un périmètre standard, ainsi qu’un cadrage et une estimation sous 48 heures. Ces engagements doivent être confirmés pour votre mission, selon sa complexité et la disponibilité des accès.
Transformer le rapport en décisions et en corrections vérifiées
Le livrable attendu comporte une synthèse pour la direction et des fiches techniques pour les équipes. Chaque constat doit préciser l’actif concerné, la preuve observée, le scénario de risque, l’impact métier et la recommandation. La priorité doit croiser gravité technique, exposition et conséquences opérationnelles, plutôt que reprendre uniquement une note issue d’un outil.
Une feuille de route à 90 jours peut organiser les corrections, à condition de distinguer les urgences des chantiers structurels. Opsky recommande notamment de dégager 3 à 5 actions prioritaires. Pour chacune, faites préciser le responsable, l’effort estimé, les dépendances et le critère de réussite.
La fermeture d’une action doit reposer sur une vérification : nouveau test d’accès, contrôle de configuration ou restauration démontrée. Documentez aussi les risques résiduels acceptés par la direction. Selon les constats, complétez ensuite par de la supervision, une sensibilisation ciblée ou une réévaluation après changement majeur.
Pour demander un devis exploitable, transmettez votre nombre de sites en Essonne, les principales familles d’actifs, vos services critiques, votre objectif et votre échéance. Demandez en retour un périmètre écrit, un calendrier, un exemple de livrable et les modalités du suivi. Vous pourrez alors choisir sur la capacité à réduire vos risques, et non sur la seule promesse d’un rapport rapide.