L’expertise cybersécurité consiste à identifier les risques numériques, à protéger le système d’information et à organiser la réponse lorsqu’un incident survient. Elle combine compétences techniques, compréhension des activités de l’entreprise et capacité à décider sous contrainte. Pour exercer ce métier ou choisir un prestataire, le diplôme compte, mais la capacité à démontrer une méthode et des résultats reste déterminante.
Une expertise qui protège l’activité, pas seulement les ordinateurs
Un expert en cybersécurité évalue la fiabilité des systèmes, des réseaux et des applications. Il recherche les failles, analyse leurs conséquences possibles et recommande des protections adaptées. Son objectif n’est pas de promettre une sécurité absolue : il aide l’organisation à réduire ses risques et à maintenir ses activités essentielles.
Une fuite de données clients, un compte administrateur compromis ou une application indisponible n’appellent pas les mêmes décisions. L’expert doit donc comprendre quelles informations sont sensibles, quels services sont indispensables et quelles interruptions seraient les plus dommageables. Cette lecture métier permet de hiérarchiser les investissements plutôt que d’empiler des outils.
La complexité des infrastructures, les accès à distance et la coexistence de systèmes hétérogènes multiplient les points à surveiller. La cybersécurité devient ainsi un sujet transversal : l’expert travaille avec les administrateurs, les développeurs, les architectes, les responsables métiers et la direction.
Le titre d’expert ne désigne pas une spécialité unique. Un professionnel peut maîtriser la sécurité des réseaux, l’audit technique, la réponse aux incidents ou la gestion des risques sans être spécialiste de tous ces domaines. Une compétence crédible comporte aussi des limites clairement annoncées.
Du diagnostic à la crise : des missions qui doivent produire des décisions
Repérer les faiblesses et construire un plan de protection
La première étape consiste à comprendre le périmètre : équipements, applications, données, utilisateurs, prestataires et connexions externes. L’audit de sécurité examine ensuite les configurations, les droits d’accès et les pratiques. Des tests techniques peuvent compléter cette analyse, uniquement dans un cadre autorisé et défini.
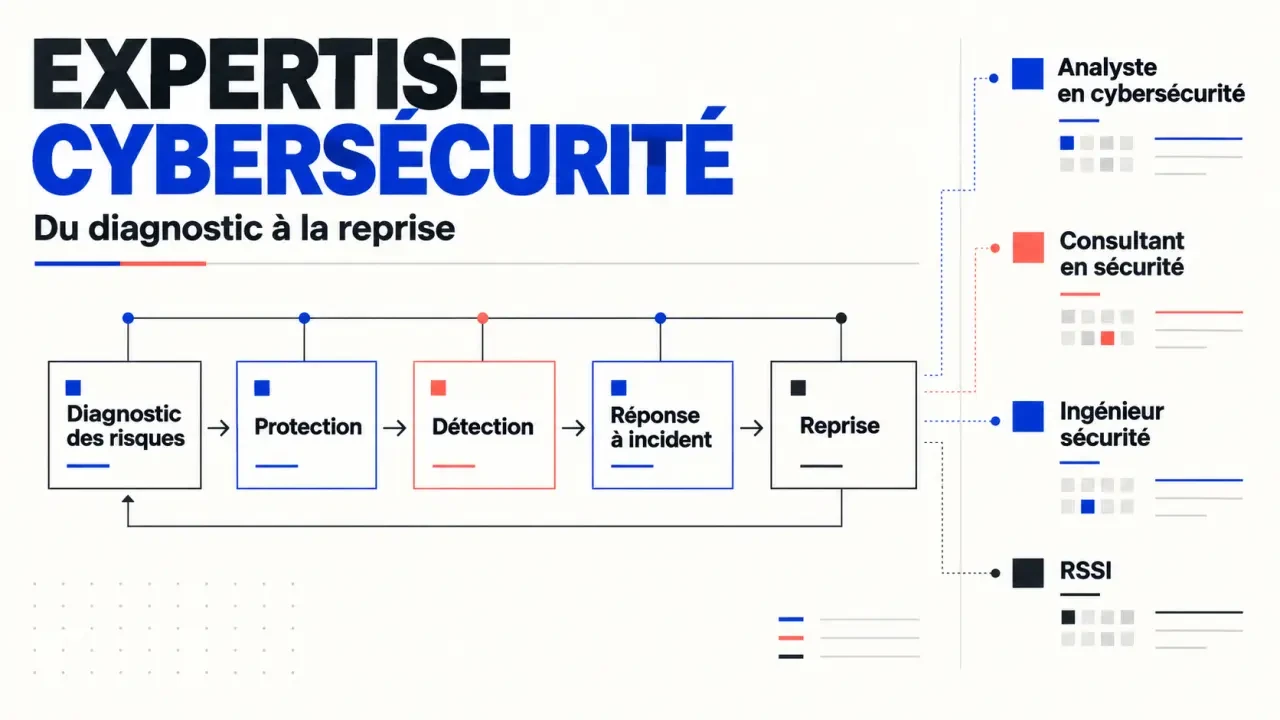
Le résultat attendu n’est pas une simple liste de vulnérabilités. Un rapport exploitable distingue les risques prioritaires, les corrections possibles, leurs responsables et les contraintes de déploiement. Il peut recommander une meilleure gestion des mots de passe, des accès limités au strict nécessaire, du chiffrement ou une séparation des réseaux.
Détecter, contenir et préparer la reprise
La protection repose notamment sur les pare-feu, les dispositifs de protection des postes et la surveillance des événements de sécurité. L’expert contribue à régler ces mécanismes, à analyser les alertes et à distinguer une anomalie d’un incident réel. Lorsqu’une attaque est confirmée, il participe au confinement, à l’investigation et à la remise en service maîtrisée.
Un plan de secours ressemble à un radeau : sa valeur dépend moins de son apparence que de sa capacité à tenir lorsque le navire ne répond plus. Si les consignes d’urgence et les contacts sont accessibles uniquement sur le réseau compromis, ils risquent de devenir inutilisables. Prévoir une copie protégée, disponible hors du système principal, et un canal de communication de repli rend la gestion de crise plus robuste.
Enfin, l’expert sensibilise les utilisateurs et transmet ses connaissances aux équipes. Une protection que personne ne sait administrer ou une procédure impossible à appliquer reste fragile, même si sa conception technique est solide.
Les compétences à maîtriser et les preuves à demander
Les fondamentaux comprennent les systèmes d’exploitation, les réseaux, l’authentification, les droits d’accès et la sécurité des applications. Selon sa spécialité, le professionnel approfondit la cryptographie, le cloud, l’analyse de journaux ou les tests d’intrusion. L’enjeu est de comprendre le fonctionnement d’un environnement avant de chercher à le sécuriser.
La rigueur, la discrétion et la pédagogie sont tout aussi importantes. Il faut documenter ses observations, protéger les informations confiées et expliquer un risque sans dramatiser. L’anglais technique facilite la lecture de documentation et la veille sur les nouvelles menaces.
Les certifications apportent des repères, à condition de les lire selon leur périmètre. CISSP couvre un ensemble large de connaissances en sécurité et en gouvernance ; CISA est orientée vers l’audit des systèmes d’information. Elles ne prouvent pas, à elles seules, une aptitude à conduire toutes les interventions techniques.
- Une expérience pertinente : des missions sur des environnements comparables au vôtre.
- Une méthode explicite : périmètre, autorisations, limites des tests et gestion des informations sensibles.
- Des livrables exploitables : constats compréhensibles, priorités argumentées et recommandations applicables.
- Un suivi prévu : vérification des corrections et transfert de compétences.
Pour comparer des prestataires, demandez un exemple anonymisé de rapport et les modalités de restitution. Une démonstration spectaculaire de piratage renseigne moins sur la qualité de l’accompagnement qu’une recommandation claire, réaliste et vérifiable.
Se former sans confondre diplôme et niveau d’expertise
Construire une base informatique solide
Les parcours peuvent aller de bac + 3 à bac + 6, avec des points d’entrée et des objectifs différents. Un diplôme d’ingénieur ou un master en informatique de niveau bac + 5 constitue une voie fréquente vers les fonctions spécialisées. Une formation complémentaire à bac + 6 peut approfondir un domaine, mais elle ne remplace pas l’expérience opérationnelle.
Pour choisir une formation, examinez les enseignements réellement dispensés, les travaux pratiques, l’alternance et les conditions de reconnaissance du diplôme ou du titre. Le label SecNumedu de l’ANSSI constitue un repère pour les formations concernées ; il ne doit pas être confondu avec une certification individuelle du diplômé.
Transformer la pratique en autonomie
L’alternance et les premiers postes permettent d’apprendre à travailler sur des systèmes réels, avec leurs contraintes de disponibilité, de budget et de responsabilité. L’administration systèmes et réseaux, le développement ou l’analyse de sécurité peuvent servir de tremplins avant une spécialisation.
En reconversion, mieux vaut identifier ses acquis et ses lacunes plutôt que viser immédiatement le titre d’expert. Un administrateur connaît déjà certaines réalités d’exploitation ; un auditeur possède des réflexes de contrôle. Chacun doit compléter son socle par des exercices encadrés, des projets documentés et une pratique régulière, toujours sur des environnements autorisés.
Des débouchés variés, à distinguer selon le rôle recherché
L’expertise cybersécurité s’exerce dans les ESN, les cabinets de conseil, les entreprises spécialisées et les équipes internes. Les banques, la finance, l’industrie, la défense et les administrations ont notamment besoin de protéger des informations et des services sensibles. Les missions diffèrent selon la taille de la structure et son niveau de maturité.
| Fonction | Priorité du poste | Travail caractéristique |
|---|---|---|
| Analyste en cybersécurité | Détecter et comprendre les événements suspects | Analyser les alertes et contribuer aux investigations |
| Consultant en sécurité | Évaluer et accompagner | Réaliser des audits et proposer une feuille de route |
| Ingénieur sécurité | Concevoir et exploiter les protections | Intégrer, configurer et maintenir les dispositifs |
| RSSI | Piloter la sécurité de l’organisation | Définir la politique, coordonner les actions et arbitrer les risques |
Ces frontières restent variables : dans une petite équipe, plusieurs responsabilités peuvent se cumuler. Avec l’expérience, un professionnel peut évoluer vers l’architecture de sécurité, la direction de missions, la gestion de crise ou un poste de responsable de la sécurité des systèmes d’information.
Pour orienter une carrière comme pour recruter, partez donc du besoin concret : surveiller, auditer, construire ou piloter. La bonne expertise est celle qui correspond au risque à traiter, avec des compétences démontrées et un périmètre de responsabilité clairement défini.