L’ingénieur cybersécurité protège le système d’information d’une organisation : réseaux, applications, postes de travail et données. Il audite, surveille, réagit quand une attaque survient et conseille la direction. Le niveau d’études visé est le plus souvent bac+5, même si des parcours plus courts permettent de commencer. Voici ce que recouvre concrètement ce métier, les compétences à acquérir, les formations possibles et les rémunérations à attendre.
Ce que fait vraiment un ingénieur cybersécurité
Prévenir : audit, veille et procédures
Le travail de fond consiste à réduire les risques avant qu’ils ne se concrétisent. L’ingénieur réalise un audit permanent du niveau de sécurité, analyse les applications web et les points d’entrée, puis identifie les vulnérabilités, qu’elles soient logicielles ou matérielles. Il en tire des plans d’action, rédige des procédures préventives et d’urgence, et définit des règles de sécurité applicative. La veille sur les menaces, les malwares et les failles nouvellement publiées alimente tout ce travail : sans elle, les protections vieillissent vite.
Il intervient aussi en amont, lors de la conception d’une architecture de système d’information, pour que la sécurité soit pensée dès le départ plutôt que greffée après coup. Enfin, il forme et sensibilise les équipes, car le phishing exploite d’abord les habitudes des utilisateurs.
Réagir : détection et réponse aux incidents
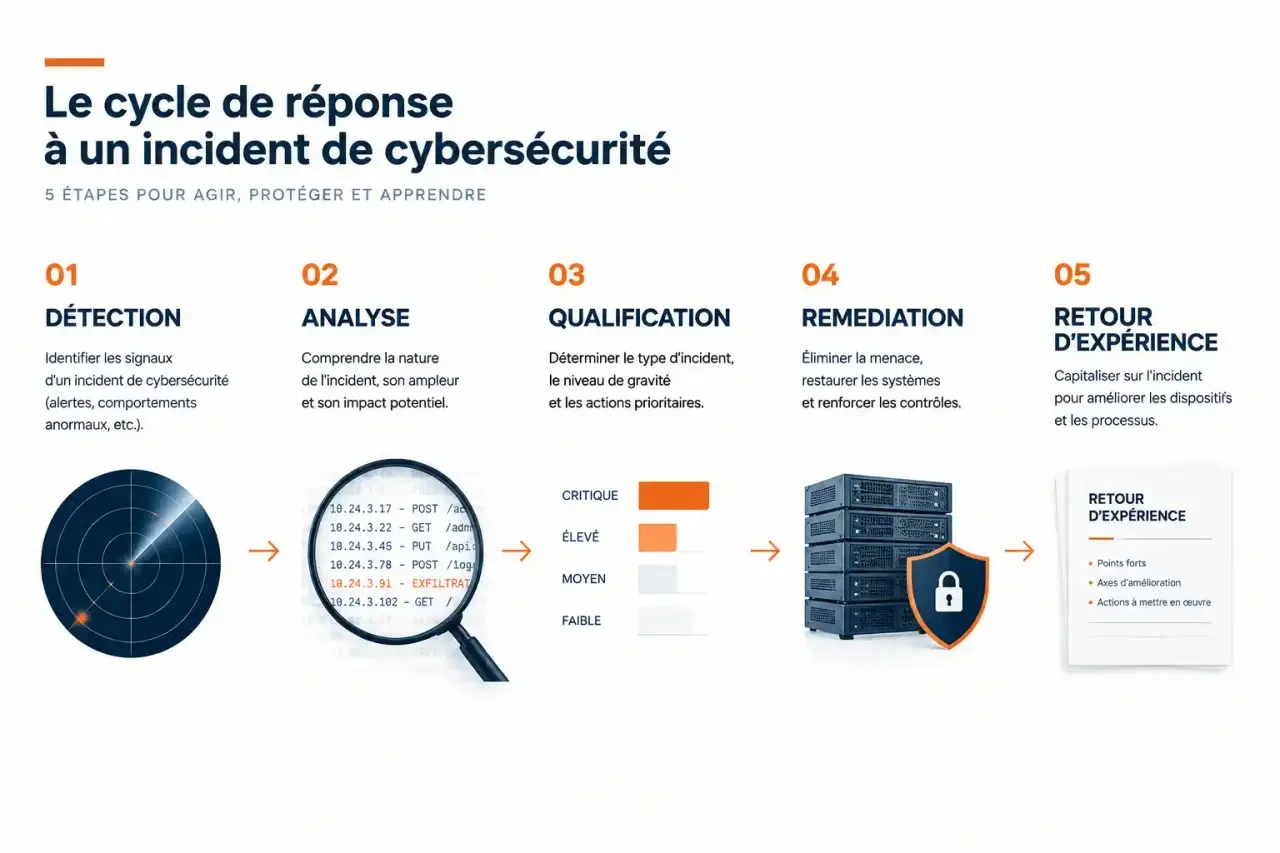
Quand une alerte remonte, souvent depuis un Security Operations Center (SOC), l’enchaînement est toujours le même : détecter, analyser, qualifier, puis corriger. Il faut comprendre la source et le mécanisme de l’attaque, décider s’il s’agit d’un faux positif ou d’une intrusion réelle, déployer un correctif ou un palliatif, puis documenter l’incident dans le système de tickets pour que la base de connaissances s’enrichisse. L’objectif est d’éviter la fuite de données ou la paralysie du système informatique.
Ingénieur, analyste SOC, consultant : quelles différences ?
L’analyste SOC se concentre sur la surveillance et le traitement des alertes. Le consultant intervient chez des clients, souvent sur des audits ou des missions de conseil. L’ingénieur, lui, conçoit, déploie et fait évoluer les dispositifs de sécurité, avec une vision plus large qui va de l’architecture à la gestion des incidents. Dans la pratique, les frontières bougent selon la taille de la structure, et un analyste expérimenté devient fréquemment ingénieur.
Compétences et qualités attendues
Le socle technique
Il faut d’abord maîtriser les réseaux et les systèmes Windows et Linux. Les langages de script comme Python, Perl ou C servent à automatiser des tâches et à analyser des comportements suspects. L’analyse de protocoles avec des outils comme Wireshark permet de comprendre ce qui circule réellement sur un réseau. S’y ajoutent la connaissance des référentiels de bonnes pratiques et des réglementations, notamment sur la protection des données.
| Domaine | Exemples | Usage au quotidien |
|---|---|---|
| Réseaux | Protocoles, Wireshark | Repérer un trafic anormal |
| Systèmes | Windows, Linux | Durcir les configurations, corriger |
| Scripts | Python, Perl, C | Automatiser, analyser |
| Supervision | SOC, tickets d’incident | Traiter et tracer les alertes |
Les qualités qui font la différence
La rigueur et la méthode comptent autant que la technique : une procédure mal documentée coûte cher en pleine crise. La réactivité et la curiosité sont indispensables face à des menaces qui évoluent sans cesse. Enfin, la communication pèse davantage qu’on ne l’imagine : il faut expliquer un risque à une direction non technicienne et coordonner les équipes pendant un incident.
Une colonne vertébrale plutôt qu’une pile d’outils
Un réflexe utile pour progresser : se représenter la sécurité comme une colonne vertébrale du système d’information plutôt que comme une collection d’outils. Une colonne se compose de vertèbres empilées, chacune protégeant la moelle qui passe au centre, c’est-à-dire les données sensibles. Réseau, système, application, utilisateur : si une vertèbre cède, tout le reste encaisse la charge. Cette image aide à choisir ce qu’on apprend en priorité. Mieux vaut comprendre comment les couches s’articulent que collectionner des outils sans savoir où ils s’insèrent. Les recruteurs repèrent vite cette vision d’ensemble.
Quelles études pour devenir ingénieur cybersécurité ?
Bac+5 visé, bac+3 pour débuter
L’Etudiant indique un niveau bac+4/5 et Guardia recommande le bac+5. Un bac+3 permet d’entrer dans le domaine, souvent sur des postes techniques ou d’analyse, mais le titre d’ingénieur est plus facilement accessible avec un bac+5 dans les grandes structures et les data centers. Les voies possibles sont une école d’ingénieurs (CentraleSupélec propose par exemple un cursus de 3 ans comprenant 39 semaines de stage), un master en cybersécurité ou une école spécialisée.
Stage, alternance et reconversion
Stages et alternance rapprochent la formation des exigences opérationnelles et constituent souvent la meilleure porte d’entrée. Pour une reconversion, tout dépend du point de départ : un administrateur systèmes ou réseaux dispose déjà d’une base solide et peut viser une formation continue spécialisée, alors qu’un profil non informaticien devra d’abord acquérir les fondamentaux des réseaux et des systèmes. Dans les deux cas, des projets pratiques, par exemple de l’hacking éthique ou des exercices de pentest, valorisent le dossier.
Salaire et débouchés
Ce que disent les chiffres
Les sources ne convergent pas exactement, il faut donc lire les fourchettes avec prudence. L’Etudiant indique un salaire débutant d’environ 31 000 € bruts annuels, soit 2 600 € bruts par mois, et une fourchette de 2 500 € à 5 000 €. Guardia affiche 3 000 € bruts pour un débutant et 5 000 € pour un profil confirmé. Selon l’APEC, le salaire annuel moyen atteint 48 800 € bruts, soit environ 4 100 € par mois.
| Source | Repère |
|---|---|
| L’Etudiant | Débutant : environ 31 000 € bruts par an (2 600 € par mois) |
| Guardia | Débutant 3 000 € bruts, confirmé 5 000 € bruts |
| APEC | Moyenne : 48 800 € bruts par an (environ 4 100 € par mois) |
L’écart s’explique par l’expérience, la localisation, la taille de l’entreprise et le niveau de responsabilité.
Qui recrute, et pour quels postes ?
Entreprises, administrations, collectivités, ESN et SOC recrutent ces profils, tout comme les data centers. Parmi les offres de 2021 citées, 46 % portaient sur la conception, 18 % sur la gouvernance, 11 % sur la gestion des incidents, 11 % sur l’audit, 9 % sur le commercial et 5 % sur des postes généralistes. Par ailleurs, 34 % des offres de l’APEC citées s’adressent à des profils de moins de 2 ans d’ancienneté : le métier n’est donc pas fermé aux jeunes diplômés.
Évolutions de carrière et réalités du métier
Vers quels postes progresser ?
Avec l’expérience, l’ingénieur peut se spécialiser (audit, pentest, architecture sécurisée), devenir consultant, ou prendre des responsabilités de management jusqu’à un poste de responsable cybersécurité. La spécialisation progressive s’accompagne généralement d’une hausse de rémunération et de responsabilités. Les certifications et la formation continue accompagnent ces transitions.
Les contraintes à connaître
Le métier a aussi ses revers : une pression forte pendant les incidents, une veille permanente qui demande du temps de formation, et une responsabilité réelle quand des données sensibles sont en jeu. Selon l’environnement (SOC, conseil, entreprise), le rythme et les périodes de disponibilité varient, et il vaut la peine de poser la question en entretien. En contrepartie, le métier offre des missions variées, une vraie utilité et de bonnes perspectives d’emploi.