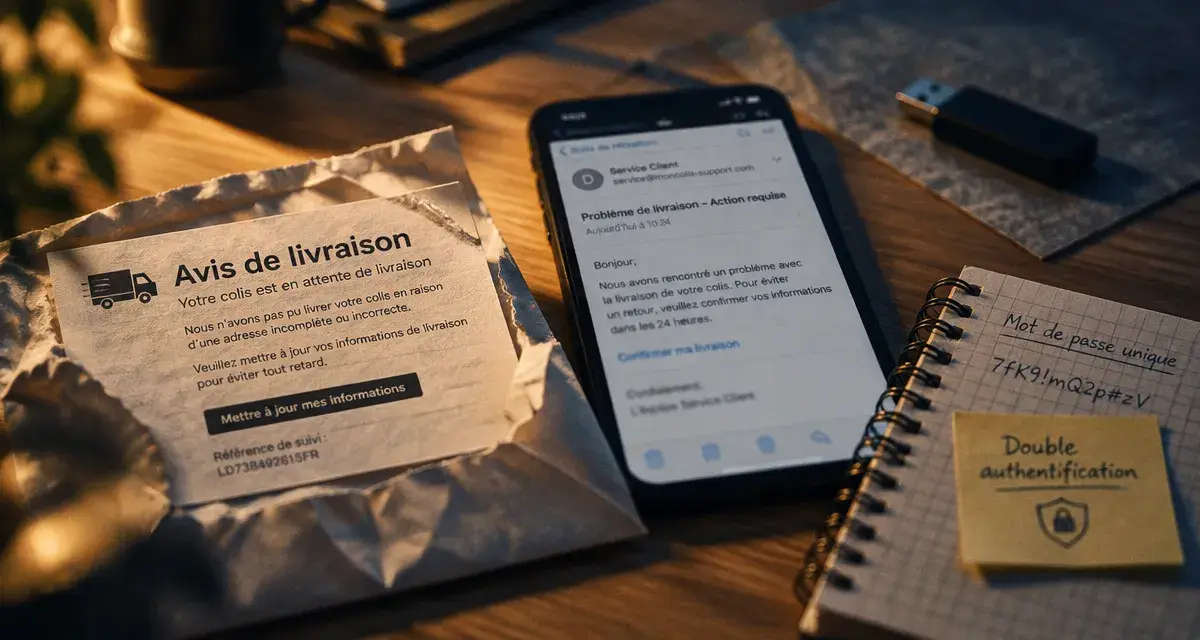
Un clic sur un faux mail de livraison, un mot de passe réutilisé partout, une clé USB trouvée sur un parking : la plupart des incidents cyber commencent par un geste ordinaire. La sensibilisation cybersécurité vise précisément cela : transformer ces gestes en réflexes sûrs, chez un particulier comme dans une équipe de dix ou de mille personnes. Voici comment la structurer, quoi enseigner, où trouver des ressources gratuites et que faire quand l’incident survient malgré tout.
Sensibiliser, ce n’est pas former à la technique
Un changement de comportement avant tout
La sensibilisation ne cherche pas à faire de chaque collaborateur un expert. Elle vise à rendre visibles des risques que l’on ne voit pas, puis à installer quelques habitudes simples. Le lien de cause à effet est direct : moins une personne connaît les menaces, plus elle est vulnérable, et inversement, une formation adaptée évite des incidents qui auraient pu être évités. C’est pourquoi on parle de protection collective : un seul maillon faible suffit à ouvrir la porte à tous les autres.
Quiz : testez vos réflexes de cybersécurité
Répondez aux 8 questions, puis cliquez sur « Valider mes réponses » pour découvrir votre score.
Qui doit être concerné
Tout le monde, mais pas de la même façon. Un dirigeant de TPE doit comprendre l’impact d’une attaque sur son activité. Un responsable SI cherchera à structurer une démarche. Un collaborateur a surtout besoin de repères concrets sur les mails, les mots de passe et les outils qu’il utilise chaque jour. Les usages « pro-perso » (messagerie personnelle consultée au bureau, ordinateur professionnel utilisé à la maison) méritent une attention particulière, car ils font circuler les risques d’un monde à l’autre.
Les menaces à connaître pour parler de choses réelles
Les attaques les plus courantes
Le hameçonnage (mails, SMS ou appels frauduleux) reste la porte d’entrée classique. Viennent ensuite le rançongiciel, qui chiffre les données et exige une rançon, et la compromission de comptes par mots de passe faibles ou réutilisés. Les TPE et PME sont particulièrement exposées : elles disposent de moins de moyens, mais détiennent des données et des accès qui intéressent les attaquants.
SensCyber : se former gratuitement à la cybersécurité en ligne — Une courte vidéo de Cybermalveillance.gouv.fr qui présente SensCyber, le parcours d’e-sensibilisation destiné à tous pour apprendre les bons réflexes face aux menaces numériques.
Les nouveaux risques liés à l’IA générative
L’usage d’outils comme ChatGPT, Copilot ou Claude en entreprise crée des situations inédites. Le Shadow AI désigne l’utilisation d’outils non validés par l’organisation, avec le risque d’y déposer des données sensibles. La prompt injection, elle, consiste à glisser des instructions cachées dans un contenu pour détourner un assistant. Ces sujets méritent leur place dans toute sensibilisation actuelle, avec une règle simple : ne jamais saisir dans un outil externe ce que l’on ne publierait pas.
Les réflexes du quotidien, et la patine des habitudes
Cinq gestes qui couvrent l’essentiel
- Un mot de passe unique par service, de préférence généré et stocké dans un gestionnaire.
- La double authentification activée sur la messagerie et les comptes importants.
- Les mises à jour installées sans attendre, sur ordinateur comme sur mobile.
- Des sauvegardes régulières, dont une copie déconnectée du réseau.
- Le doute méthodique face à tout message qui presse, intrigue ou demande de l’argent ou des identifiants.
Pourquoi un réflexe s’use, et comment l’entretenir
Une bonne pratique se comporte comme un objet qui vieillit : elle prend de la patine. Au début, le geste est net, presque scolaire ; avec le temps, il se polit, mais il s’use aussi. On finit par valider une alerte sans la lire, par réutiliser « juste cette fois » un ancien mot de passe. Entretenir un réflexe, c’est donc le raviver à intervalles réguliers : un faux mail de test, une minute de rappel en réunion, un cas réel anonymisé partagé en équipe. La sensibilisation n’est pas une vaccination unique, c’est un entretien.
Sensibiliser une équipe : court, progressif, mesurable
Le format modulaire fait ses preuves
Les parcours publics les plus utilisés reposent sur la progression « comprendre, agir, transmettre ». C’est le cas de SensCyber, proposé en trois modules : les menaces et les risques, les bonnes pratiques, puis la transmission aux autres. Des quiz valident les acquis et une attestation personnalisée peut être téléchargée à la fin. Les durées annoncées sont courtes, de l’ordre de 25 à 45 minutes selon les modules, ce qui évite la lassitude et facilite l’intégration dans l’agenda.
Une démarche en quatre temps
- Évaluer le niveau de départ avec un quiz ou un échange informel.
- Former par petites sessions, adaptées au métier (comptabilité, accueil, direction).
- Tester par des exercices concrets plutôt que par des discours.
- Renouveler régulièrement, car les menaces évoluent et les habitudes s’effritent.
Le rôle du dirigeant compte autant que le contenu : quand la direction applique elle-même les règles, la culture cyber s’installe. Quand elle s’en exempte, le message est vite annulé.
Réagir en cas d’incident et trouver de l’aide gratuite
Savoir vers qui se tourner
En cas d’attaque, la première difficulté est souvent de ne pas savoir qui appeler. Le dispositif 17Cyber sert de guichet unique : une assistance en ligne disponible 24h/24 et 7j/7 pour les victimes de malveillance informatique, qui oriente vers les bons interlocuteurs. Les CSIRT territoriaux, au nombre de 14, assurent pour leur part la réponse aux incidents et la prévention au plus près des territoires. Premiers réflexes : déconnecter l’appareil concerné du réseau, ne rien supprimer, changer les mots de passe depuis un appareil sain et conserver les preuves (mails, captures d’écran).
Les ressources pour se former et s’équiper
| Besoin | Ressource | À retenir |
|---|---|---|
| Se former en ligne | SensCyber | Trois modules, quiz, attestation |
| Débuter en cybersécurité | SecNumacadémie | MOOC d’initiation gratuit |
| Trouver des services utiles | MesServicesCyber | Plateforme publique : sensibiliser, se former, sécuriser, réagir |
| Être aidé après une attaque | 17Cyber | Assistance en ligne, 24h/24 et 7j/7 |
| Diagnostiquer son organisation | MonAideCyber | Accompagnement pour monter en maturité |
Ces dispositifs se complètent : on se forme avec SensCyber ou SecNumacadémie, on s’oriente avec MesServicesCyber, et on garde 17Cyber en favori avant d’en avoir besoin.
Par où commencer dès cette semaine
Inutile de tout lancer en même temps. Choisissez un module, faites-le passer à votre équipe ou à vos proches, activez la double authentification sur la messagerie, puis notez dans un document partagé le numéro et l’adresse du service d’assistance. Ces quelques actions réduisent déjà nettement l’exposition, et elles préparent la suite : une culture cyber qui progresse par petites touches, plutôt que par grandes campagnes oubliées au bout d’un mois.