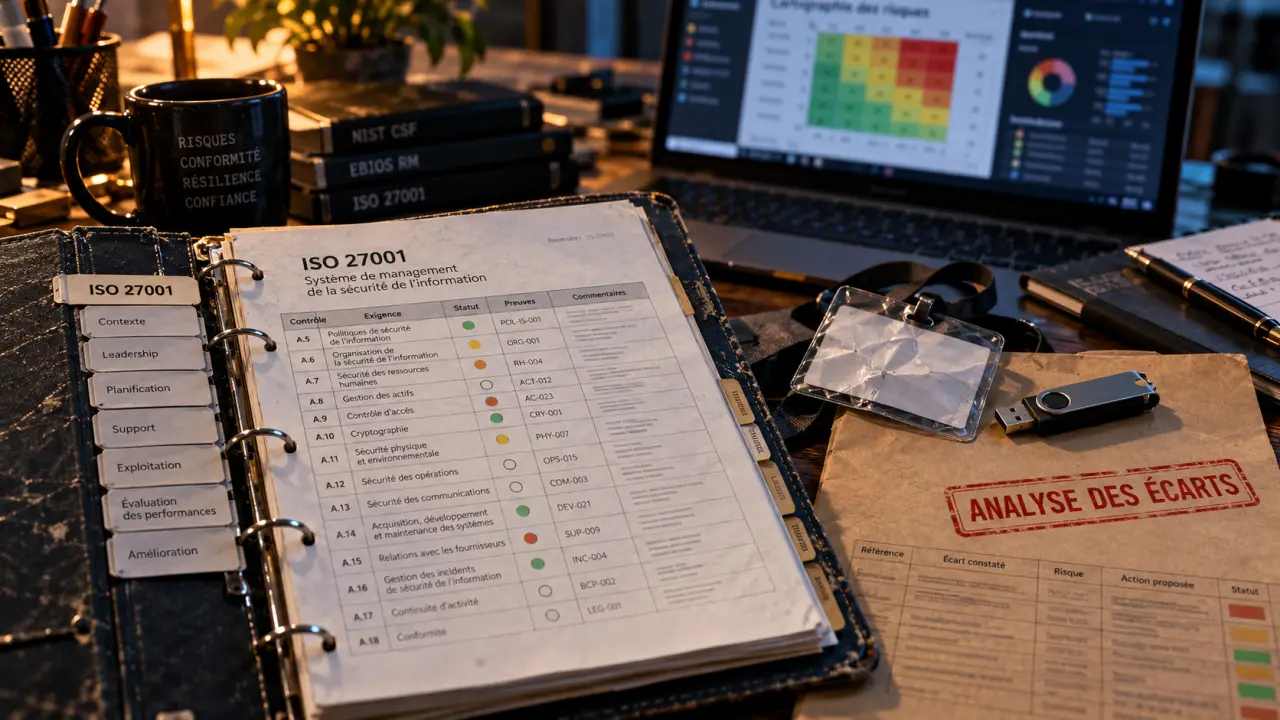
Une norme de cybersécurité fournit une méthode pour protéger les informations, hiérarchiser les risques et démontrer un niveau de maîtrise à ses clients ou partenaires. ISO 27001, NIST, NIS2, DORA et SOC 2 ne jouent toutefois pas le même rôle. Certains référentiels guident l’organisation, d’autres imposent des obligations, tandis que certains servent à obtenir une attestation ou une certification. Les distinguer évite d’engager un chantier inadapté.
Ce qu’une norme de cybersécurité change concrètement
Une norme de cybersécurité formalise des exigences, des pratiques ou des contrôles destinés à protéger un système d’information. Elle ne promet pas l’absence d’incident. Elle aide l’organisation à identifier ses actifs importants, à évaluer les scénarios de menace, à choisir des protections proportionnées et à vérifier leur efficacité dans la durée.
La démarche repose souvent sur la triade confidentialité, intégrité et disponibilité. Les données doivent être accessibles uniquement aux personnes autorisées, rester exactes et être disponibles au moment nécessaire. Pour atteindre cet objectif, l’organisation structure notamment le contrôle d’accès, les sauvegardes, la gestion des vulnérabilités, la réponse aux incidents, la sensibilisation des équipes et la surveillance des fournisseurs.
Une référence commune plutôt qu’une liste d’outils
Adopter une norme ne revient pas à acheter un logiciel de sécurité. Il faut installer une gouvernance : qui fixe le niveau de risque acceptable, qui valide les accès sensibles, comment les incidents sont signalés, quels éléments sont documentés et à quelle fréquence les contrôles sont révisés. Cette discipline rend les décisions plus cohérentes, y compris lorsque l’entreprise grandit ou externalise une partie de son informatique.
Une norme agit comme un moule industriel. Elle ne fabrique pas à elle seule une pièce fiable, mais elle donne une forme reproductible au processus. En cybersécurité, cette structure est utile lorsque plusieurs équipes, filiales ou prestataires interviennent. Une revue d’accès, une procédure de crise ou une exigence contractuelle ne dépend plus de la mémoire d’une seule personne. Le gain tient à la répétabilité des décisions et à la disponibilité de preuves exploitables lors d’un audit ou après un incident.
Norme, cadre, réglementation et certification : quatre notions à séparer
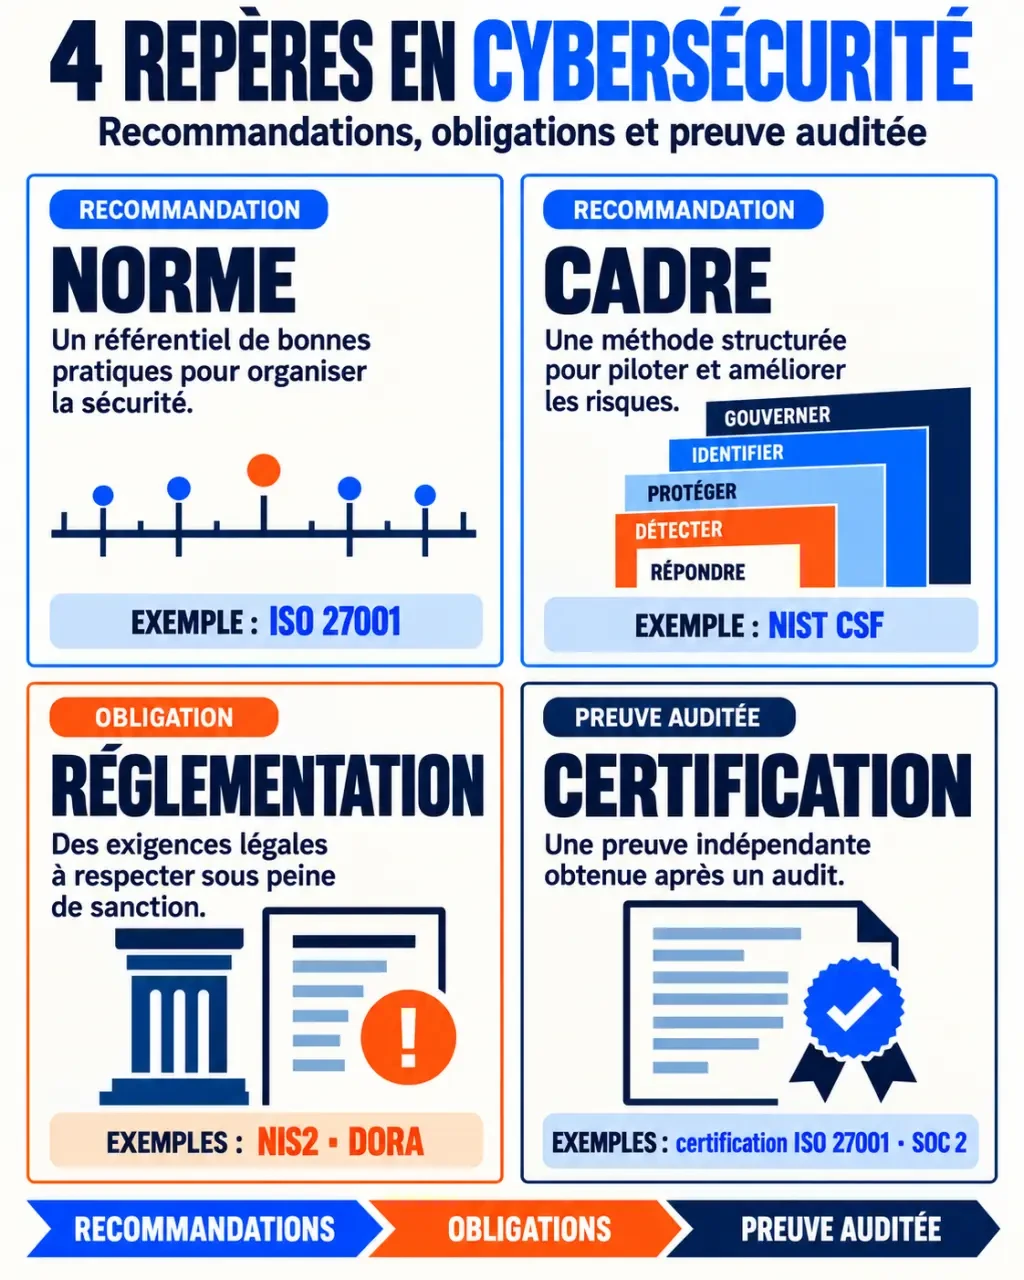
Ces termes sont souvent employés comme des synonymes, alors qu’ils répondent à des logiques différentes. Une organisation peut utiliser un cadre de gestion des risques, respecter une réglementation et viser une certification ISO. Ces démarches se complètent sans se remplacer.
Le référentiel officiel NIST Cybersecurity Framework 2.0 — Découvrez le cadre de référence du NIST pour identifier, gérer et réduire les risques de cybersécurité.
| Notion | Rôle principal | Exemple | Caractère obligatoire |
|---|---|---|---|
| Norme | Définit des exigences ou des bonnes pratiques reconnues | ISO/IEC 27001 | Volontaire, sauf exigence contractuelle ou sectorielle |
| Cadre | Structure la démarche et aide à choisir les actions | NIST CSF, EBIOS, COBIT | Généralement volontaire |
| Réglementation | Impose des obligations légales aux organisations concernées | NIS2, DORA, RGPD | Obligatoire dans son périmètre |
| Certification ou attestation | Apporte une preuve évaluée par un tiers selon un référentiel | Certification ISO 27001, rapport SOC 2 | Volontaire ou demandée par le marché |
La certification ISO 27001 porte sur un système de management de la sécurité de l’information, souvent appelé SMSI. Elle atteste qu’un périmètre défini est piloté selon la norme et audité par un organisme compétent. SOC 2 est souvent recherché par les entreprises SaaS pour répondre aux attentes de clients, notamment internationaux. Il repose sur une évaluation des contrôles au regard de critères de confiance.
Les références à connaître selon le risque à traiter
Le bon point de départ n’est pas la notoriété d’un référentiel, mais le problème à résoudre : structurer la sécurité globale, satisfaire un donneur d’ordre, répondre à une obligation sectorielle ou encadrer de nouveaux usages de l’intelligence artificielle.
Structurer la sécurité de l’information
ISO/IEC 27001 est la référence la plus courante pour bâtir un SMSI et viser une certification. Elle convient aux organisations qui veulent organiser leur gestion des risques, définir des politiques, attribuer des responsabilités et améliorer leur dispositif de façon continue. ISO 27032 traite plus spécifiquement de la cybersécurité et peut compléter cette approche.
Le NIST Cybersecurity Framework, ou NIST CSF 2.0, propose une structure pratique pour gouverner, identifier, protéger, détecter, répondre et rétablir. Il aide à organiser une feuille de route. EBIOS peut servir à analyser des scénarios de risques, FAIR cherche à les quantifier et COBIT relie davantage la gouvernance informatique aux objectifs de l’organisation.
Répondre à une contrainte de marché ou de secteur
PCI DSS concerne la protection des données de cartes de paiement. NIS2 est une réglementation européenne qui renforce les exigences de cybersécurité pour les entités entrant dans son champ d’application, notamment en matière de gestion des risques, de sécurité de la chaîne d’approvisionnement et de signalement des incidents. DORA vise la résilience opérationnelle numérique du secteur financier.
Pour les projets d’IA, ISO/IEC 42001:2023 propose un système de management de l’IA, tandis qu’ISO/IEC 23894:2023 est centrée sur la gestion des risques liés à l’IA. Le NIST AI RMF 1.0 apporte également un cadre de réflexion. Ces textes ne remplacent pas les exigences de cybersécurité existantes. Ils ajoutent des sujets comme la gouvernance des modèles, la qualité des données, la traçabilité et les usages autorisés.
Choisir une démarche adaptée à son activité
Une PME n’a pas intérêt à reproduire sans discernement l’organisation d’un groupe soumis à DORA. À l’inverse, une entreprise qui traite des données sensibles ou exploite un service critique ne peut pas se contenter d’une charte informatique. Le choix dépend du secteur, des données manipulées, des engagements contractuels, de l’exposition aux fournisseurs tiers et du niveau de maturité interne.
- PME ou entreprise de services : commencer par une analyse des risques, des règles d’accès, des sauvegardes testées et une réponse aux incidents. Le NIST CSF ou une trajectoire ISO 27001 fournissent une base lisible.
- Éditeur SaaS : associer la sécurité du produit, la gestion des accès administrateurs, la journalisation et les exigences clients. ISO 27001 et SOC 2 peuvent répondre à des attentes commerciales différentes.
- Acteur financier : intégrer DORA à la gouvernance, aux tests de résilience, à la gestion des prestataires TIC et au reporting.
- Commerce acceptant les cartes : considérer PCI DSS comme une exigence centrale, en complément des pratiques générales de sécurité.
- Organisation concernée par NIS2 : vérifier précisément son statut et traduire les obligations dans la gouvernance, les mesures techniques et les procédures de notification.
La question décisive concerne aussi la preuve attendue. Un client peut demander une certification, un questionnaire de sécurité ou des clauses contractuelles. Avant de choisir un référentiel, il faut recenser les exigences applicables et les comparer à l’existant. Cette analyse des écarts évite de financer des contrôles qui ne répondent ni au risque principal ni aux attentes du marché.
Passer du référentiel à des pratiques vérifiables
La mise en œuvre est plus solide lorsqu’elle avance par priorités. Un projet de certification peut s’étaler sur 6 à 12 mois, mais les premières améliorations utiles ne doivent pas attendre l’audit final. L’inventaire des actifs, l’authentification renforcée, l’installation des correctifs, les sauvegardes restaurables et les procédures d’alerte réduisent déjà l’exposition.
- Définir le périmètre : préciser les activités, applications, données, sites, personnes et prestataires concernés.
- Évaluer les écarts et les risques : repérer les mesures existantes, les vulnérabilités et les scénarios aux conséquences les plus importantes.
- Construire un plan de traitement : accepter, réduire, transférer ou éviter chaque risque, avec un responsable et une échéance.
- Documenter sans bureaucratiser : conserver les politiques, les preuves de contrôle, les revues d’accès, les exercices de crise et les décisions de gouvernance nécessaires.
- Tester et améliorer : auditer, simuler un incident, corriger les écarts et réviser les mesures lorsque l’activité ou les menaces évoluent.
La conformité ne doit pas devenir un dossier figé. Une norme de cybersécurité apporte sa valeur lorsqu’elle relie les décisions de direction aux gestes quotidiens des équipes : choisir un fournisseur, administrer un compte privilégié, déployer une application ou gérer une alerte. Cette continuité entre gouvernance, contrôles et amélioration renforce la cyber-résilience dans la durée.