Le consulting en cybersécurité aide une entreprise à identifier ses risques numériques, à décider des protections prioritaires et à organiser leur mise en œuvre. Il peut prendre la forme d’un audit ponctuel, d’un test d’intrusion ou d’un accompagnement durable. Le bon choix dépend moins du nombre d’outils installés que des activités à protéger et des compétences déjà présentes en interne.
Partir des risques métiers plutôt que des outils
Un consultant en cybersécurité apporte une expertise spécialisée et un regard extérieur sur la sécurité des systèmes d’information. Son rôle consiste à relier les faiblesses techniques aux conséquences concrètes pour l’organisation : interruption de production, exposition de données, fraude ou indisponibilité d’un service essentiel.
Avant de recommander une solution, il cherche à comprendre les processus critiques, les accès sensibles, les dépendances aux prestataires et les capacités de reprise. Une banque, un hôpital, un industriel ou un aéroport n’ont pas les mêmes contraintes de disponibilité, ni les mêmes possibilités d’intervention.
Dans une PME sans responsable sécurité, la priorité peut être de structurer les responsabilités et de vérifier les sauvegardes. Une ETI peut avoir besoin de sécuriser son infrastructure cloud. Un grand compte recherchera parfois une expertise ciblée pour compléter ses équipes internes.
La sécurité fonctionne comme une palette : ajouter une nouvelle couleur ne corrige pas une composition déséquilibrée. Une entreprise peut disposer d’une protection réseau avancée tout en conservant des comptes administrateurs mal contrôlés. Cartographier les mesures par fonction — prévenir, détecter, réagir, reprendre — permet de repérer les zones laissées en blanc et d’investir dans ce qui manque réellement.
Audit, pentest ou accompagnement : choisir la bonne intervention
Ces prestations répondent à des questions différentes. Un audit évalue une situation ; un pentest cherche à exploiter des faiblesses ; le conseil organise les décisions et leur suivi. Elles peuvent se compléter, mais ne sont pas interchangeables.
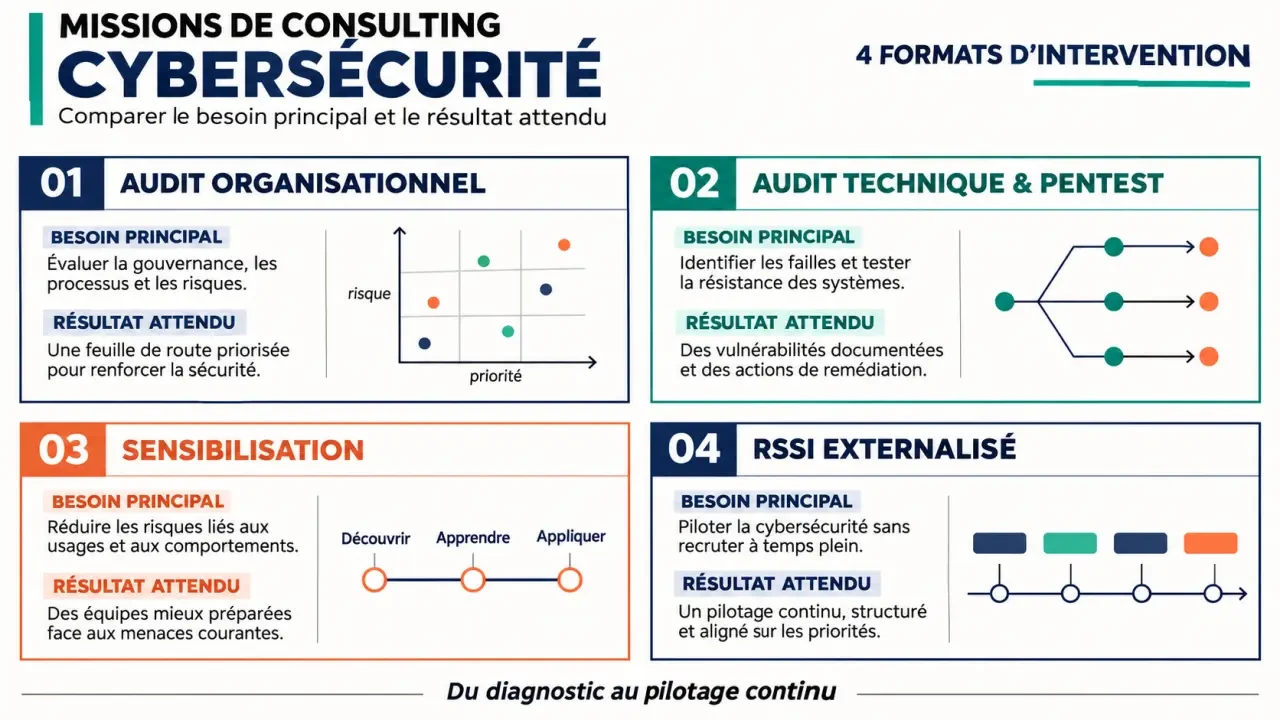
| Prestation | Besoin principal | Résultat attendu |
|---|---|---|
| Audit organisationnel | Évaluer les pratiques et la gouvernance SSI | Écarts constatés et recommandations hiérarchisées |
| Audit technique et pentest | Examiner la sécurité et tester des scénarios d’attaque | Vulnérabilités documentées et correctifs proposés |
| Sensibilisation | Renforcer les réflexes des collaborateurs | Parcours de formation et bilan pédagogique |
| RSSI externalisé | Piloter la sécurité dans la durée | Feuille de route, reporting et coordination |
Tester sans confondre périmètre et protection globale
Un test d’intrusion peut porter sur une application web, un réseau interne, une exposition externe ou une infrastructure cloud. En black box, le testeur dispose de peu d’informations initiales ; en grey box, d’informations partielles ; en white box, d’un accès étendu à la documentation ou aux éléments techniques. Le choix dépend du scénario à examiner.
Des interventions peuvent aussi concerner les postes de travail, la flotte mobile, les communications radio ou l’intrusion physique. Elles nécessitent un périmètre explicite et des autorisations écrites. Un pentest sans faille critique détectée ne garantit pas l’absence de vulnérabilités ailleurs ou ultérieurement.
Installer un pilotage durable
Le RSSI externalisé, ou RSSI as a Service, coordonne la démarche de sécurité selon un mandat défini. Il peut préparer une politique de sécurité des systèmes d’information, suivre les risques et accompagner les obligations applicables, notamment celles liées à NIS 2. L’externalisation ne transfère toutefois pas automatiquement les responsabilités de la direction.
La sensibilisation complète ce pilotage avec des ateliers, des quiz et des campagnes de phishing scénarisées. En situation de cyberattaque, une expertise distincte de réponse à incident peut être nécessaire pour investiguer, contenir la menace et préparer une restauration maîtrisée.
Exiger des livrables qui permettent réellement d’agir
Une mission utile ne se termine pas par une liste de problèmes. Elle doit permettre de décider quoi corriger, dans quel ordre et avec quels responsables. La qualité du passage entre diagnostic et remédiation est déterminante.
- Cadrer : préciser les objectifs, les actifs concernés, les exclusions, les interlocuteurs et les contraintes d’exploitation.
- Évaluer : conduire les entretiens, examiner les documents et réaliser les vérifications techniques autorisées.
- Prioriser : rapprocher les constats des risques métiers, des dépendances et de l’effort de correction.
- Restituer : présenter une synthèse décisionnelle et un rapport détaillé aux équipes concernées.
- Vérifier : suivre les actions et, lorsque cela est prévu, contrôler l’efficacité des corrections.
Pour une faille technique, le rapport doit expliquer les conditions d’exploitation, les conséquences possibles et les mesures correctives. Pour une faiblesse organisationnelle, il doit identifier la procédure ou la responsabilité manquante. Une restitution personnalisée aide la direction à arbitrer sans noyer les équipes techniques dans des recommandations vagues.
Les indicateurs de suivi doivent rester interprétables : actions prioritaires clôturées, couverture des comptes sensibles ou tests de restauration réalisés. Le nombre brut de vulnérabilités, isolé de leur gravité et du périmètre examiné, renseigne peu sur le risque réel.
Comparer les prestataires sur des preuves vérifiables
Un cabinet généraliste, une ESN, un spécialiste du pentest et un consultant indépendant n’offrent pas nécessairement la même couverture. Demandez qui interviendra, avec quelle expérience sectorielle, et comment seront traités les sujets dépassant ses compétences.
La qualification PASSI concerne des prestataires d’audit et un périmètre précis : elle ne doit pas être assimilée à une certification individuelle universelle. Des certifications comme OSCP, CERT-P ou CERT-E peuvent étayer certaines compétences, mais ne remplacent ni l’expérience ni une méthode adaptée à votre besoin.
- Demandez un exemple anonymisé de livrable et une présentation de la méthode.
- Vérifiez les engagements de confidentialité, la protection des preuves et leur durée de conservation.
- Faites préciser les exclusions, les frais éventuels et les conditions de nouvelle vérification.
- Identifiez la disponibilité réelle des intervenants et les modalités d’escalade.
Pour un accompagnement NIS 2, faites d’abord vérifier votre assujettissement et les exigences applicables. Une promesse de « conformité garantie » sans examen du périmètre doit inciter à la prudence. Comparez enfin les devis à livrables équivalents, plutôt que sur le seul tarif journalier.
Exercer dans le conseil : compétences, formation et rémunération
Le métier associe compréhension technique, analyse de risques et pédagogie. Réseaux, systèmes, cloud, sécurité applicative et gestion des identités constituent des domaines importants, mais aucun consultant ne maîtrise toutes les spécialités au même niveau. Savoir documenter une preuve, conduire un entretien et expliquer un arbitrage compte autant que connaître un outil.
Les recruteurs privilégient souvent un Bac +5, notamment en informatique ou cybersécurité. Les parcours peuvent aller de Bac +4/5 à Bac +6 selon la spécialisation. Une certification de niveau 6 correspond à Bac +3, une certification de niveau 7 à Bac +5 ; leur intitulé ne suffit pas à apprécier l’expérience pratique acquise. L’alternance, les laboratoires et les projets encadrés permettent de démontrer des compétences concrètes.
Les repères de rémunération varient selon les postes et les marchés : des fourchettes de 35 000 € à 42 000 € ou de 40 000 € à 50 000 € brut annuel sont citées pour des profils débutants, et de 55 000 € à 75 000 € pour des profils expérimentés. D’autres repères mensuels vont de 3 300 € à 3 700 € brut, puis atteignent 5 800 €, 6 600 €, voire plus de 8 300 € pour certains postes seniors. Ces montants ne constituent pas une grille unique ni une progression automatique.
Le consultant peut exercer en cabinet, en ESN ou en indépendant, puis évoluer vers l’expertise, le management de missions ou une fonction de RSSI. Pour une entreprise comme pour un candidat, le critère central reste le même : transformer une connaissance de la sécurité en décisions compréhensibles et en améliorations vérifiables.