Dans un écosystème numérique où la surface d’attaque s’étend, la sécurisation des accès aux ressources critiques devient une priorité pour les entreprises. Le bastion de cybersécurité, ou bastion host, s’impose comme une solution technique pour protéger les accès à privilèges. En agissant comme un point de passage unique et sécurisé, il permet de contrôler, de filtrer et de tracer chaque interaction entre les utilisateurs et les infrastructures sensibles.
Qu’est-ce qu’un bastion de cybersécurité ?
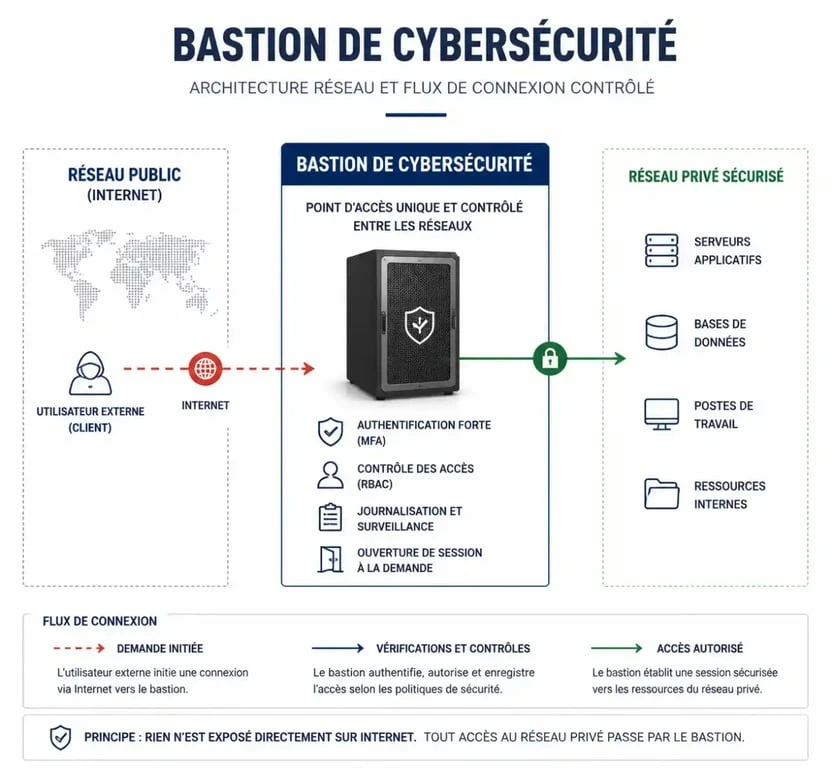
Un bastion est un équipement informatique positionné pour servir d’intermédiaire entre un réseau de confiance limitée, comme Internet, et un réseau de confiance forte, votre infrastructure interne. Contrairement à un pare-feu classique, le bastion se concentre sur le contrôle des accès à privilèges. Il ne se limite pas à autoriser ou refuser un flux ; il vérifie l’identité de l’utilisateur, valide ses droits et enregistre ses actions.
Pour définir son rôle, il convient de le distinguer des autres briques de sécurité :
Le pare-feu filtre les flux réseau au niveau des ports et des protocoles. Le proxy sert de relais pour les requêtes web, souvent pour masquer l’adresse IP. Le bastion, lui, centralise la gestion des accès administratifs, garantissant une traçabilité totale des sessions.
Le fonctionnement technique : une défense en profondeur
La puissance du bastion réside dans son architecture multicouche. Lorsqu’un administrateur souhaite accéder à un serveur critique, il doit transiter par cette passerelle. Ce processus repose sur plusieurs mécanismes techniques rigoureux.
Authentification et filtrage contextuel
L’accès au bastion requiert systématiquement une authentification multifactorielle (MFA). Cette étape élimine les risques liés au vol de mots de passe. Une fois authentifié, le système applique des politiques granulaires : seuls les utilisateurs autorisés accèdent à des ressources spécifiques, durant des plages horaires définies. Tout flux non identifié est bloqué.
Journalisation et audit des sessions
Le bastion apporte une valeur ajoutée pour la conformité. Chaque commande saisie, chaque clic et chaque mouvement de souris sont enregistrés dans un journal d’audit infalsifiable. Cette traçabilité répond aux exigences des auditeurs et facilite l’analyse forensique en cas d’incident. En contrôlant les conditions initiales de chaque session, vous assurez une gestion saine de votre infrastructure et empêchez les mauvaises pratiques au sein de votre réseau.
Pourquoi intégrer un bastion à votre stratégie IT ?
L’adoption d’un bastion répond à des besoins métier concrets. La protection des comptes à privilèges est le levier le plus efficace pour réduire la surface d’attaque.
| Bénéfice | Impact pour l’entreprise |
|---|---|
| Réduction de la surface d’attaque | Suppression des accès directs vers les serveurs critiques depuis l’extérieur. |
| Traçabilité totale | Journalisation des sessions pour un audit complet et une conformité simplifiée. |
| Gestion centralisée (IAM) | Unification des droits d’accès au sein d’une interface unique. |
| Détection proactive | Blocage des comportements suspects en temps réel via l’intégration SIEM/IDS. |
Réussir le déploiement de votre solution
Mettre en place un bastion nécessite une méthodologie structurée pour éviter de créer un point de rupture unique. Un déploiement réussi repose sur trois piliers.
Analyse des besoins et inventaire des accès
Il est nécessaire d’identifier les comptes à privilèges, leurs utilisateurs et les ressources manipulées. Sans cet inventaire, le bastion risque de freiner la productivité des équipes IT.
Intégration avec l’infrastructure existante
Le bastion doit s’intégrer naturellement avec vos annuaires (LDAP, Active Directory) et vos outils de sécurité, comme votre SIEM ou vos sondes IDS. Cette interopérabilité garantit une vision unifiée de la sécurité.
Accompagnement et formation
La technologie n’est qu’une partie de l’équation. Former les administrateurs aux nouveaux processus d’accès est essentiel. Un bastion mal accepté par les utilisateurs finit par être contourné, ce qui annule les efforts de sécurisation. L’accompagnement au changement permet d’ancrer les bonnes pratiques.
Vers une gouvernance des accès unifiée
Le bastion de cybersécurité est le pivot d’une stratégie de défense en profondeur. En centralisant les accès, en imposant une authentification forte et en garantissant une traçabilité irréprochable, il protège l’entreprise contre les menaces internes et externes sophistiquées. Choisir le bon prestataire assure une solution qui évolue avec vos besoins tout en garantissant la conformité de vos systèmes d’information.