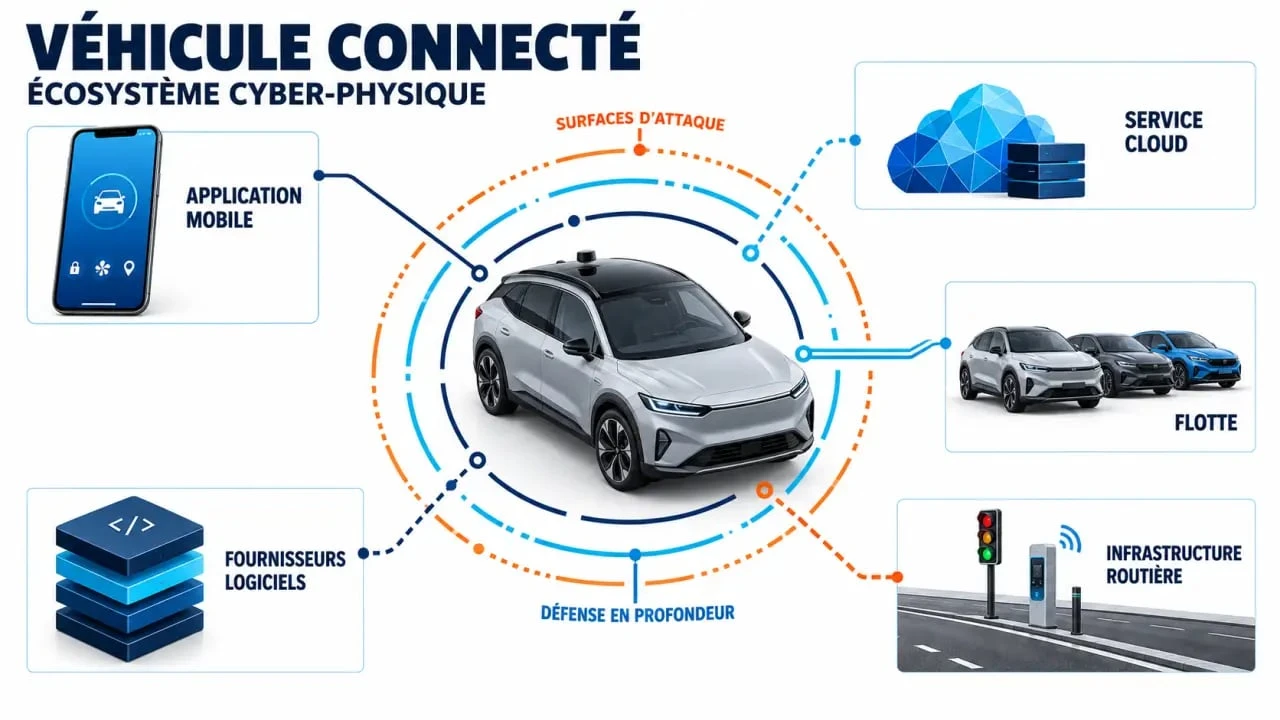
La cybersécurité automobile protège les véhicules connectés, leurs systèmes embarqués, les données qu’ils traitent et les services auxquels ils accèdent. Elle ne se limite pas au piratage d’une voiture à distance : elle couvre les échanges entre calculateurs, applications mobiles, services cloud, infrastructures routières et fournisseurs. Pour les constructeurs, équipementiers, opérateurs de flotte et services de mobilité, elle concerne directement la sécurité des usagers, l’homologation et la continuité d’activité.
Un véhicule connecté est un système cyber-physique exposé
Un véhicule moderne réunit des dizaines de calculateurs, des logiciels embarqués, des interfaces de diagnostic, des capteurs, des passerelles réseau et plusieurs connexions sans fil. Bluetooth, Wi-Fi, réseau cellulaire, clés numériques, ports de maintenance et applications mobiles élargissent la surface d’attaque. Dans un software-defined vehicle, où les fonctions évoluent par logiciel, cette exposition demande une architecture de sécurité pensée dès le départ.
Les attaques ne visent pas toutes la conduite
Une intrusion peut chercher à accéder aux données de géolocalisation, à détourner un compte utilisateur, à compromettre une flotte ou à perturber un service connecté. Dans les cas les plus sensibles, l’attaquant tente de franchir les séparations entre domaines, par exemple de l’infodivertissement vers le réseau électronique du véhicule. La cybersécurité automobile doit limiter ces déplacements latéraux, réduire les privilèges et détecter rapidement les comportements anormaux.
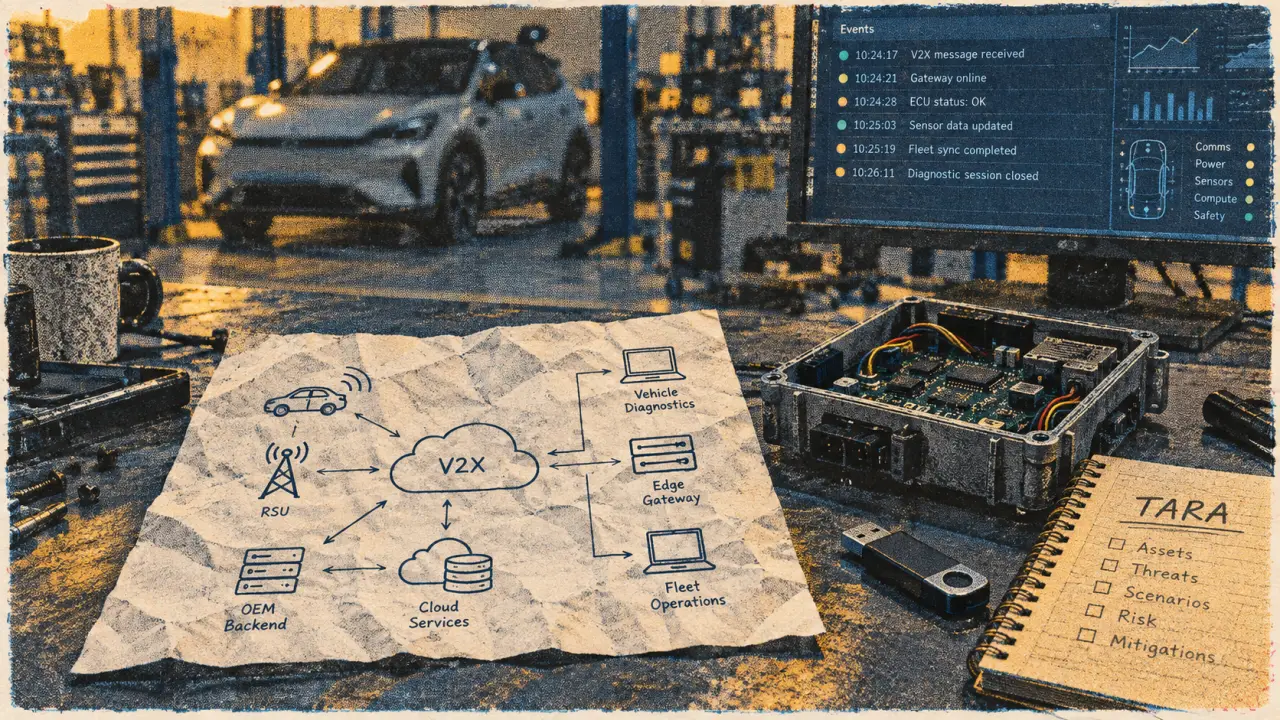
Les communications V2X doivent également être prises en compte : véhicule à véhicule, véhicule à infrastructure, véhicule à réseau ou véhicule avec d’autres usagers. Chaque échange utile à la mobilité crée une relation de confiance à vérifier. L’identité de l’émetteur, l’intégrité du message, sa fraîcheur et son droit d’accès doivent être contrôlés. Sans ces vérifications, une information apparemment légitime peut servir à une manipulation.
La donnée et la disponibilité sont aussi critiques que le calculateur
La protection ne consiste pas uniquement à empêcher une prise de contrôle. Les données personnelles, les secrets cryptographiques, les configurations de flotte et les journaux techniques ont une valeur opérationnelle et commerciale. Une indisponibilité du portail de gestion, une campagne de mises à jour bloquée ou un accès non autorisé aux outils de diagnostic peuvent interrompre des opérations. La sécurité doit donc préserver la confidentialité, l’intégrité, la disponibilité et la traçabilité.
La conformité organise la sécurité sur tout le cycle de vie
Les normes et réglementations transforment un risque diffus en processus vérifiables. Elles ne remplacent pas l’expertise technique, mais elles aident à répartir les responsabilités entre les équipes d’ingénierie, de qualité, des achats, du juridique, de l’informatique et de l’après-vente. La conformité accompagne ainsi le véhicule de la conception à la post-production.
| Référentiel | Rôle principal | Application concrète |
|---|---|---|
| ISO/SAE 21434 | Cybersécurité des véhicules routiers | Gestion des risques sur le cycle de vie, de la conception à la post-production |
| UN R155 | Système de management de la cybersécurité | Éléments attendus pour l’homologation et la maîtrise des risques cyber |
| UN R156 | Gestion des mises à jour logicielles | Processus de mise à jour et suivi des versions déployées |
| TISAX | Évaluation de la sécurité de l’information | Partage d’exigences et de preuves avec des partenaires de la filière |
| ISO/IEC 27001 | Management de la sécurité de l’information | Gouvernance, actifs, accès, incidents et amélioration continue |
ISO/SAE 21434 et UN R155 : des exigences complémentaires
L’ISO/SAE 21434 structure le travail de cybersécurité appliqué au produit automobile : définition des exigences, analyse des menaces, conception, validation, production et suivi après livraison. UN R155 porte sur la capacité de l’organisation à gérer ces risques de manière maîtrisée dans le cadre de l’homologation. Un dossier solide relie les choix techniques aux processus de gouvernance, aux preuves de test et aux responsabilités identifiées.
La chaîne d’approvisionnement doit entrer dans le périmètre
Un constructeur n’assure pas seul la sécurité d’un véhicule. Micrologiciels, bibliothèques cryptographiques, calculateurs, services cloud et outils de développement proviennent souvent de plusieurs partenaires. Les exigences contractuelles, l’évaluation des fournisseurs, la gestion des vulnérabilités et la traçabilité des composants deviennent donc essentielles. TISAX et ISO/IEC 27001 peuvent fournir un langage commun, sans remplacer les exigences propres au produit automobile.
Concevoir des barrières qui résistent à la propagation
La bonne approche commence avant le choix d’un pare-feu ou d’un outil de détection. Elle consiste à identifier ce qui doit être protégé, qui pourrait l’attaquer, par quels chemins et avec quelles conséquences. Cette analyse des menaces et des risques, souvent appelée TARA, alimente les exigences de sécurité dès la conception.
Partir des actifs et des scénarios d’attaque
Les équipes recensent les actifs : fonctions de conduite, calculateurs, clés, données, interfaces de diagnostic, services backend et outils de production. Elles modélisent ensuite les scénarios plausibles, évaluent leur faisabilité et déterminent un niveau de protection adapté. L’objectif n’est pas de traiter chaque risque de la même manière, mais de justifier les mesures retenues et les risques résiduels acceptés.
- Authentifier les utilisateurs, les outils et les composants qui accèdent aux fonctions sensibles.
- Segmenter les réseaux E/E pour empêcher qu’une compromission locale atteigne les domaines critiques.
- Protéger les secrets dans un HSM ou un élément sécurisé et contrôler le démarrage du logiciel.
- Signer les logiciels et vérifier leur intégrité avant installation.
- Réaliser des revues de code, des tests de pénétration et des tests de sécurité sur les interfaces exposées.
Une architecture robuste limite les communications à ce qui est nécessaire. La cartographie des passerelles, des protocoles et des droits de communication permet d’identifier les liaisons trop directes entre une interface grand public et une fonction critique. Chaque liaison doit avoir une utilité clairement définie, un contrôle adapté et une capacité de journalisation. Cette méthode rend la segmentation plus concrète et facilite la vérification des choix techniques.
Prévoir la détection, pas seulement la prévention
Une défense en profondeur associe protections embarquées et supervision. Un pare-feu automobile filtre les communications selon des règles définies. Un système de détection d’intrusion recherche des anomalies de protocole, de comportement ou de fréquence des messages. Les événements transmis à un SOC véhicule ou à une équipe de sécurité permettent de corréler les alertes, d’enquêter et d’adapter les protections. Le dispositif doit rester proportionné aux fonctions, à la connectivité et aux capacités de traitement disponibles.
Après la livraison, la sécurité devient une discipline opérationnelle
La sortie d’usine ne clôt pas le travail de cybersécurité. Une vulnérabilité découverte chez un fournisseur, une nouvelle technique d’attaque ou une évolution du service connecté peut modifier le niveau de risque. La gestion continue des risques relie la veille, la qualification des alertes, la décision de correction et la communication avec les clients ou les exploitants.
Les mises à jour doivent être sécurisées et traçables
Une mise à jour à distance permet de corriger rapidement une vulnérabilité, à condition d’être conçue comme une fonction de sécurité. Il faut notamment authentifier l’origine du paquet, vérifier sa signature, empêcher le retour vers une version vulnérable, sécuriser la reprise après interruption et conserver la preuve de la version installée. UN R156 encadre cette gestion des mises à jour logicielles.
Un plan d’action réaliste pour démarrer
- Délimiter le périmètre : véhicule, cloud, applications, ateliers, flottes et fournisseurs concernés.
- Nommer un pilote transverse capable d’arbitrer entre ingénierie, conformité, qualité et opérations.
- Lancer une TARA sur les fonctions et interfaces les plus exposées.
- Établir une feuille de route associant exigences, mesures techniques, preuves de test et jalons d’homologation.
- Préparer le post-déploiement : veille, traitement des vulnérabilités, mises à jour et gestion des incidents.
Un audit indépendant aide à vérifier la cohérence entre les processus annoncés, les preuves disponibles et la réalité technique. La formation des équipes complète cette démarche : les ingénieurs doivent comprendre les mécanismes embarqués, tandis que les décideurs et les acheteurs doivent savoir évaluer un risque fournisseur. La cybersécurité automobile s’intègre alors au projet dès la conception et reste pilotée après la mise en circulation.